
Microsoft Defender-də ‘RoguePlanet’ Zero-Day Boşluğu Yenilənmiş Windows Sistemlərinə SYSTEM Girişi Verir
 13rose
2 min read
Microsoft Defender-də ‘RoguePlanet’ Zero-Day Boşluğu Yenilənmiş Windows Sistemlərinə SYSTEM Girişi Verir
Anonim təhlükəsizlik tədqiqatçısı “Chaotic Eclipse” (həmçinin “Nightmare-Eclipse” kimi tanınır) Microsoft Defender-də “RoguePlanet” adını verdiyi yeni bir zero-day Exploit üçün Proof-of-Concept (PoC) kodunu yayımlayıb. Bu tapıntı, milyonlarla Windows istifadəçisi üçün ciddi təhlükəsizlik narahatlıqları yaradır.
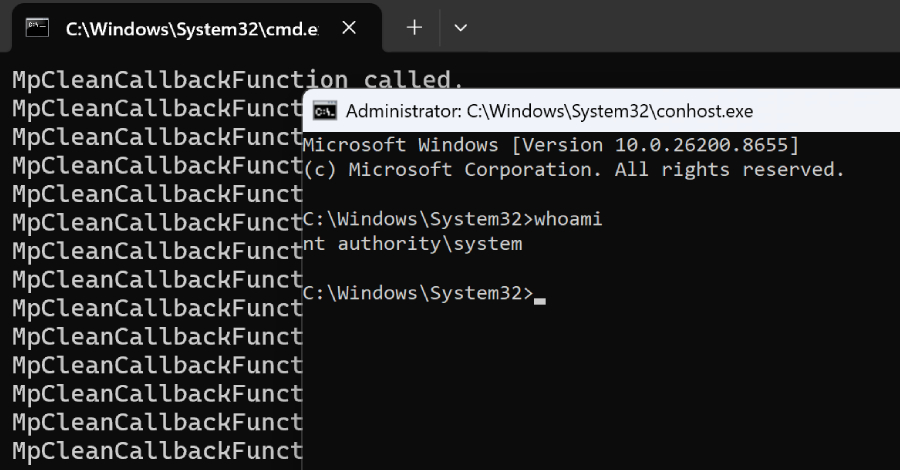
Yayımlanan PoC, yenilənmiş Windows sistemlərində SYSTEM səviyyəli girişi əldə etməyə imkan verir. Tədqiqatçı PoC-u “MSNightmare” adlı yeni bir GitHub hesabı altında dərc edib. Boşluq “race condition” növündəndir. Tədqiqatçı öz sistemlərində 100% uğur nisbətinə nail olduğunu iddia etsə də, ümumilikdə “hit or miss” (ya tutar, ya tutmaz) xarakterli olduğunu qeyd edib.
“Race condition” Exploit-lərinin işləməsi daha çətin olsa da, uğurlu olduqları təqdirdə, hədəf sistem üzərində tam nəzarəti təmin edə bilərlər. Microsoft Defender kimi geniş yayılmış bir təhlükəsizlik həllində belə bir zero-day boşluğunun aşkar edilməsi, təhlükəsizlik landşaftının necə həssas qaldığını bir daha göstərir. Bu, potensial olaraq RCE, Malware yayılması və ya Ransomware hücumları üçün zəmin yarada bilər.
İstifadəçilərə və təşkilatlara Microsoft-dan gələn təhlükəsizlik yeniləmələrini diqqətlə izləmələri və sistemlərini mümkün qədər tez yeniləmələri tövsiyə olunur. Təhlükəsizlik tədqiqatçılarının bu cür tapıntıları, vendorların məhsullarındakı kritik zəiflikləri aradan qaldırması üçün vacib stimuldur.


