
Microsoft ‘ClickFix’ Kampaniyasını Açıqladı: Windows Terminal Vasitəsilə Lumma Stealer Yayılır
 13rose
2 min read
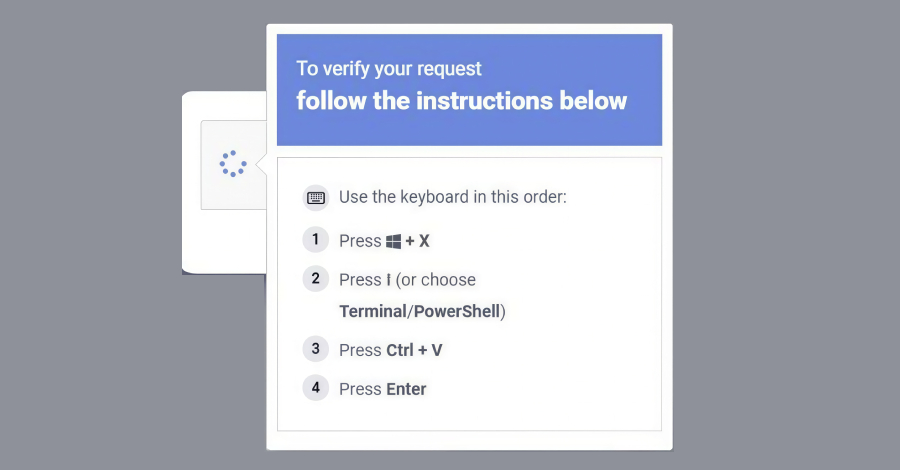
Microsoft Yeni “ClickFix” Kampaniyası Barədə Xəbərdarlıq Edir
Kibertəhlükəsizlik sahəsində qlobal lider olan Microsoft, son zamanlar geniş vüsət almış “ClickFix” adlı sosial mühəndislik kampaniyası haqqında detalları ictimaiyyətə açıqlayıb. Şirkətin cümə axşamı verdiyi məlumata görə, bu kampaniya Windows Terminal tətbiqindən istifadə edərək mürəkkəb hücum zəncirini aktivləşdirir və sonda “Lumma Stealer” Malware-ini sistemlərə yerləşdirir.
Windows Terminal Yeni Hücum Vektoru Kimi
Adətən, zərərli əmrlər Windows “Run” dialoq pəncərəsi vasitəsilə icra olunmaq üçün istifadəçilərə təqdim edilirdi. Lakin “ClickFix” kampaniyası bu ənənəvi metodu dəyişərək, istifadəçiləri əmrləri birbaşa terminal emulyator proqramına daxil etməyə yönəldir. Bu yeni yanaşma, hücumların daha inandırıcı görünməsinə və müdafiə mexanizmlərini aşmasına kömək edə bilər.
“Lumma Stealer” Təhlükəsi
“Lumma Stealer”, kiberhücumçular arasında məşhur olan və istifadəçilərin həssas məlumatlarını, o cümlədən daxil olma məlumatlarını, bank hesab detallarını və kriptovalyuta cüzdanlarını oğurlamaq üçün nəzərdə tutulmuş bir Malware növüdür. Bu növ təhlükələr maliyyə itkilərinə və şəxsi məlumatların sızmasına səbəb ola bilər.
Microsoft tərəfindən 2026-cı ilin fevral ayında müşahidə edilən bu fəaliyyət, istifadəçilərə naməlum mənbələrdən gələn fayllara və ya əmrlərə qarşı diqqətli olmağı tövsiyə edir. Kibertəhlükəsizlik mütəxəssisləri, şübhəli proqram təminatının yüklənməsindən və ya icrasından əvvəl həmişə etibarlılığını yoxlamağın vacibliyini vurğulayır.


