
Microsoft AI Agentlərində Yeni Gizli Məlumat Sızdırma Təhlükəsini Aşkarladı
 13rose
2 min read
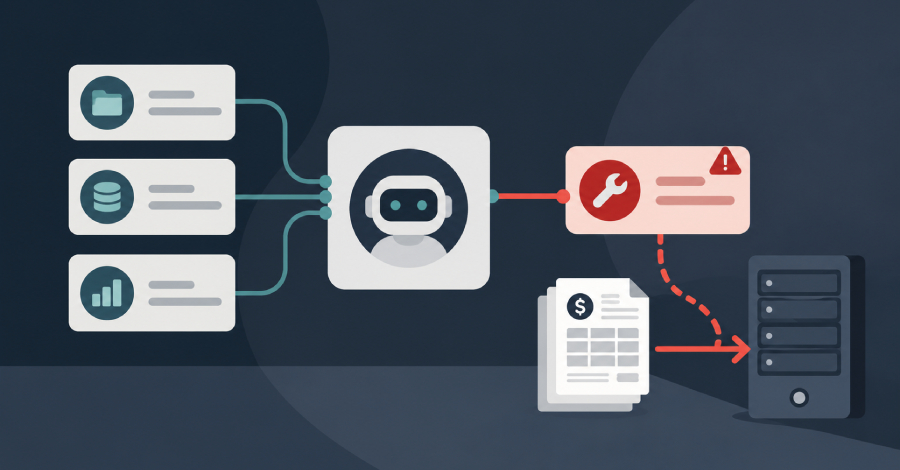
Microsoft AI Agentlərində Yeni Gizli Məlumat Sızdırma Təhlükəsini Aşkarladı
Microsoft-un yeni araşdırması, kiberhücum edənlərin istifadəçi adından fəaliyyət göstərən süni intellekt (AI) agentlərini necə ələ keçirə biləcəyini ortaya qoyub. Bu, agentin “zəhərli alət təsviri” (poisoned tool description) vasitəsilə şirkət məlumatlarını kənar şəxslərə səssizcə ötürməsinə səbəb olan kifayət qədər sadə, lakin təhlükəli bir üsuldur.
Məlumat Sızdırmanın Gizli Mexanizmi
Aşkarlanan bu üsulun əsas hiyləsi ondan ibarətdir ki, AI agenti heç bir qaydanı pozmur. Hər bir addım rutin görünür və buna görə də standart bir konfiqurasiyada heç bir təhlükəsizlik siqnalı işə düşmür. Bu, hücumu aşkar etməyi son dərəcə çətinləşdirir, çünki agent özünü normal şəkildə aparır, lakin əslində manipulyasiya edilmiş təlimatlara əməl edir.
Microsoft Incident Response tərəfindən aparılan bu araşdırma, süni intellekt sistemlərinin geniş tətbiq olunduğu müasir biznes mühitində yeni bir təhlükə vektorunu işıqlandırır. Şirkətlər öz sistemlərində istifadə etdikləri AI agentlərinin təhlükəsizliyinə xüsusi diqqət yetirməli və bu cür gizli məlumat sızdırma mexanizmlərinə qarşı müdafiə tədbirlərini gücləndirməlidirlər.


