
Miasma Worm Microsoft-un GitHub Repozitoriyalarına Zərbə Vurdu: Genişmiqyaslı Təchizat Zənciri Hücumu
 13rose
2 min read
Microsoft-un GitHub Repozitoriyaları “Miasma Worm” Hücumunun Hədəfinə Çevrilib
Kibertəhlükəsizlik dünyasında geniş rezonans doğuran hadisə baş verib: Microsoft-un GitHub repozitoriyaları, davam edən “Miasma Worm” özünü çoxaldan təchizat zənciri hücumu kampaniyasının son qurbanı olub.
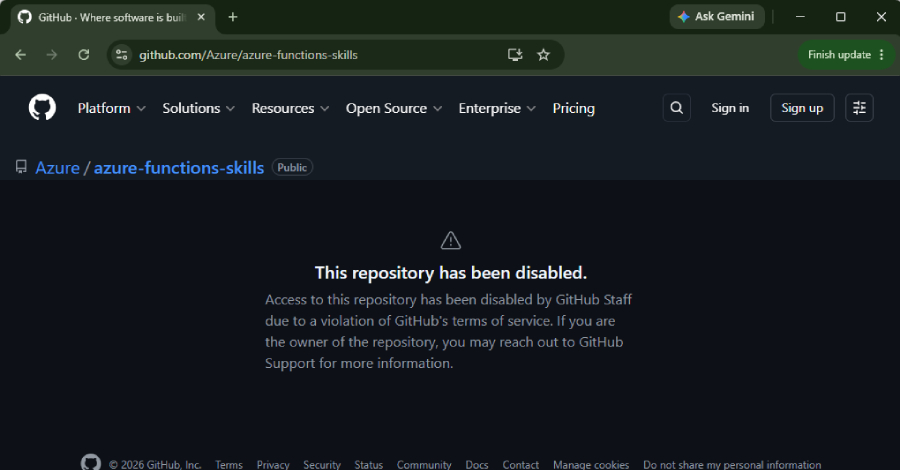
OpenSourceMalware-in məlumatına görə, insident nəticəsində Microsoft-un dörd GitHub təşkilatına – Azure, Azure-Samples, Microsoft və MicrosoftDocs-a aid ümumilikdə 73 repozitoriyasına təsir göstərilib. Bu hadisənin aşkarlanması ilə GitHub zərər görmüş repozitoriyalara girişi dərhal deaktiv edib.
Təchizat Zənciri Hücumunun Təfərrüatları
“Miasma Worm” tərəfindən həyata keçirilən bu hücum, proqram təminatının təchizat zəncirini hədəf alır. Təchizat zənciri hücumu, proqram təminatı inkişaf prosesinin hər hansı bir mərhələsində – mənbə kodunda, komponentlərdə və ya yeniləmələrdə – zərərli kodun yerləşdirilməsi yolu ilə baş verir. Özünü çoxaldan “Miasma Worm”un bu şəkildə geniş yayılması, təhlükənin miqyasını daha da artırır və qısa müddətdə çoxsaylı sistemlərə təsir etmək potensialına malikdir.
Microsoft kimi qlobal nəhəngin repozitoriyalarının hədəf alınması, təchizat zənciri hücumlarının nə qədər ciddi və genişmiqyaslı ola biləcəyini bir daha sübut edir. Bu cür hücumlar təkcə hədəf alınan şirkətə deyil, həm də onun məhsullarından istifadə edən milyonlarla istifadəçiyə və digər şirkətlərə potensial təhlükə yarada bilər, çünki zərərli kod downstream layihələrə və tətbiqlərə yayıla bilər.
Nəticə və Gələcək Addımlar
GitHub-ın zərər görmüş repozitoriyalara girişi deaktiv etməsi, insidentin idarə olunmasında ilkin vacib addımdır. Hazırda Microsoft və GitHub tərəfindən hücumun tam miqyasının müəyyən edilməsi, zərərli kodun təmizlənməsi və gələcəkdə bu kimi hücumların qarşısının alınması üçün təhlükəsizlik tədbirlərinin gücləndirilməsi istiqamətində işlərin aparıldığı güman edilir.
Bu hadisə, bütün təşkilatlar üçün proqram təminatı təchizat zəncirinin təhlükəsizliyinə diqqətin artırılmasının vacibliyini vurğulayır. Təchizat zənciri risklərinin mütəmadi qiymətləndirilməsi və güclü təhlükəsizlik protokollarının tətbiqi, bu tip irimiqyaslı kiberhücumların qarşısının alınmasında həlledici rol oynayır.


