
MFA Prompt Bombing: İkinci Faktor Sizi Niyə Xilas Etmir?
 13rose
1 min read
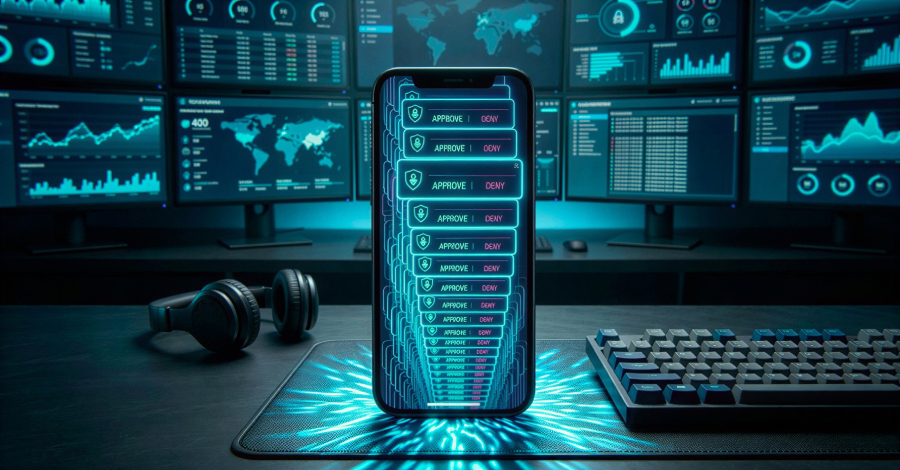
Çoxfaktorlu identifikasiya (MFA) şəxsiyyət təhlükəsizliyində kritik boşluğu aradan qaldırmaq üçün nəzərdə tutulmuşdu. Bu sistem, hücumçu hesab məlumatlarını əldə etsə belə, ikinci faktor olmadan daxil ola bilməyəcəyini təmin edirdi. Lakin təhlükəsizlik mütəxəssisləri xəbərdarlıq edirlər ki, hakerlər artıq bu məntiqi aşmaq üçün yeni bir üsul kəşf ediblər: “MFA Prompt Bombing”.
MFA Prompt Bombing: Hücum Mexanizmi
“MFA Prompt Bombing” adlanan bu hücum növündə, təcavüzkarlar ikinci faktoru birbaşa oğurlamağa ehtiyac duymurlar. Bunun əvəzinə, onlar hədəf istifadəçinin cihazına dəfələrlə identifikasiya bildirişləri göndərirlər. İstifadəçi, bu davamlı bildiriş axını qarşısında yorulub, təsadüfən və ya bezərək “təsdiq et” düyməsinə basmağa məcbur edilir.
Bu metod, MFA-nın texniki müdafiə qatını deyil, insan amilini hədəf alır. Nəticədə, ən güclü çoxfaktorlu identifikasiya sistemləri belə, istifadəçinin diqqətsizliyi və ya manipulyasiyası nəticəsində təhlükə altına düşə bilər. Şirkətlər və fərdi istifadəçilər artıq tək MFA-nın kifayət etmədiyini, əlavə olaraq istifadəçi maarifləndirilməsinin vacibliyini dərk etməlidirlər.


