
Kritik Ghost CMS Boşluğu İstifadə Edilərək 700-dən Çox Sayt ClickFix Hücumlarına Hədəf Olub
 13rose
2 min read
Giriş
Ghost CMS platformasında aşkar edilmiş kritik təhlükəsizlik boşluğu, CVE-2026-26980, istismar edilərək 700-dən çox veb-sayt ClickFix hücumlarına hədəf olub. Təhlükə aktorları bu zəiflikdən faydalanaraq zərərli JavaScript kodları yerləşdirərək genişmiqyaslı hücumlar həyata keçirirlər.
Boşluğun Təfərrüatları
QiAnXin XLab təhlükəsizlik mütəxəssisləri tərəfindən verilən məlumata görə, fəaliyyət CVE-2026-26980 identifikatoru ilə qeyd olunan və CVSS balı 9.4 olan bir SQL injection zəifliyinin istismarını əhatə edir. Bu kritik boşluq Ghost platformasının Content API hissəsində mövcuddur.
Sözügedən zəiflik identifikasiyadan keçməmiş (unauthenticated) bir hücumçuya verilənlər bazasından istənilən məlumatı oxumağa imkan verir. Bu imkan hakerlərə həssas məlumatları ələ keçirmək, sistem konfiqurasiyalarını pozmaq və ya daha geniş imtiyazlar qazanmaq üçün əlverişli bir yol açır.
Hücumun Mahiyyəti və Təhlükəsi
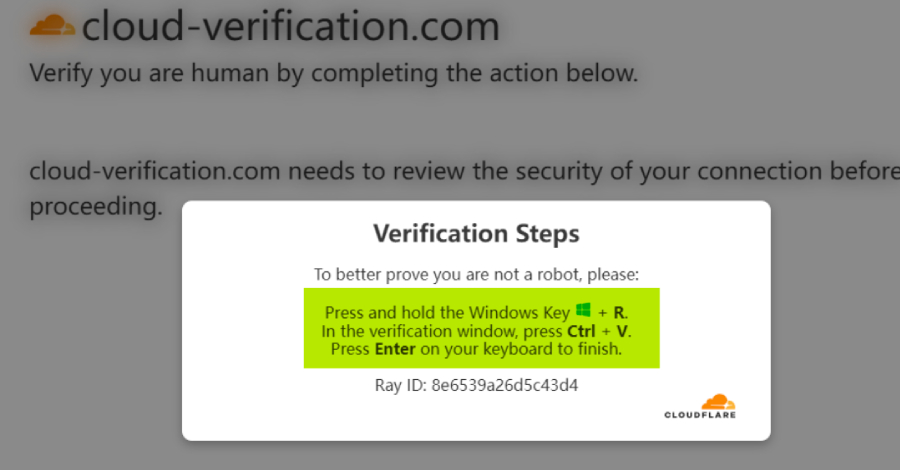
Təhlükə aktorları bu boşluqdan yararlanaraq hədəf alınan veb-saytlara zərərli JavaScript kodu daxil edirlər. Bu kodun əsas məqsədi ClickFix kampaniyalarını gücləndirməkdir.
ClickFix hücumları adətən istifadəçilərin razılığı olmadan müəyyən veb-səhifələrə keçidlər etmək, saxta reklam klikləri vasitəsilə gəlir əldə etmək və ya digər manipulativ veb-fəaliyyətləri həyata keçirmək üçün istifadə olunur. Zərərli kodun yerləşdirilməsi nəticəsində 700-dən çox Ghost CMS ilə işləyən saytın təhlükə altında olduğu bildirilir ki, bu da həm sayt sahibləri, həm də onların istifadəçiləri üçün ciddi risklər yaradır.
Tövsiyələr
Ghost CMS istifadəçilərinə və veb-sayt administratorlarına sistemlərini dərhal ən son versiyaya yeniləmələri və bütün kritik təhlükəsizlik yamalarını tətbiq etmələri şiddətlə tövsiyə olunur. Bu addım potensial hücumların qarşısını almaq və veb-saytların, eləcə də istifadəçi məlumatlarının təhlükəsizliyini təmin etmək üçün həyati əhəmiyyət kəsb edir.


