
İranın MuddyWater Qrupu MENA Təşkilatlarına Qarşı Yeni ‘Operation Olalampo’ Kampaniyası Başladıb
 13rose
3 min read
İranın MuddyWater Qrupu MENA Təşkilatlarına Qarşı Yeni ‘Operation Olalampo’ Kampaniyası Başladıb
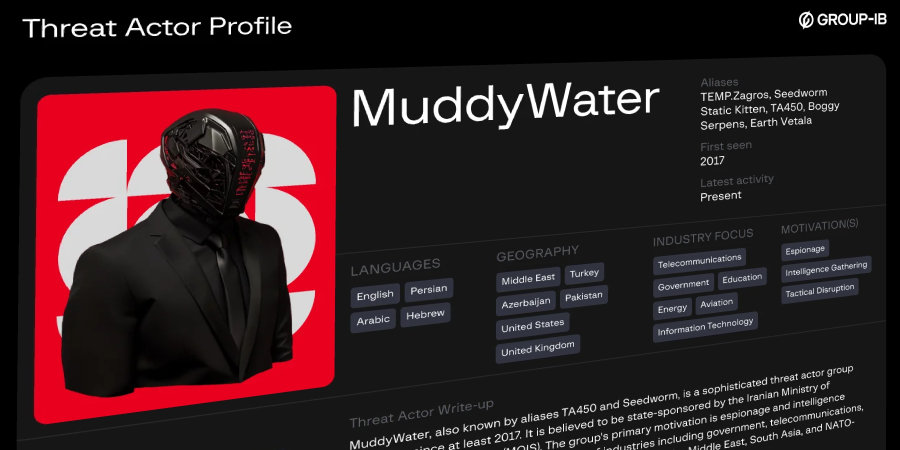
İran mənşəli MuddyWater (həmçinin Earth Vetala, Mango Sandstorm və MUDDYCOAST kimi tanınır) haker qrupu Yaxın Şərq və Şimali Afrika (MENA) regionunda yerləşən bir sıra təşkilat və şəxsləri hədəfə alaraq yeni genişmiqyaslı kiberkampaniya başladılıb.
Bu kampaniya ‘Operation Olalampo’ kod adı ilə aparılır və fəaliyyəti ilk dəfə 2026-cı il yanvarın 26-da aşkarlanıb. Aşkar edilmiş kiberhücum fəaliyyəti, GhostFetch, CHAR və HTTP_VIP kimi yeni Malware ailələrinin yayılması ilə nəticələnib ki, bu da hədəflənmiş sistemlər üzərində uzaqdan kod icrası (RCE) imkanları yaratmaq və məlumat oğurlamaq məqsədi daşıyır.
Kampaniyanın Xüsusiyyətləri
‘Operation Olalampo’ kampaniyası MuddyWater qrupunun kiberhücum metodlarının və istifadə etdiyi alətlərin davamlı təkamülünü nümayiş etdirir. Yeni aşkarlanmış Malware nümunələri, əvvəlki MuddyWater əməliyyatlarında görünən kod bazaları ilə müəyyən oxşarlıqlar göstərsə də, hədəflərdə daha effektiv gizlənmə və uzunmüddətli davamlılıq təmin etmək üçün təkmilləşdirilmiş xüsusiyyətlərə malikdir.
Hücumlar, adətən, Phishing e-poçtları və ya zəif təhlükəsizlik boşluqlarından istifadə edilməklə başlayır, hədəf sistemə ilk giriş nöqtəsi əldə edildikdən sonra yeni Malware komponentləri yerləşdirilir. Bu Malware komponentləri kəşfiyyat aparmaq, məlumat toplamaq və hədəf şəbəkədə yan hərəkət etmək üçün istifadə olunur.
MuddyWater Qrupu Barədə
MuddyWater, İran hökuməti ilə əlaqəli olduğu güman edilən və əsasən casusluq məqsədləri ilə fəaliyyət göstərən inkişaf etmiş persistent təhdid (APT) qrupudur. Qrup, illərdir Yaxın Şərq, Avropa və Şimali Amerika ölkələrində dövlət qurumları, telekommunikasiya şirkətləri və enerji sektorunu hədəf alması ilə tanınır. Onların əməliyyatları tez-tez müxtəlif xüsusi hazırlanmış Malware, Exploit-lər və hücum sonrası alətlərdən istifadəni əhatə edir.
Təhlükəsizlik Tövsiyələri
- Şübhəli e-poçtlar və ya naməlum mənbələrdən gələn linklər açılmamalıdır.
- Bütün sistemlər və proqram təminatı vaxtında yenilənməlidir.
- Güclü və unikal parollardan istifadə edilməli, mümkün olduqda iki faktorlu autentifikasiya (MFA) tətbiq edilməlidir.
- Şəbəkə trafikində anormallıqlar üçün davamlı monitorinq aparılmalıdır.
- İstifadəçilər Phishing və digər sosial mühəndislik hücumlarına qarşı təlimatlandırılmalıdır.


