
Interlock Ransomware Cisco FMC-nin Kritik CVE-2026-20131 Boşluğunu Hədəf Alır
 13rose
3 min read
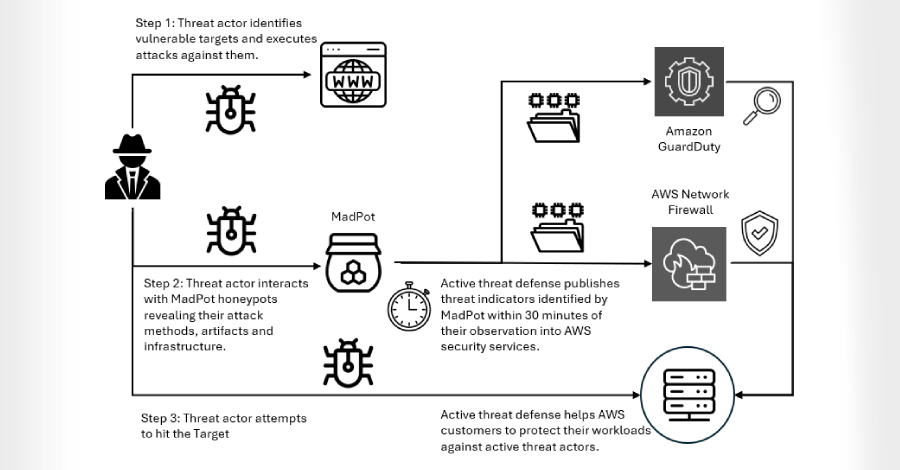
Amazon Kibertəhlükəsizlik Bölməsi Ciddi Xəbərdarlıq Edir
Amazon Threat Intelligence, Cisco Secure Firewall Management Center (FMC) proqramında yeni aşkar edilmiş kritik təhlükəsizlik boşluğunu (CVE-2026-20131) istismar edən aktiv Interlock ransomware kampaniyası barədə ciddi xəbərdarlıq edib. Bu kampaniya, təşkilatlar üçün ciddi məlumat sızması və sistem iflicinə səbəb ola biləcək kök səviyyəli giriş riskini daşıyır.
CVE-2026-20131: Maksimum CVSS Reytinqi və Təhlükəsi
Sözügedən zəiflik CVE-2026-20131 kodu ilə identifikasiya edilir və CVSS reytinq cədvəlində maksimum 10.0 balla qiymətləndirilir. Bu, istifadəçi tərəfindən təqdim edilən Java byte stream-inin təhlükəsiz olmayan deserializasiyası ilə əlaqəli bir boşluqdur. Nəticədə, icazəsiz uzaqdan hücumçular bu zəifliyi istismar edərək Cisco FMC cihazlarında tam kök səviyyəli idarəetmə əldə edə bilirlər. Bu cür giriş, hücumçulara şəbəkəyə sızmaq, məlumatları şifrələmək və hətta digər sistemlərə keçid almaq üçün geniş imkanlar yaradır.
Interlock Ransomware: Aktiv Təhdid
Kibertəhlükəsizlik mütəxəssisləri, Interlock ransomware qrupunun bu kritik boşluğu aktiv şəkildə istismar etdiyini vurğulayır. Bu o deməkdir ki, kiberhücumçular artıq bu zəifliyi hədəf alaraq şəbəkələrə sızmaq və məlumatları şifrələmək üçün real hücumlar həyata keçirirlər. Şirkətlər bu hücumlara qarşı təcili tədbirlər görməli, əks halda maliyyə və reputasiya baxımından böyük zərərlə üzləşə bilərlər.
Tövsiyələr və Müdafiə Tədbirləri
Təşkilatlar öz şəbəkələrini bu təhlükədən qorumaq üçün aşağıdakı addımları atmalıdırlar:
- Təcili Yeniləmələr: Cisco Secure Firewall Management Center (FMC) proqram təminatının ən son yamalarını dərhal tətbiq edin. Bu, boşluğun istismar edilməsinin qarşısını almaq üçün ən vacib addımdır.
- Şəbəkə Monitorinqi: Şəbəkə infrastrukturunuzda hər hansı şübhəli fəaliyyətə nəzarət etmək üçün davamlı monitorinq sistemləri quraşdırın.
- Giriş Nəzarəti: Ən az imtiyaz prinsipinə əsaslanaraq giriş nəzarətlərini gücləndirin.
- Təhlükəsizlik Protokolları: Güclü təhlükəsizlik protokollarını tətbiq edin və işçilərinizi kiber təhlükələr barədə məlumatlandırın.
Bu cür kritik zəifliklərin istismarı geniş miqyaslı zərər verə biləcəyindən, təşkilatlar proaktiv yanaşma sərgiləməli və təhlükəsizlik siyasətlərini mütəmadi olaraq nəzərdən keçirməlidirlər.


