
Hindistanlı İstifadəçilər Vergi Phishing Hücumunda Blackmoon Malware Tərəfindən Hədəf Alınıb
 13rose
2 min read
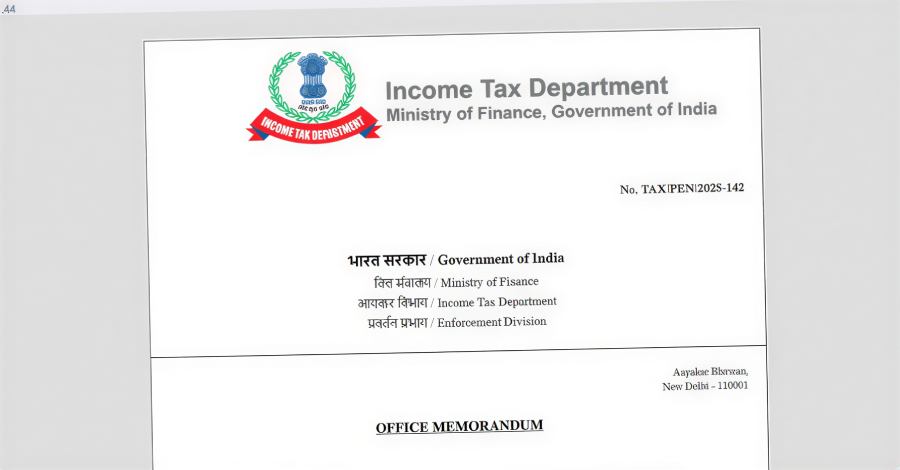
Yeni Phishing Kampaniyası Aşkar Edilib
Kibertəhlükəsizlik tədqiqatçıları Hindistanlı istifadəçiləri hədəf alan davamlı bir Phishing kampaniyası aşkarlayıb. eSentire Threat Response Unit (TRU) tərəfindən aşkarlanan bu fəaliyyət, şübhəli kiber casusluq kampaniyasının bir hissəsi kimi qiymətləndirilir və qurbanlara çoxmərhələli bir Backdoor quraşdırır.
Hücumun Detalları
eSentire TRU-nun məlumatına görə, təhdid aktorları Hindistanın Gəlir Vergi Departamenti (Income Tax Department) adından saxta Phishing e-poçtları göndərir. Bu e-poçtlar istifadəçiləri zərərli bir arxiv faylını endirməyə təşviq edir. Yükləmə prosesi uğurlu olduqda, Blackmoon Malware adlı zərərli proqram qurbanın sisteminə daxil olur. Blackmoon Malware, öz növbəsində, cihazda çoxmərhələli Backdoor funksiyalarını yerinə yetirərək hücumçulara sistemə gizli və davamlı giriş imkanları yaradır.
Təhlükəsizlik Tövsiyələri
Bu cür kampaniyalar adətən həssas məlumatların oğurlanması, şəbəkəyə davamlı girişin təmin edilməsi və ya daha geniş kiber casusluq əməliyyatları üçün zəmin yaratmaq məqsədi daşıyır. İstifadəçilər hər zaman gözlənilməz və ya şübhəli e-poçt göndərənlərə qarşı diqqətli olmalı, xüsusilə də dövlət qurumları və ya maliyyə təşkilatları adından gələn sorğularda ehtiyatlı davranmalıdırlar. Bağlantılara klikləmədən və ya naməlum faylları endirmədən əvvəl onların etibarlılığını yoxlamaq vacibdir.


