
GlassWorm Malware Solana “Dead Drops” Metodu ilə Kriptovalyuta və Brauzer Məlumatlarını Hədəfləyir
 13rose
2 min read
GlassWorm Malware-in Yeni Təkamülü və Solana Blockchain İstifadəsi
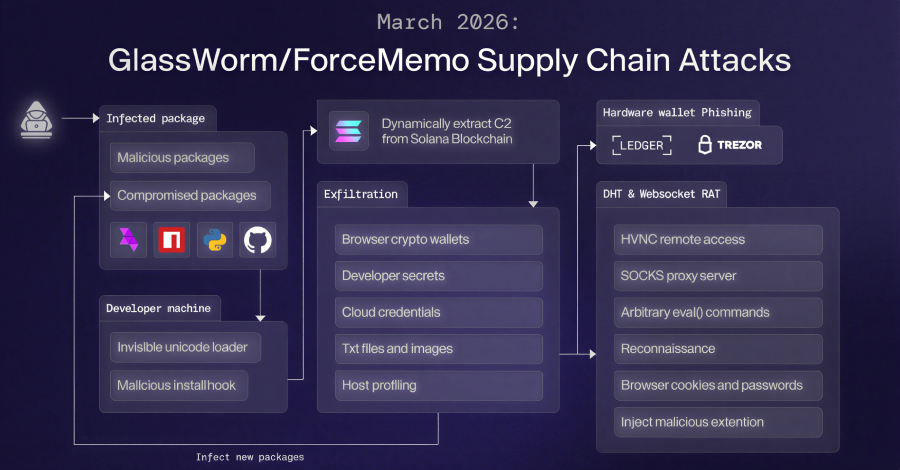
Kibertəhlükəsizlik tədqiqatçıları, GlassWorm kampaniyasının geniş məlumat oğurluğu və Remote Access Trojan (RAT) yaymaq qabiliyyətinə malik, çoxmərhələli bir çərçivə təqdim edən yeni təkamülünü müəyyən ediblər. Bu təkmilləşdirilmiş Malware, Google Docs-un oflayn versiyası kimi görünən, məlumat oğurlayan bir Google Chrome genişləndirməsi yerləşdirir.
RAT-ın Qurbanlar Üzərindəki Fəaliyyətləri
Quraşdırılan RAT, bir sıra zərərli fəaliyyətlər həyata keçirməyə qadirdir. Bunlara klaviatura hərəkətlərini qeyd etmək, cookie və sessiya tokenlərini kopyalamaq, ekran görüntüləri çəkmək, həmçinin MetaMask, Coinbase Wallet, Phantom və Trust Wallet kimi populyar genişləndirmələr daxil olmaqla kriptovalyuta cüzdanlarından məlumatları oğurlamaq daxildir. Daha da narahatverici odur ki, bu zərərli proqram 2FA/MFA təhlükəsizlik mexanizmlərini də uğurla yan keçə bilir.
Solana Blockchain “Dead Drops” Metodu ilə C2 Kommunikasiyası
GlassWorm Malware-in ən yenilikçi cəhətlərindən biri onun əmr və nəzarət (C2) rabitəsi üçün Solana blockchain-in transaksiya memolarından (“dead drops”) istifadə etməsidir. Bu metod, Malware-ə öz payload-larını almağa və oğurlanmış məlumatları sızdırmağa imkan verir. Bu yanaşma, zərərli fəaliyyətlərin aşkarlanmasını çətinləşdirən və kiberhücumların izlənməsini mürəkkəbləşdirən qeyri-ənənəvi bir C2 rabitə kanalı təmin edir.
Hədəflənmiş Bölgələr və Təhdid Aktorları
Bu kampaniyanın hədəfləri arasında xüsusilə İsrail, Birləşmiş Ərəblər Əmirlikləri, Pakistan və Türkiyədəki fərdlər və təşkilatlar yer alır. Aşkar edilmiş qurbanlar əsasən maliyyə və kriptovalyuta sektorlarındadır. Kibertəhlükəsizlik tədqiqatçıları, GlassWorm-un bu son təkamülünün AridViper (həmçinin APT-C-23 və ya Desert Falcon kimi tanınır) adlı İranla əlaqəli Advanced Persistent Threat (APT) qrupu ilə bağlı olduğuna inanırlar. Bu, regional kiber müharibənin yeni bir göstəricisi ola bilər.


