
GlassWorm Kampaniyası Tərtibatçıları Hədəfləyən Təchizat Zənciri Hücumlarını Genişləndirir: 72 Open VSX Genişləndirməsi Sui-İstifadə Edilir
 13rose
2 min read
GlassWorm Kampaniyasının Yeni Taktikası: Təchizat Zənciri Hücumlarının Eskalasiyası
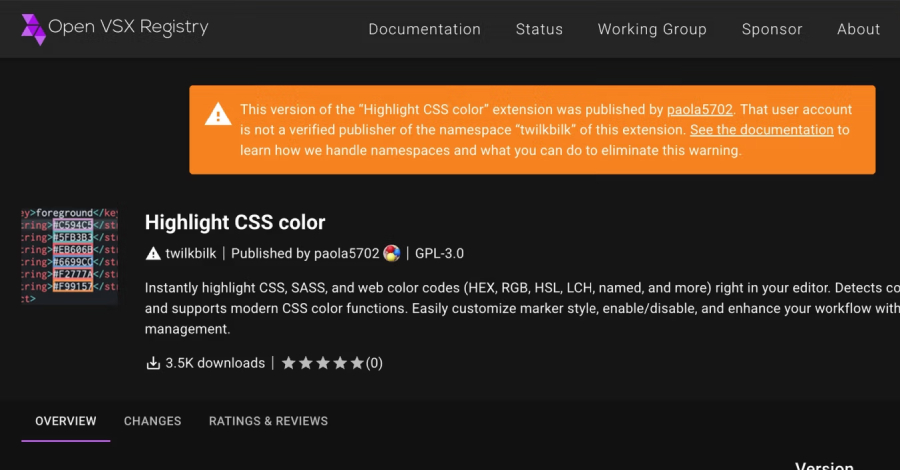
Kibertəhlükəsizlik tədqiqatçıları GlassWorm kampaniyasının yeni və daha təhlükəli iterasiyasını aşkar ediblər. Bu, Open VSX reyestri vasitəsilə yayılma üsulunda “əhəmiyyətli dərəcədə eskalasiya” hesab olunur. Hücumçular indi 72 Open VSX genişləndirməsini sui-istifadə edərək tərtibatçıları hədəfləyirlər.
Hücum Mexanizmi: Asılılıqlardan Sui-İstifadə
Əvvəlki GlassWorm hücumları hər bir zərərli genişləndirmənin birbaşa zərərli loader-i özündə cəmləşdirməsini tələb edirdi. Lakin, təhdid aktorları indi extensionPack və extensionDependencies mexanizmlərindən istifadə edərək strategiyalarını dəyişiblər. Bu yeni yanaşma ilə, ilkin olaraq təhlükəsiz görünən müstəqil genişləndirmələr, asılı olduqları digər genişləndirmələr vasitəsilə zərərli xüsusiyyətlər qazana bilər.
Bu metod zərərli genişləndirmələrin aşkar edilməsini çətinləşdirir, çünki zərərli kod birbaşa genişləndirmənin özündə deyil, onun asılılıq zənciri vasitəsilə yayılır. Bu, təchizat zənciri hücumlarının effektivliyini artırır və qurbanların sayı potensial olaraq daha geniş olur.
Tərtibatçılar Hədəfdə: Risk və Tövsiyələr
Təhlükəsizlik mütəxəssisləri Open VSX reyestrindən genişləndirmələri yükləyən tərtibatçıları xüsusilə diqqətli olmağa çağırırlar. Yüklənən hər hansı yeni əlavənin mənbəyini və etibarlılığını diqqətlə yoxlamaq vacibdir. Bu cür təchizat zənciri hücumları, proqram təminatı inkişaf ekosisteminin etibarlılığını sarsıtmaqla yanaşı, geniş istifadəçi kütləsinə də zərər vermək potensialına malikdir.


