
GhostLock: 15 İllik Zəiflik Linux Sistemlərində Tam Root Nəzarətinə Yol Açıb
 13rose
2 min read
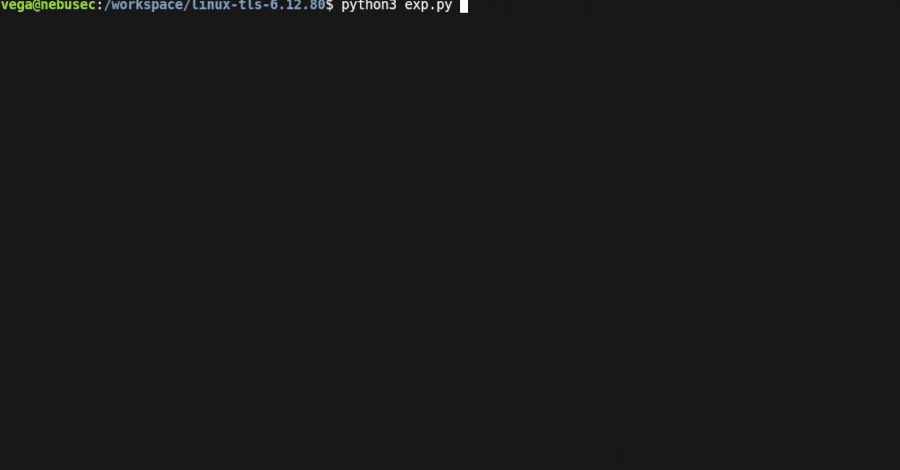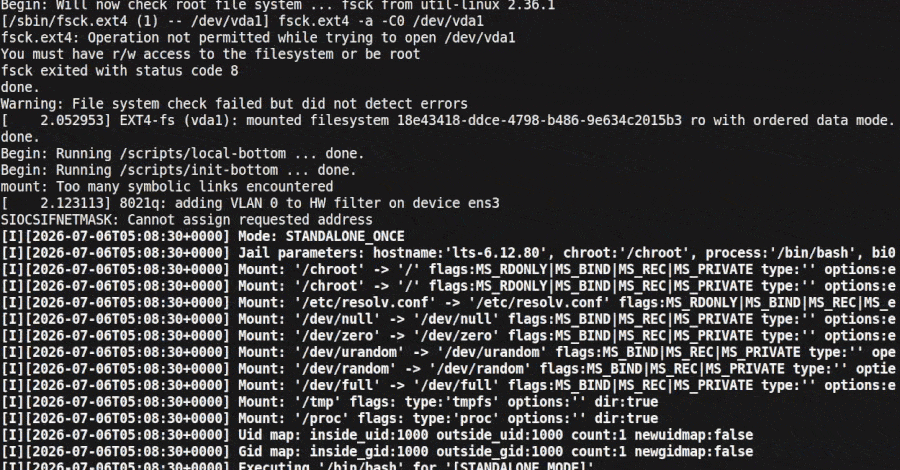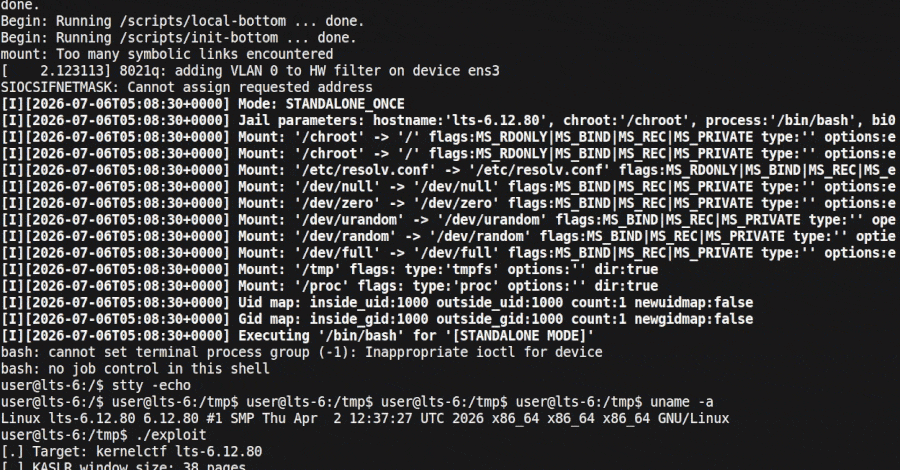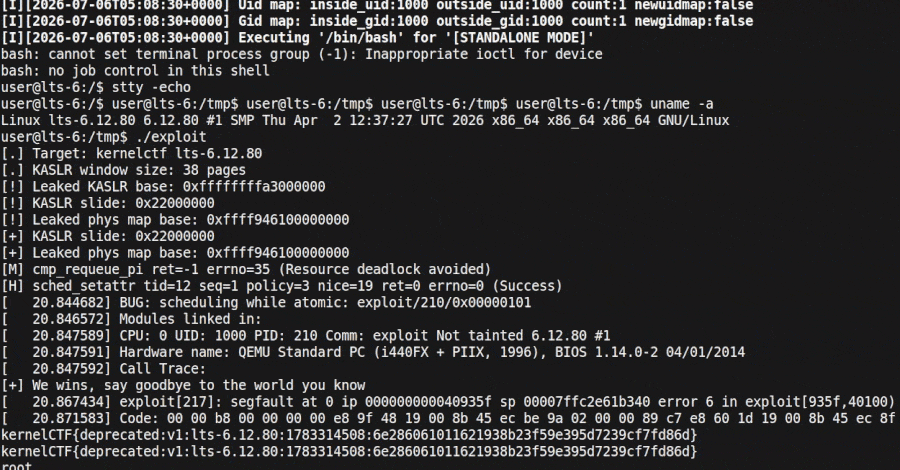
Kəşf və Təsir
Kibertəhlükəsizlik dünyasında ciddi narahatlıq doğuran yeni bir zəiflik üzə çıxıb. Nebula Security tədqiqatçıları tərəfindən aşkar edilən “GhostLock” (CVE-2026-43499) adlı bu boşluq, 15 ildir ki, Linux kernelində mövcud olub. Bu zəiflik, yamaqlanmamış maşınlarda daxil olmuş hər hansı bir istifadəçiyə sistem üzərində tam root nəzarətini ələ keçirməyə imkan verir.
Zəifliyin Xüsusiyyətləri
GhostLock zəifliyi 2011-ci ildən bəri demək olar ki, hər bir əsas Linux distribyutorunda defolt olaraq mövcud olub. Bu, uzun illər ərzində milyonlarla Linux sisteminin potensial təhlükə altında olduğu deməkdir. Tədqiqatçılar qeyd edirlər ki, boşluqdan istifadə etmək üçün heç bir xüsusi icazə, qeyri-adi parametrlər və ya şəbəkəyə çıxış tələb olunmur. Bu, hakerlər üçün istismarı son dərəcə asan edir, çünki sistemə daxil ola bilən hər hansı bir istifadəçi hücumun icra edilməsi üçün kifayətdir.
Konteyner Təhlükəsizliyi və Risklər
Xəbərin başlıqda qeyd olunduğu kimi, bu zəifliyin eyni zamanda konteynerdən qaçışa da yol açması narahatlığı artırır. Konteynerlər izolyasiya təmin etmək üçün nəzərdə tutulsa da, GhostLock kimi kernel zəiflikləri bu izolyasiyanı pozaraq konteyner içərisindən əsas host sistemə çıxış əldə etməyə imkan yarada bilər. Bu, xüsusilə bulud infrastrukturlarında və virtual mühitlərdə çalışan tətbiqlər üçün ciddi təhlükə deməkdir.
Tövsiyələr
Mütəxəssislər, Linux sistemlərini işlədən təşkilatlara və fərdi istifadəçilərə dərhal sistemlərini yoxlamağı və ən son yamaqları tətbiq etməyi tövsiyə edirlər. Bu cür köhnə və asanlıqla istismar edilə bilən boşluqlar adətən kritik infrastrukturlara, serverlərə və şəxsi məlumatlara nəzarəti ələ keçirmək üçün istifadə olunur. Daimi yeniləmələr və təhlükəsizlik yoxlamaları bu kimi kiberhücumlardan qorunmaq üçün vacibdir.


