
GHOSTCREW: Süni İntellekt Tərəfindən İdarə Olunan Pentest Aləti – Metasploit və Nmap İnteqrasiyası ilə Qırmızı Komanda Əməliyyatlarının Avtomatlaşdırılması
 13rose
5 min read
## Giriş
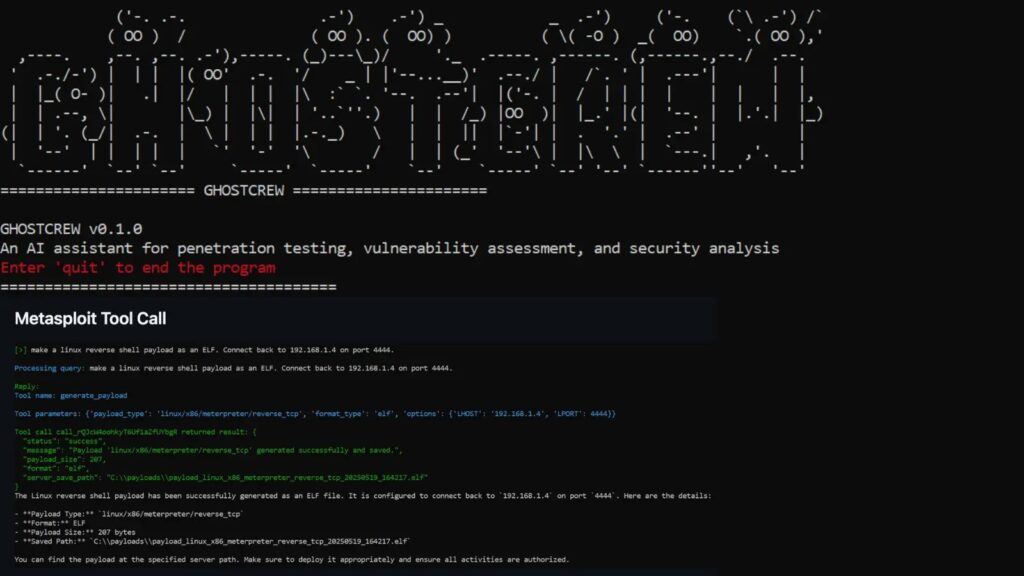
Kiber təhlükəsizlik dünyasında Süni İntellektin (Sİ) rolu getdikcə artmaqdadır, xüsusilə də Qırmızı Komanda (Red Team) əməliyyatları sahəsində. Son dövrlərin ən diqqətçəkən inkişaflarından biri olan GHOSTCREW alətlər dəsti, penetrasiya testləri (pentest) üçün nəzərdə tutulmuş, açıq mənbəli, Sİ ilə gücləndirilmiş yeni nəsil asistandır. Bu alət, böyük dil modellərinin (LLM) imkanlarından istifadə edərək, mürəkkəb təhlükəsizlik skriptlərini və alətlərini təbii dil sorğuları vasitəsilə idarə etməyi hədəfləyir.
GH05TCREW tərəfindən hazırlanan və GitHub-da 450-dən çox ulduz (star) toplayan bu layihə, kəşfiyyatdan (reconnaissance) istismara (exploitation) qədər olan bütün prosesi avtomatlaşdıraraq, mütəxəssislərin işini əhəmiyyətli dərəcədə sürətləndirir. GHOSTCREW öz daxilində avtonom agent rejimlərini, əvvəlcədən təyin olunmuş iş axınlarını və tapıntıları sənədləşdirən markdown hesabatlarının yaradılmasını dəstəkləyir.
## Texniki Detallar
GHOSTCREW-un texniki memarlığı MCP (Multi-Tool Communication Protocol) və LLM texnologiyasının sintezindən ibarətdir. Alət istifadəçilərə şəbəkə detallarını soruşmağa və ya skanları söhbət formatında (conversational) başlatmağa imkan verir, eyni zamanda çoxnövbəli dialoq tarixçəsini saxlayır. Bu xüsusiyyət mürəkkəb pentest ssenarilərində kontekstin itirilməsinin qarşısını alır.
### İnteqrasiya Olunmuş Alətlər və Protokollar
GHOSTCREW, 18 MCP-uyumlu təhlükəsizlik alətini mərkəzləşdirilmiş şəkildə idarə edir. Bu inteqrasiya, istifadəçiyə eyni interfeysdən müxtəlif haker alətlərini idarə etməyə imkan verir. Əsas inteqrasiyalar aşağıdakılardır:
- **Nmap:** Şəbəkə kəşfiyyatı və portların auditi.
- **Metasploit:** İstismar kodlarının icrası və payload-ların yerləşdirilməsi.
- **SQLMap:** SQL inyeksiyası zəifliklərinin aşkarlanması və istismarı.
- **FFUF:** Veb fuzzing (gizli fayl və qovluqların aşkarlanması).
- **Nuclei:** Şablon əsaslı avtomatlaşdırılmış zəiflik skanlaması.
- **Hydra:** Brute-force hücumları (şifrələrin sınaqdan keçirilməsi).
- **Masscan:** Yüksək sürətli port skanlaması.
Bundan əlavə, Katana (veb sürünmə), Amass (subdomen siyahılaşdırılması) və bulud auditləri üçün Scout Suite kimi alətlər də dəstəklənir. Gələcəkdə BloodHound və Gobuster də əlavə edilməsi planlaşdırılır.
### Agent Rejimi və RAG Memarlığı
Alətin ən inkişaf etmiş funksiyası Pentest Tapşırıq Ağacları (PTT – Pentesting Task Trees) vasitəsilə agent rejiminin işləməsidir. Bu rejim GHOSTCREW-a tapılan nəticələrə əsasən dinamik qərarlar qəbul etməyə və iş axınını tənzimləməyə imkan verir.
Əlavə olaraq, dəqiqlik və kontekstual biliklərin təmin edilməsi üçün istifadəçilər RAG (Retrieval-Augmented Generation) memarlığından istifadə edə bilərlər. Bu, LLM-ə daxil edilmiş məlumatlar bazasından (wordlists və ya payload-lar) lokal bilikləri çəkməyə imkan verir. Defolt LLM kimi, OpenAI API vasitəsilə GPT-4o istifadə olunur.
## Təhlükənin Miqyası
GHOSTCREW kimi agentik Qırmızı Komanda alətlərinin yüksəlişi, kiber təhlükəsizlik ekosistemi üçün həm fürsətlər, həm də risklər yaradır. Əsas risk, bu cür platformaların mürəkkəb hücum ssenarilərinin icrasını avtomatlaşdıraraq, zəif biliyə malik şəxslər üçün belə, baryeri aşağı salmasıdır.
1. **Hücumun Sürəti və Miqyası:** Avtonom agentlər yüzlərlə hədəfi insan müdaxiləsi olmadan yoxlaya bilir. Bu, hakerlər üçün ‘qara qutu’ (black-box) sınaqlarını kəskin şəkildə miqyaslandırmaq deməkdir.
2. **Mürəkkəbliyin Avtomatlaşdırılması:** Metasploit və SQLMap kimi ixtisaslaşmış alətlərin LLM interfeysi ilə idarə olunması, hakerlik bacarıqlarını ‘təbii dil’ səviyyəsinə endirir. Bu da ziyanverici fəaliyyətlərin populyarlaşmasına səbəb ola bilər.
Qanuni penetrasiya testləri üçün isə GHOSTCREW, mütəxəssislərin rutin tapşırıqlara sərf etdiyi vaxtı azaldır və onlara strateji qərarlara diqqət yetirməyə imkan verir.
## Tövsiyələr və Həll Yolları
Mavi Komanda (Blue Team) mütəxəssisləri bu növ Sİ əsaslı hücum alətlərinə qarşı müdafiə strategiyalarını yenidən nəzərdən keçirməlidirlər:
- **Hücum Təqlidi (Attack Simulation):** GHOSTCREW-un istifadə etdiyi Nmap və Masscan imzalarını aşkar etmək üçün davranış analizini və avtomatlaşdırılmış skanlama trafikini müəyyənləşdirən vasitələri tətbiq edin.
- **Proaktiv Yamaqlama (Patch Management):** GHOSTCREW tərəfindən idarə olunan Metasploit və Nuclei kimi alətlər əsasən məlum zəiflikləri istismar edir. Mükəmməl zəifliklərin idarəedilməsi siyasəti hücum səthini minimuma endirir.
- **Davranış Əsaslı Aşkarlama (Behavioral Detection):** LLM agentləri sürətli və ardıcıl fəaliyyət göstərir. Şəbəkə daxilində qeyri-adi dərəcədə yüksək sorğu sürətini və ya ardıcıl fərqli alətlərin istifadəsini aşkarlayan NDR (Network Detection and Response) həllərini istifadə edin.
- **Agentik Müdafiə:** Hücumda Sİ-dən istifadə edildiyi kimi, müdafiə tərəfində də Sİ əsaslı agentik təhlükə aşkarlama sistemlərinin tətbiqi zəruridir.
## Nəticə
GHOSTCREW, Qırmızı Komandanın işini rəqəmsal olaraq transformasiya edən mühüm bir alətdir. O, insan intuisiyası ilə maşın dəqiqliyini birləşdirərək, təhlükəsizlik qiymətləndirmələrinin səmərəliliyini misli görünməmiş səviyyəyə qaldırır. Kiber təhlükəsizlik mütəxəssisləri bu yeni agentik təmayülü yaxından izləməli və Sİ-nin həm hücum, həm də müdafiə strategiyalarına təsirini dərk edərək öz bilik və bacarıqlarını uyğunlaşdırmalıdırlar.


