
EngageLab SDK Boşluğu 50 Milyon Android İstifadəçisini, O cümlədən 30 Milyon Kriptovalyuta Cüzdanını Risk Altına Qoyub
 13rose
2 min read
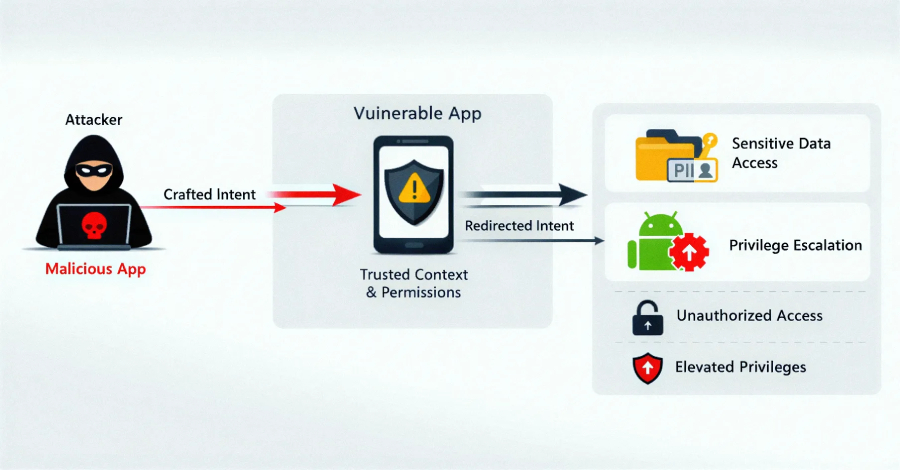
EngageLab SDK Zəifliyi Milyonlarla İstifadəçini Təhdid Edir
Geniş istifadə olunan üçüncü tərəf Android proqram təminatı inkişaf dəsti (SDK) olan EngageLab SDK-da aşkar edilmiş təhlükəsizlik boşluğu, milyonlarla kriptovalyuta cüzdanı istifadəçisini potensial risk altında qoya bilərdi. Artıq aradan qaldırılmış bu zəiflik, ümumilikdə 50 milyondan çox Android istifadəçisinin məlumatlarına təhdid yaradırdı, onların 30 milyonu isə kriptovalyuta cüzdanı sahibləridir.
Zəifliyin Təfərrüatları
Microsoft Defender tərəfindən verilən məlumatlara görə, bu boşluq cihazda olan tətbiqlərə Android təhlükəsizlik sandbox-unu aşaraq şəxsi məlumatlara icazəsiz daxil olmağa imkan verirdi. Bu, tətbiqlərin əslində çıxışı olmamalı olan həssas məlumatlara, o cümlədən kriptovalyuta cüzdanlarının məlumatlarına daxil ola bilməsi demək idi. EngageLab SDK, tətbiq inkişafçılarının öz proqramlarına müxtəlif funksionallıqlar əlavə etmələri üçün geniş istifadə olunan bir vasitədir, bu da onun geniş yayılma səbəbini izah edir.
Potensial Risk və Təsirlər
Bu cür zəifliklər, istifadəçilərin şəxsi məlumatlarının, əlaqə siyahılarının, cihaz identifikasiya nömrələrinin və hətta bank/kripto cüzdanı məlumatlarının təhlükəsizliyinə ciddi təhlükə yaradır. Xüsusilə kriptovalyuta cüzdanları sahibləri üçün bu, aktivlərin itirilməsi və ya oğurlanması riski daşıyır. Tətbiqlərin sandbox sərhədlərini keçərək məlumatlara çatması, Android-in əsas təhlükəsizlik mexanizmlərindən birinin pozulması deməkdir.
Həll və Tövsiyələr
Sevindirici haldır ki, EngageLab SDK-dakı bu zəiflik artıq aradan qaldırılıb. Bu cür hadisələr, üçüncü tərəf SDK-ların təhlükəsizliyinin vacibliyini bir daha vurğulayır. Tətbiq inkişafçıları öz istifadə etdikləri SDK-ları daima yeniləməli və onların təhlükəsizlik vəziyyətini yoxlamalıdırlar. İstifadəçilər isə hər zaman cihazlarının və tətbiqlərinin ən son versiyada olduğundan əmin olmalı, şübhəli tətbiqləri quraşdırmaqdan çəkinməli və tətbiqlərin tələb etdiyi icazələri diqqətlə nəzərdən keçirməlidirlər.


