
ENCFORGE Ransomware Süni İntellekt Modellərini Hədəf Alır: Langflow RCE Zəifliyi İstismar Edilir
 13rose
3 min read
Sysdig Tədqiqatçıları Yeni Təhdidi Aşkarladı
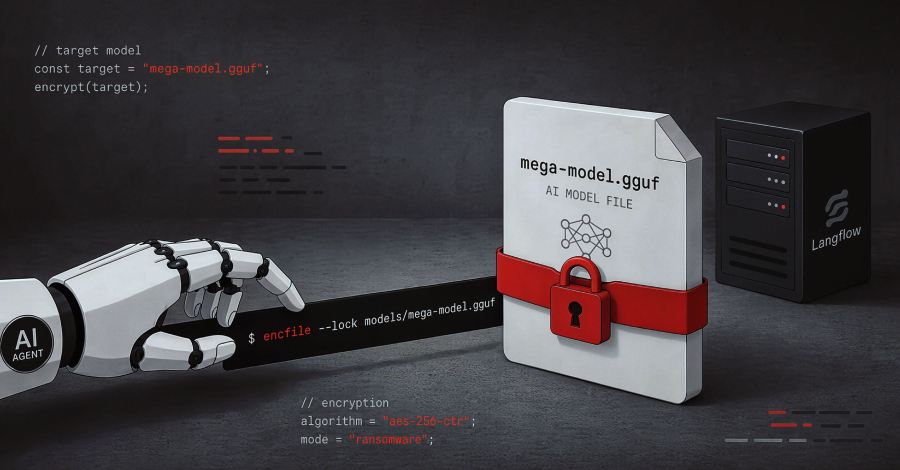
Kibertəhlükəsizlik üzrə Sysdig tədqiqatçıları, JADEPUFFER adlı AI agenti tərəfindən idarə olunan yeni ENCFORGE Ransomware hücumunu aşkar edərək, bu ayın əvvəlində sənədləşdirilən Langflow serverinə edilən ikinci hücumla əlaqələndiriblər. Bu yeni təhdid, süni intellekt (AI) ekosistemi üçün xüsusi olaraq hazırlanmış hədəfli bir hücum strategiyasını ortaya qoyur.
ENCFORGE Ransomware-in Xüsusiyyətləri
Məlumata görə, eyni operator, sistemdəki süni intellekt infrastruktur fayllarını – o cümlədən model çəkilərini, vektor indekslərini və təlim dəstlərini şifrələmək üçün nəzərdə tutulmuş, Go proqramlaşdırma dilində yazılmış yeni bir ENCFORGE Ransomware-i işə salıb. Bu, klassik Ransomware hücumlarından fərqli olaraq, konkret olaraq AI modelləri və onların inkişafı üçün kritik olan məlumatları hədəf alır. ENCFORGE-nin bu cür faylları şifrələməsi, AI sistemlərinin işləmə qabiliyyətini tamamilə iflic edə bilər.
JADEPUFFER və Langflow RCE Zəifliyi
JADEPUFFER, daha əvvəl Sysdig tərəfindən sənədləşdirilmiş, AI agenti tərəfindən idarə olunan bir təhdid operatorudur. Bu qrup, Langflow serverlərindəki Remote Code Execution (RCE) zəifliklərini istismar edərək sistemlərə icazəsiz giriş əldə edir. Langflow, süni intellekt tətbiqlərinin yaradılması üçün istifadə olunan bir platforma olduğundan, ona qarşı edilən RCE hücumları, əməliyyatçılara geniş imkanlar yaradır. Sysdig-in hesabatı, JADEPUFFER-in hədəf alınan serverə ikinci dəfə daxil olduğunu göstərir ki, bu da hücumların davamlılığını və mütəşəkkilliyini vurğulayır.
Süni İntellekt Sektoruna Təhdidlər və Müdafiə
ENCFORGE-nin AI model fayllarını hədəf alması, bu cür məlumatların bütövlüyü və gizliliyi üçün böyük təhlükə yaradır. Şifrələnmiş təlim dəstləri və model çəkiləri, təşkilatlar üçün ciddi maliyyə və əməliyyat itkilərinə səbəb ola bilər, çünki AI layihələrinin bərpası və ya yenidən qurulması əhəmiyyətli resurslar tələb edə bilər. Kibertəhlükəsizlik mütəxəssisləri, AI infrastrukturunu qorumaq üçün aşağıdakıları tövsiyə edirlər:
- Mütəmadi təhlükəsizlik yoxlamaları və zəifliklərin skan edilməsi.
- Proqram təminatının, xüsusilə də Langflow kimi platformaların vaxtında yenilənməsi və patch-lərin tətbiqi.
- Güclü giriş nəzarəti mexanizmlərinin və çoxfaktorlu autentifikasiyanın tətbiqi.
- Kritik AI faylları üçün mütəmadi ehtiyat nüsxələrinin (backup) yaradılması və onların etibarlı şəkildə saxlanılması.
- Təşkilat daxilində kibertəhlükəsizlik şüurunun artırılması.
Bu yeni Ransomware təhdidi, süni intellekt sahəsində fəaliyyət göstərən təşkilatlar üçün ayıq-sayıq olmağın vacibliyini bir daha nümayiş etdirir.


