
Doqquz İl Ərzində Aşkarlanmayan Linux Kernel Zəifliyi Root İmkanları Yaradır
 13rose
2 min read
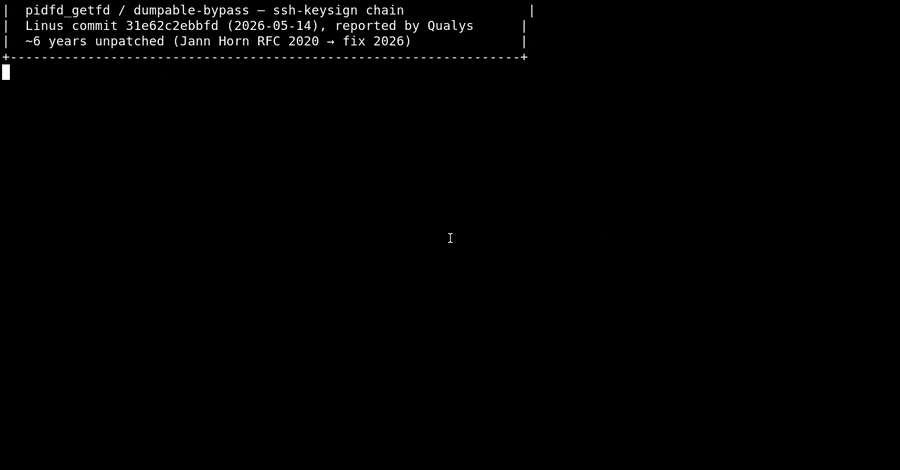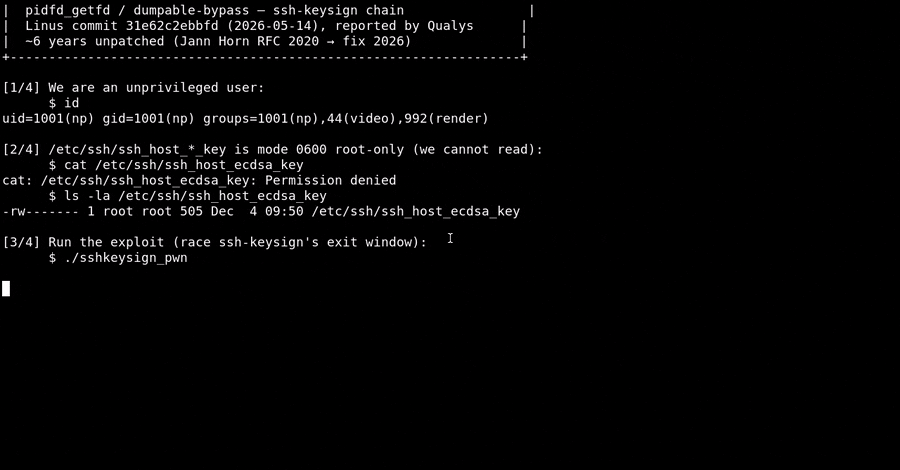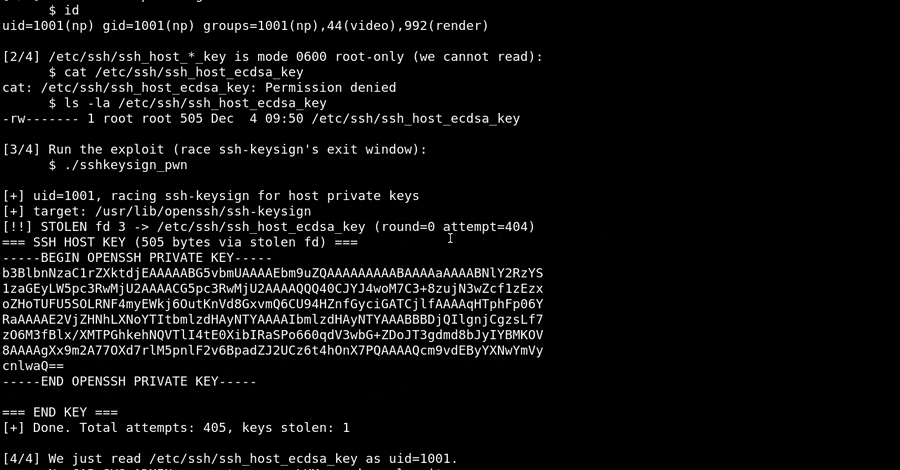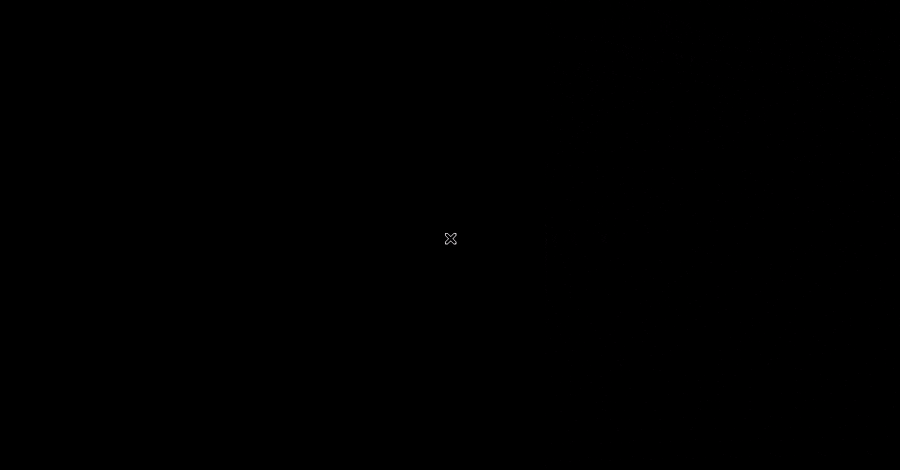
Linux Kernelində 9 İllik Gizli Boşluq Aşkarlandı
Kibertəhlükəsizlik tədqiqatçıları, Linux kernelində doqquz il ərzində aşkarlanmayan kritik bir boşluğun təfərrüatlarını ictimaiyyətə təqdim ediblər. Bu zəiflik, bir çox əsas Linux distribyutivlərinin istifadə etdiyi minlərlə sistem üçün ciddi təhlükə yaradır.
Texniki Təfərrüatlar: CVE-2026-46333
CVE-2026-46333 olaraq izlənilən bu boşluq, CVSS balı 5.5 ilə qiymətləndirilsə də, potensial olaraq daha yüksək risk daşıyır. Tədqiqatçılar qeyd edirlər ki, zəiflik imtiyazların qeyri-düzgün idarə edilməsi (improper privilege management) ilə əlaqədardır. Bu, imtiyazsız yerli istifadəçilərə müəyyən şərtlər daxilində sistemdə həssas faylları üzə çıxarmağa və hətta root imtiyazları ilə ixtiyari əmrləri icra etməyə imkan verir.
Hücumun uğurlu olması halında, hücumçu sistem üzərində tam nəzarət əldə edərək, məlumat oğurluğu, zərərli proqramların (malware) yerləşdirilməsi və ya sistemin tamamilə pozulması kimi fəaliyyətlər həyata keçirə bilər.
Təsir Sahəsi və Tövsiyələr
Bu zəiflik, bir neçə əsas Linux distribyutivinin standart quraşdırmalarına təsir göstərir. Tədqiqatçılar hələ ki, təsirə məruz qalan spesifik distribyutivlərin adlarını açıqlamayıblar, lakin geniş yayılmış Linux əməliyyat sistemlərinin istifadəçiləri üçün xəbərdarlıq edilib.
Kibertəhlükəsizlik mütəxəssisləri, bu boşluqdan qorunmaq üçün ən qısa zamanda sistemlərin yamaqlanmasını (patch) və ya yenilənməsini tövsiyə edirlər. Administratorların kernel yeniləmələrini diqqətlə izləməsi və müvafiq təhlükəsizlik yeniləmələrini tətbiq etməsi vacibdir.


