
Datadog Xəbərdarlıq Edir: Təcavüzkarlar Korporativ GitHub Mühitində Passiv Hesablarla Gizlənir
 13rose
2 min read
Datadog Xəbərdarlıq Edir: Təcavüzkarlar Korporativ GitHub Mühitində Passiv Hesablarla Gizlənir
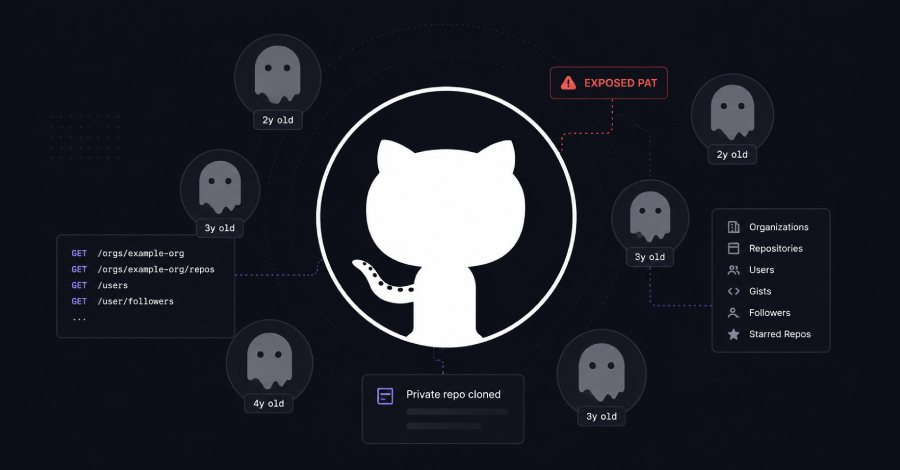
Datadog Security Labs, korporativ GitHub mühitini hədəf alan və bir-birinin üzərinə düşən genişmiqyaslı kəşfiyyat kampaniyaları barədə ciddi xəbərdarlıq yayıb. Təhlükəsizlik tədqiqatçıları, hücumçuların sistemli şəkildə korporativ GitHub təşkilatlarını, repozitoriyalarını və istifadəçi hesablarını, GitHub API vasitəsilə aşkarladığını bildirirlər.
Gizlənmə Takitikaları: “Ghost” Hesablar və Komprometasiya Olunmuş Tokenlər
Tədqiqatçı Elad Şahar və Ofir Şlomo-nun hesabatına görə, təcavüzkarlar GitHub ekosistemində legitim görünmək üçün mürəkkəb taktikalar tətbiq edirlər. Onlar xüsusi və ya legitim səslənən user agentləri ilə avtomatlaşdırılmış skreypinq alətlərindən istifadə edir, həmçinin illərlə fəaliyyətsiz qalmış “ghost” GitHub hesablarını, yaxud komprometasiya olunmuş OAuth tokenləri və Personal Access Token (PAT) vasitəsilə sistemə daxil olurlar. Bu metodlar, zərərli fəaliyyətin normal GitHub trafikinə qarışmasına səbəb olur ki, bu da təşkilatlar üçün hücumları aşkarlamasını və onlara cavab verməsini əhəmiyyətli dərəcədə çətinləşdirir.
Hücumların Əsas Məqsədi: Məlumat Oğurluğu və Malware Yerləşdirmə
Kəşfiyyat səylərinin son məqsədi hədəf təşkilatlara ilkin giriş əldə etmək, həssas məlumatları oğurlamaq və ya malware yerləşdirməkdir. Datadog, bu hücumlar çərçivəsində yüzlərlə təşkilatın hədəf alındığını müşahidə edib.
Yeraltı Bazarlardan Əldə Edilən Etimadnamələr
Tədqiqatçılar, bəzi sıralama fəaliyyətlərinin komprometasiya olunmuş istifadəçi etimadnamələri ilə həyata keçirildiyini də vurğulayıblar. Bu, hücumçuların bu etimadnamələri yeraltı forumlardan əldə edərək zərərli əməliyyatlarını genişləndirdiyini göstərir. Təşkilatlar, GitHub təhlükəsizlik protokollarını gücləndirməli və fəaliyyətsiz hesabları mütəmadi olaraq nəzərdən keçirməlidirlər.


