
Cursor AI Redaktorunda Kritik “DuneSlide” Boşluqları Sandboxdan Qaçışa və Əmrlərin İcrasına Şərait Yaradır
 13rose
2 min read
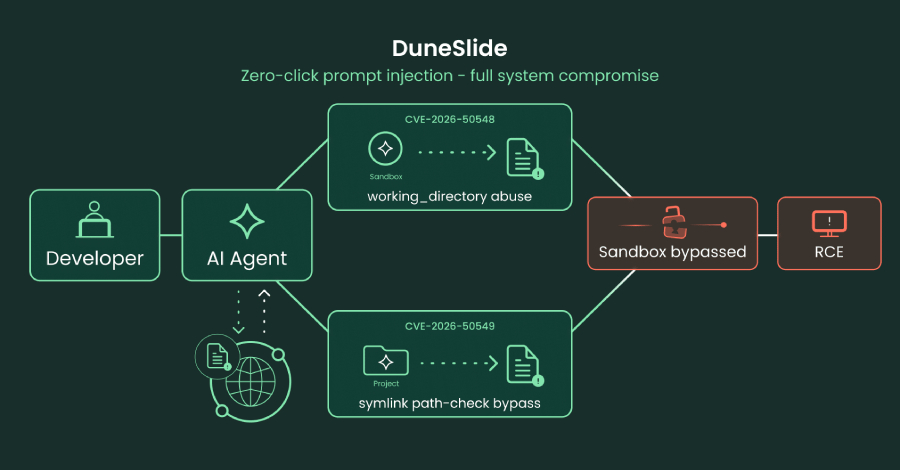
Cursor AI Kod Redaktorunda Ciddi Təhlükəsizlik Boşluqları Aşkarlanıb
AI kod redaktoru Cursor-da iki ciddi təhlükəsizlik boşluğu aşkarlanıb ki, bu da sadə görünüşlü bir Prompt Injection vasitəsilə redaktorun təhlükəsizlik Sandboxını keçmək və tərtibatçının kompüterində istənilən əmri icra etmək imkanı yaradır. Ən əhəmiyyətlisi odur ki, bu hücumun baş verməsi üçün istifadəçidən heç bir klik və ya təsdiq tələb olunmur.
“DuneSlide” Boşluqları və Yüksək CVSS Dərəcəsi
Cato AI Labs tərəfindən aşkar edilən bu boşluqlar ‘DuneSlide’ adlandırılıb və CVE-2026-50548, həmçinin CVE-2026-50549 identifikasiya nömrələri ilə izlənilir. Hər iki boşluğun kritiklik dərəcəsi 10 bal üzrə 9.8 (bəzi mənbələrdə 9.3) olaraq qiymətləndirilir ki, bu da onların yüksək risk daşıdığını göstərir və təcili müdaxilənin vacibliyini vurğulayır.
Təhlükənin Mahiyyəti: Sandboxdan Qaçış və Əmr İcrası
Bu boşluqlar tərtibatçının iş mühitini birbaşa təhlükə altına qoyur. Prompt Injection texnikası ilə təhlükəli kodlar AI modelinə daxil edilərək, nəticədə Sandbox məhdudiyyətlərini aşaraq əməliyyat sistemində əmrlərin icrasına nail olunur. Bu cür Exploit imkanları, proqram təminatının təchizat zəncirində ciddi zəifliklər yarada bilər, çünki tərtibatçının kompüteri kompromisə uğradıqda, onun üzərində işlədiyi layihələrə də zərər verilə bilər. Hücumun heç bir istifadəçi qarşılıqlı təsiri tələb etməməsi, onun yayılma və icra riskini daha da artırır.


