
ClickFix Təhlükəsi Yeni Mərhələdə: API İdarəli Malware Paylanması və Windows Müdafiəsini Ötüb Keçmə Yolları
 13rose
2 min read
ClickFix Təhlükəsi Yeni Mərhələdə: API İdarəli Malware Paylanması və Windows Müdafiəsini Ötüb Keçmə Yolları
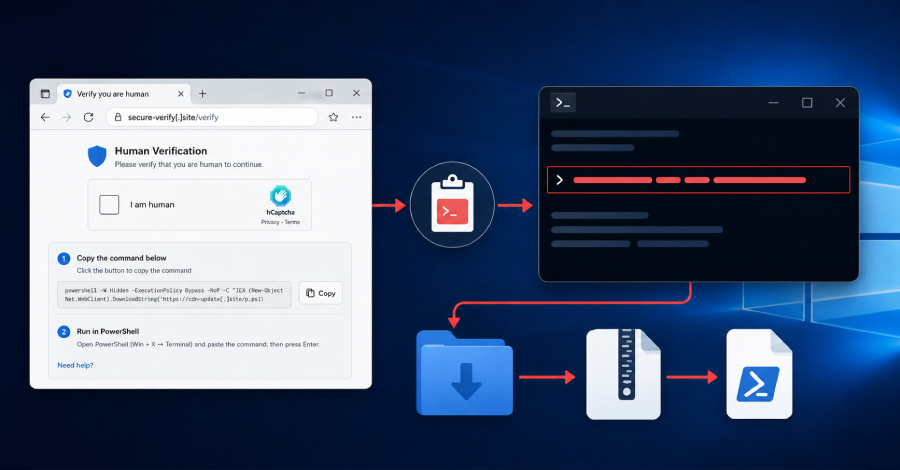
Kibertəhlükəsizlik mütəxəssisləri tərəfindən aparılan yeni araşdırmalar, istifadəçiləri əl ilə Malware yükləməyə inandıran “ClickFix” fırıldaqçılığının operativ imkanlarını genişləndirdiyini aşkar edib. Əvvəllər nisbətən sadə görünən bu hiylə, indi daha mürəkkəb, “arxa ofis” infrastrukturuna sahibdir.
API İdarəli Paylanma Mexanizmi
Araşdırmalar göstərir ki, ClickFix tərəfindən istifadə olunan saxta “insan olduğunuzu sübut edin” səhifələrinin arxasındakı zərərli əmrlər artıq API (Tətbiq Proqramlaşdırma İnterfeysi) idarəli serverlər vasitəsilə paylanır. Bu, hər bir ziyarətçiyə eyni Malware-i fərqli bir görünüşdə təqdim etməyə imkan verir. Bu üsul, detektordan yayınmaq üçün Malware-in imzasını davamlı olaraq dəyişdirməklə yanaşı, həm də paylanma prosesini daha dinamik və adaptiv edir. Təcavüzkarların hədəflənmiş hücumları fərdiləşdirməsi üçün yeni imkanlar yaradır.
Windows Müdafiəsini Ötüb Keçən Yeni Metod
Eyni araşdırma çərçivəsində, ClickFix-in Windows əməliyyat sisteminin skript yoxlama sistemlərini aşmaq üçün hazırlanmış yeni bir Malware paylama metodunu da üzə çıxarıb. Bu yeni texnika, əməliyyat sisteminin daxili müdafiə mexanizmlərini atlatmaqla, Malware-in daha effektiv şəkildə sistemə daxil olmasını təmin edir. Bu, Windows istifadəçiləri üçün əlavə risk yaradır və mövcud təhlükəsizlik həllərinin effektivliyini yenidən qiymətləndirməyin vacibliyini vurğulayır.
Kibertəhlükəsizlik üçün Nəticələr
ClickFix-in bu təkamülü, sosial mühəndislik hücumlarının və Malware paylanma metodlarının daim inkişaf etdiyini göstərir. İstifadəçilərin ehtiyatlı olması, şübhəli keçidlərə klikləməməsi və proqram təminatlarını etibarlı mənbələrdən yükləməsi vacibdir. Təşkilatlar isə daxili şəbəkələrini qorumaq üçün daha təkmil detektasiya və müdafiə sistemləri tətbiq etməlidirlər.


