
ClickFix Hücumları macOS İstifadəçilərinin Kripto Pulqabılarını və Şəxsi Məlumatlarını Oğurlayır
 13rose
2 min read
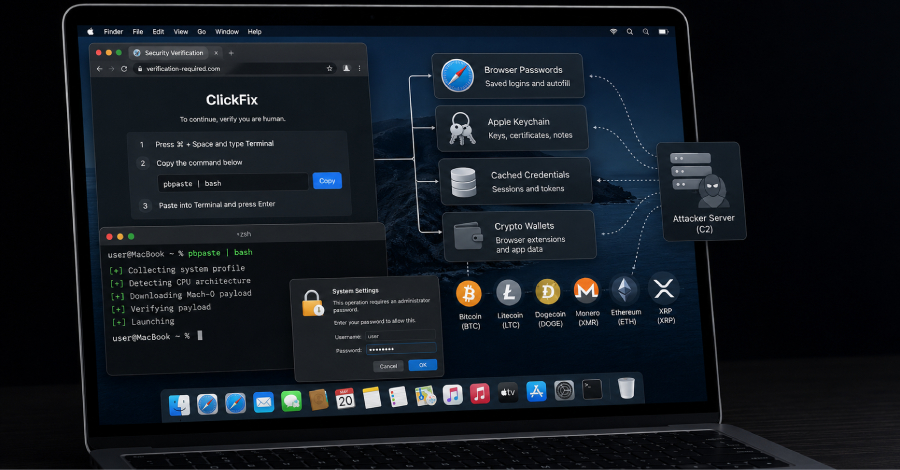
Yeni Go-əsaslı Malware Aşkar Edildi
Son araşdırmalar göstərir ki, ClickFix-tipli hücumlar macOS əməliyyat sistemi istifadəçiləri üçün ciddi təhlükə yaradan yeni Go-əsaslı Malware yayır. Bu zərərli proqram təminatı kriptovalyuta aktivlərini, brauzerlərdə saxlanılan parolları, Apple iCloud Keychain məlumatlarını və keşlənmiş etimadnamələri oğurlamaq qabiliyyətinə malikdir.
Təhdidin Detalları
Bu yeni Malware xüsusi olaraq macOS əməliyyat sistemini hədəf alır. Yoluxma zənciri bir shell script-in qurbanın sisteminə çatdırılması ilə başlayır. Bu script ilk olaraq hostu profiləşdirir və sonra kompüterin mərkəzi prosessor (CPU) arxitekturasına uyğun gələn macOS Malware payload-unu endirir. Bu taktika, zərərli proqramın effektivliyini və sistemdə möhkəmlənmə qabiliyyətini artırır.
Oğurlanan Məlumat Növləri
ClickFix hücumları vasitəsilə yayılmış bu Malware, geniş spektrli həssas məlumatları hədəf alır. Ən kritik hədəflərdən biri istifadəçilərin kriptovalyuta aktivləridir. Zərərli proqram kripto pulqabılarından və birjalardan məlumatları çıxarmaq üçün nəzərdə tutulub.
Bundan əlavə, Malware brauzerlərdə saxlanılan parolları, avtomatik doldurma məlumatlarını və digər həssas məlumatları oğurlayır. Apple iCloud Keychain-də saxlanılan parollar və digər etimadnamələr də bu hücumların hədəfindədir. Keşlənmiş etimadnamələrin oğurlanması isə hücum edənlərə sistemə daha geniş giriş imkanları yarada bilər.
Qorunma Tədbirləri
Bu cür təhdidlərdən qorunmaq üçün macOS istifadəçilərinə proqram təminatlarını həmişə ən son versiyada saxlamaq, şübhəli keçidlərə klik etməmək və etibarsız mənbələrdən proqram yükləməmək tövsiyə olunur. Güclü və unikal parollardan istifadə etmək, iki-faktorlu identifikasiyanı (2FA) aktivləşdirmək də şəxsi məlumatların və kripto aktivlərinin təhlükəsizliyini əhəmiyyətli dərəcədə artıra bilər.


