
CISA Xəbərdarlıq Edir: Kritik Lantronix EDS5000 Boşluğu Aktiv Şəkildə Exploit Edilir
 13rose
2 min read
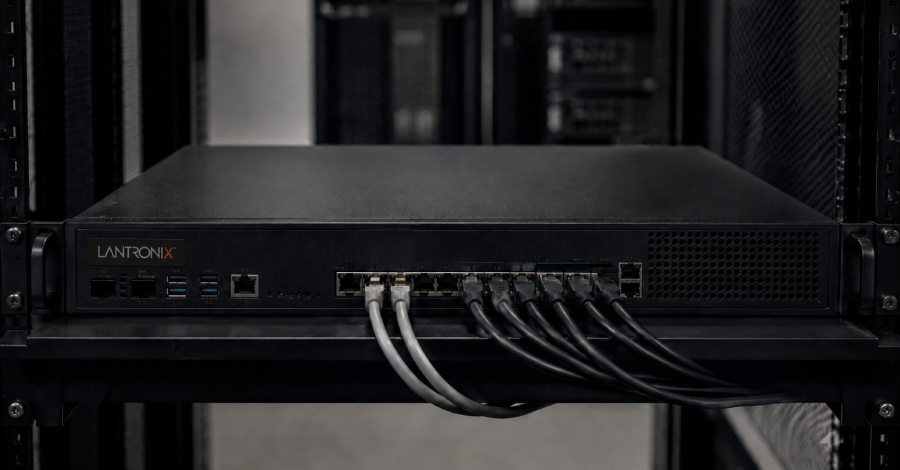
CISA Xəbərdarlıq Edir: Kritik Lantronix EDS5000 Boşluğu Aktiv Şəkildə Exploit Edilir
ABŞ-ın Kibertəhlükəsizlik və İnfrastruktur Təhlükəsizliyi Agentliyi (CISA), çərşənbə axşamı Lantronix EDS5000 Seriyası cihazlarında kritik bir təhlükəsizlik boşluğunun aktiv şəkildə exploit edildiyi barədə ciddi xəbərdarlıq yayıb. Agentlik Federal Mülki İcra Şöbəsi (FCEB) qurumlarını 2026-cı il iyunun 26-na qədər zəruri təhlükəsizlik düzəlişlərini tətbiq etməyə çağırıb.
CVE-2025-67038: Kodu Injection Boşluğunun Detalları
Sözügedən boşluq, CVE-2025-67038 olaraq qeyd edilir və 9.8 CVSS kritiklik skoruna malikdir ki, bu da onun son dərəcə təhlükəli olduğunu göstərir. Bu, kodu injection növlü bir boşluq olub, sistemlər üzərində RCE-yə (Remote Code Execution) səbəb ola bilər. Boşluq, icazəsiz şəxslərə hədəf sistemlərə zərərli kod daxil etməyə və onları tamamilə nəzarət altına almağa imkan verir ki, bu da böyük məlumat itkisi, sistem çöküşü və ya hətta əməliyyatların tamamilə dayandırılması ilə nəticələnə bilər.
Təsirə Məruz Qalan Cihazlar və Müdafiə Tədbirləri
Lantronix EDS5000 Seriyası cihazları, sənaye nəzarət sistemləri, bina idarəetmə sistemləri və digər kritik infrastruktur tətbiqlərində geniş istifadə olunan, Ethernet üzərindən seriya portu bağlantısı təmin edən qurğulardır. Bu cihazların kritik infrastrukturda istifadəsi, boşluğun təsirini və potensial zərərləri daha da artırır. CISA, bütün istifadəçilərə, xüsusilə də federal qurumlara, bu təhlükəni minimuma endirmək üçün dərhal istehsalçının təqdim etdiyi yeniləmələri quraşdırmağı şiddətlə tövsiyə edir. Patch-lərin vaxtında tətbiqi, potensial hücumların qarşısını almaq və sistemlərin təhlükəsizliyini təmin etmək üçün əsas addımdır.
Kibertəhlükəsizlik mütəxəssisləri, bu cür kritik boşluqların aktiv şəkildə exploit edilməsinin qurumlar üçün ciddi risklər yaratdığını vurğulayır. Təhlükəsizlik yamaclarının gecikmədən tətbiqi, milli təhlükəsizlik və kritik infrastrukturun müdafiəsi üçün həyati əhəmiyyət kəsb edir.


