
Çinlə Əlaqəli Hakerlər Saxta Vergi Tətbiqi ilə Hindistanı Hədəf Alır: DcRAT Təhlükəsi
 13rose
2 min read
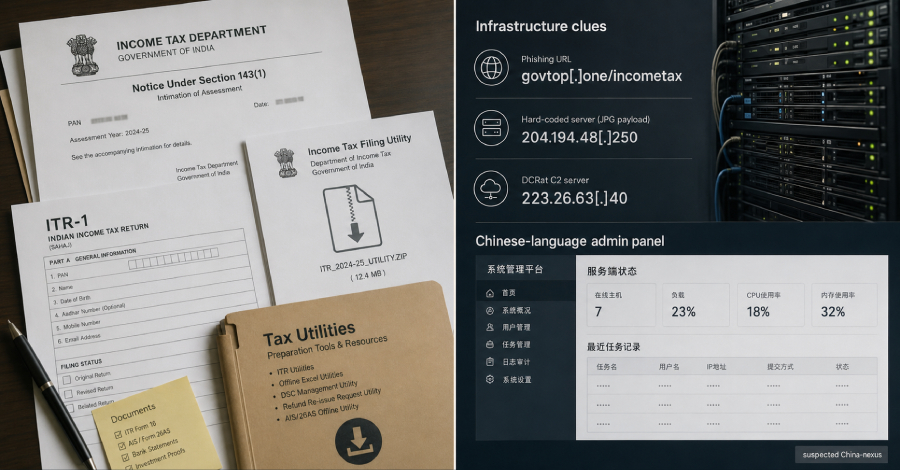
Şübhəli Çin Hakerləri Hindistanın Vergi Sektorunu Hədəf Alır
Çinlə əlaqəli olduğu güman edilən bir təhdid fəaliyyəti qrupu, Hindistan vergi ödəyicilərini, vergi mütəxəssislərini və korporativ maliyyə qruplarını hədəf alaraq, təhlükəyə məruz qalmış hostlardan həssas məlumatları oğurlamaq üçün nəzərdə tutulmuş bir uzaqdan giriş troyanı yaymaqda müşahidə edilib.
“Operation DragonReturn” Kampaniyası
Seqrite Labs tərəfindən “Operation DragonReturn” adlandırılan bu çoxmərhələli kampaniya, Hindistan Vergi Departamenti (Income Tax Department of India) adından göndərilən spear-phishing e-poçtlarından istifadə edir. Bu e-poçtlar qurbanları saxta vergi bəyannaməsi proqramlarını yükləməyə inandıraraq, sistemlərə “DcRAT” adlı uzaqdan giriş troyanını yeridir.
DcRAT, qurbanın sisteminə daxil olduqdan sonra məlumat oğurluğu, faylların silinməsi, uzaqdan əmrlərin icrası və digər zərərli fəaliyyətlər üçün geniş imkanlar təmin edir. Hakerlər bu vasitə ilə bank hesabları, şəxsi identifikasiya məlumatları və korporativ maliyyə sənədləri kimi kritik məlumatları ələ keçirməyi hədəfləyirlər.
Məlumat Oğurluğunun Miqyası
Hücumun hədəfində əsasən vergi ilə əlaqəli fərdlər və təşkilatlar olması, hakerlərin maliyyə məlumatlarına və şəxsi verilənlərə marağını, eləcə də bu məlumatların potensial sui-istifadə imkanlarını göstərir. Bu cür hücumlar yalnız fərdlərin deyil, həm də təşkilatların etibarına və maliyyə sabitliyinə ciddi zərbə vura bilər.
Kibertəhlükəsizlik mütəxəssisləri, xüsusilə vergi bəyannaməsi mövsümündə, belə spear-phishing hücumlarına qarşı sayıq olmağın və yalnız rəsmi mənbələrdən təsdiqlənmiş proqram təminatından istifadə etməyin vacibliyini vurğulayır.


