
CERT-UA Adından Maskalanan Fişinq Kampaniyası AGEWHEEZE Malware Yayıb
 13rose
2 min read
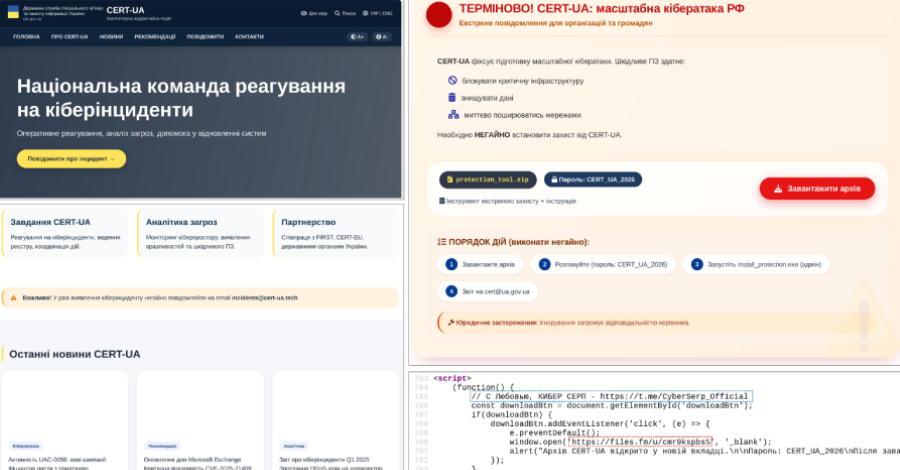
CERT-UA Adından Maskalanan Fişinq Kampaniyası
Ukraynanın Kompüter Təcili Yardım Qrupu (CERT-UA) özünü təhlükəsizlik agentliyi kimi qələmə verən yeni fişinq kampaniyasının təfərrüatlarını açıqlayıb. Bu kampaniya vasitəsilə AGEWHEEZE adlı uzaqdan idarəetmə aləti (RAT) yaymaq məqsədi güdülüb.
Kampaniyanın Təfərrüatları və Metodologiyası
UAC-0255 kimi izlənilən təhdid aktorları 2026-cı il martın 26-da və 27-də CERT-UA adından istifadə edərək fişinq elektron poçtları göndəriblər. Bu elektron poçtlar hədəf qurbanlara parolla qorunan ZIP arxivləri yaymaq məqsədi daşıyıb. Həmin arxivlərin içərisində AGEWHEEZE Malware yer alıb.
AGEWHEEZE, qurbanların sistemlərinə nəzarət etmək, məlumatları oğurlamaq və digər zərərli əməliyyatları həyata keçirmək üçün istifadə olunan təhlükəli bir uzaqdan idarəetmə alətidir (RAT). Təhdid aktorları, kibertəhlükəsizlik agentliyinin etibarlı adından sui-istifadə edərək, hədəfləri bu zərərli proqramı endirməyə və icra etməyə inandırmağı hədəfləyiblər.
Kibertəhlükəsizlik Üçün Ciddilik
Kibertəhlükəsizlik agentliyinin adından istifadə edilərək həyata keçirilən bu cür fişinq kampaniyaları xüsusilə təhlükəlidir, çünki onlar istifadəçilərin legitim mənbələrdən gələn xəbərdarlıqlara qarşı inamını sarsıda bilər. Bu, hədəf auditoriyanı daha həssas və kiberhücumlara qarşı daha açıq edir.
Müdafiə Tədbirləri
İstifadəçilərə naməlum mənbələrdən gələn elektron poçtlarla xüsusilə ehtiyatlı olmaq, göndəricinin ünvanını diqqətlə yoxlamaq və şübhəli əlavələri, xüsusilə parolla qorunan arxivləri açmamaq tövsiyə olunur. Həmçinin, antivirus proqramlarını daim yeniləmək və şübhəli fəaliyyətlər barədə müvafiq qurumlara məlumat vermək vacibdir.


