
AutoJack: Veb Səhifə Süni İntellekt Agentini Necə RCE Vasitəsinə Çevirir
 13rose
2 min read
Microsoft Tədqiqatçılarından Yeni Exploit Aşkarlaması
Microsoft tədqiqatçıları “AutoJack” adını verdikləri yeni bir exploit zəncirini təfərrüatlı şəkildə açıqlayıblar. Bu zəncir süni intellektə malik brauzer agentlərini (AI browsing agents) uzaqdan kod icrası (RCE – Remote Code Execution) üçün effektiv bir çatdırılma vasitəsinə çevirmə potensialına malikdir.
Hücumun İş Prinsipləri
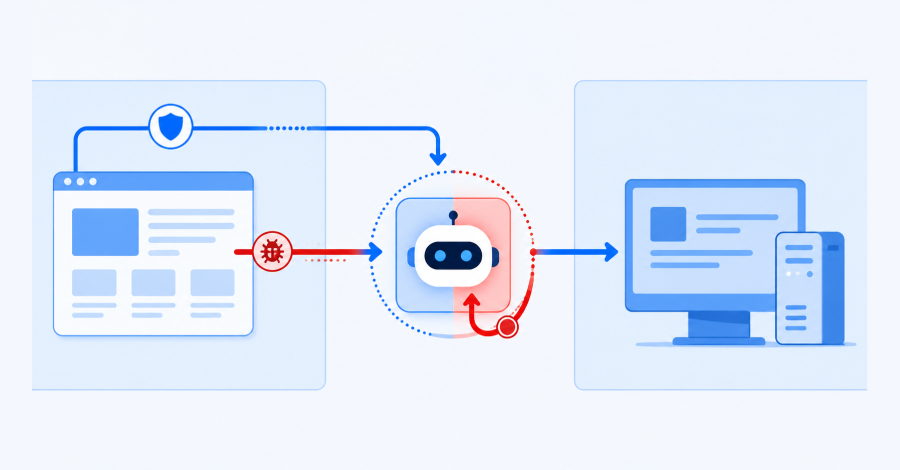
AutoJack hücumu, süni intellekt agentinin haker tərəfindən idarə olunan bir veb səhifəni yükləməsi ilə başlayır. Agent zərərli səhifəni yüklədikdən sonra, həmin səhifənin daxilindəki JavaScript kodu eyni maşında fəaliyyət göstərən imtiyazlı yerli bir xidmətə daxil ola bilir. Bu giriş sayəsində, hakerlər host sistemdə icazəsiz prosesləri işə sala bilər.
Bu hücumun xüsusilə təhlükəli tərəfi ondan ibarətdir ki, ilkin veb səhifə yükləndikdən sonra heç bir əlavə identifikasiya məlumatı, giriş ekranı və ya istifadəçi qarşılıqlı əlaqəsi tələb olunmur. Bu, hücumu həm səmərəli, həm də aşkar edilməsi çətin edir.
Potensial Risklər
Süni intellekt agentlərinin geniş istifadəyə verildiyi bu dövrdə AutoJack kimi exploitlər ciddi təhlükə yaradır. Bu cür agentlər adətən veb səhifələrə daxil olmaq və məlumat toplamaq üçün nəzərdə tutulduğundan, zərərli məzmunla qarşılaşdıqda sistemin bütövlüyünü təhlükə altına qoymaq imkanına malikdir. Təhlükəsizlik mütəxəssisləri süni intellekt sistemlərinin inkişafı ilə paralel olaraq bu cür zəifliklərin aşkarlanması və aradan qaldırılmasının vacibliyini vurğulayır.


