
Anthropic MCP Git Serverindəki Üç Zəiflik Fayl Girişi və Kod İcrasına Yol Açır
 13rose
2 min read
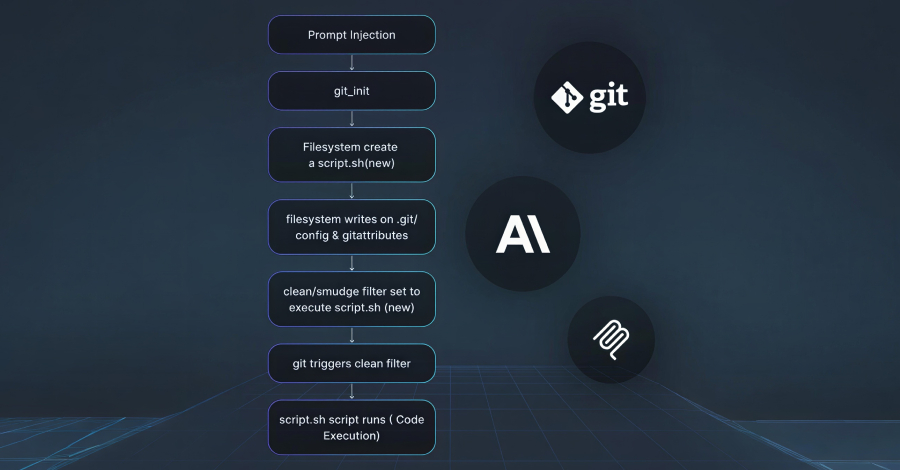
Anthropic MCP Git Serverində Ciddi Təhlükəsizlik Zəiflikləri Aşkarlandı
Kibertəhlükəsizlik mütəxəssisləri, Anthropic tərəfindən idarə olunan rəsmi `Git Model Context Protocol (MCP)` serveri olan `mcp-server-git` sistemində üç kritik təhlükəsizlik zəifliyinin aşkarlandığını açıqlayıblar. Bu boşluqlar müəyyən şərtlər daxilində istismar edildikdə, istənilən faylın oxunmasına və ya silinməsinə, eləcə də sistemdə `code execution` imkanına yol aça bilər.
Prompt Injection: Hücum Vektoru
Aşkar edilmiş zəifliklər əsasən `prompt injection` adlanan hücum üsulu vasitəsilə istismar edilə bilər. Bu, hücumçunun bir `AI assistant`ın oxuduğu məlumata təsir göstərə bilməsi deməkdir. Məsələn, zərərli bir `README` faylı kimi mühitinə daxil edilmiş məlumatlar vasitəsilə, hücumçu `AI assistant`ın daxili proseslərini manipulyasiya edərək yuxarıda qeyd olunan icazəsiz əməliyyatları həyata keçirə bilər.
Potensial Risk və Təhlükə
Bu boşluqların uğurlu şəkildə istismar edilməsi, `mcp-server-git` üzərində yerləşən həssas məlumatların sızmasına, məlumatların korlanmasına və ya sistemə tam nəzarətin ələ keçirilməsinə səbəb ola bilər. `Code execution` imkanı isə hücumçulara server üzərində istənilən əməliyyatı həyata keçirmək və digər zərərli fəaliyyətlər üçün bir baza yaratmaq imkanı verir ki, bu da böyük bir təhlükəsizlik riskidir. Anthropic, bu zəiflikləri aradan qaldırmaq üçün təcili tədbirlər görməli və istifadəçilərini məlumatlandırmalıdır.


