
Burp Suite Pro Repeater və İntruder tabından istifadə
 13rose
4 min read

Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Veb tətbiqlərin test edilməsi üzrə əlimizdə olan vasitələri daha da dərinləşdirmək məqsədi ilə proqram təminatını tanıyacayıq. Bu paylaşım seriyasında Burp Suite alətinin möhtəşəm xüsusiyyətlərini öyrənəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
Burp Suite Pro Repeater və İntruder tabından istifadə
Repeater tabı
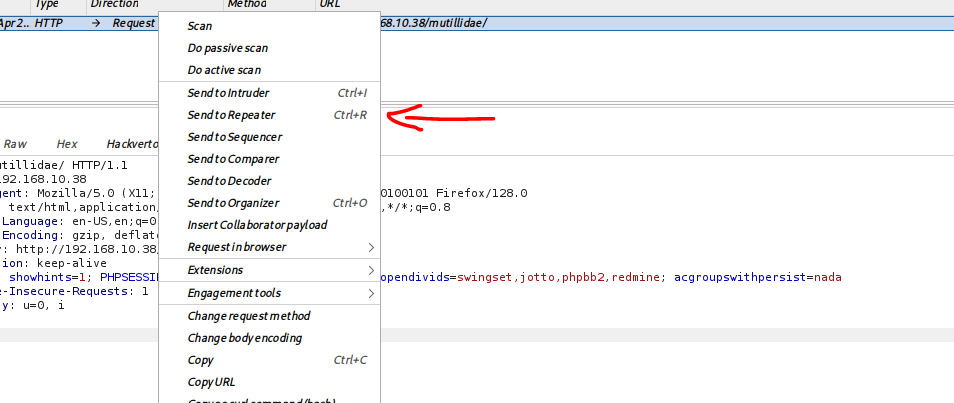
Bu tab sorğununn veb serverə getməmişdən əvvəl dəyişikliklər və digər yükləmələr edib göndərə bilərik. Edilən dəyişiklər müxtəlif tip ola bilər və biz bu dəyişikliklər edib veb serverin davranışını analiz edə bilərik.Ələ keçirilən sorğunu Repeater tabına göndərmək üçün sorğunun kontekst menyusundan Send to Repeater seçimi ilə yerinə yetirə bilərik.(Eləcədə Ctrl + R kombinasiyası)
İntruder tabı
İntruder tabı Repeater tabından biraz fərqlidir, bu tab bizə fuzzing əməliyyatlarını yerinə yetirməyə, veb sorğularını avtomatlaşdırmağa imkan verir.Məhz bu tabın köməyi ilə aşağıdakə əməliyyatlar olmaqla bir çoxunu həyata keçirə bilərik.
- Login səhifələrinə brute force hücumu
- İstifadəçilərin Enumeration edilməsi (Kəşfiyyatı)
- İstənilən növ UİD kəşfiyyatın aparılması (AccountİD, ProductİD və s.)
- Zəifliyin tapılması üçün fuzzing əməliyyatı (SQLİ,XSS, LFİ və s)
Tabın köməyi ilə edə biləcəyimiz əməliyyatları öyrəndik indi isə hansı növ hücumlar varsa onları araşdıracayıq.
- Sniper – sadəcə bir növ dəyişiklik üçün istifadə olunur.Sniper növ hücumun bir çox praktiki əməliyyatı vardır.Sniper metodu ilə biz UİD, fayl sisteminin kəşfiyyatın aparılması həyata keçirilir.
- Battering ram – bir dəyişikliyin bir neçə yerdə istifadə edilməsinə icazə verən hücum növüdür.Bu metod bir çox hallarda dəyişikliyin (payload) bir neçə yerdə istifadəsinə əsaslanır və URL və sorğunun header hissəsinə yerləşdirilə bilər.
- Cluster Bomb – veb sorğusunda bir-biri ilə əlaqədar olmayan bir neçə dəyişikliyin yerinə yetirilməsinə imkan verir.Bu metoda ən yaxşı nümunə kimi login səhifəsinə brute force hücumun yerinə yetirilməsidir. Burada iki növ fərqli siyahı lazımdır: istifadəçi siyahısı və parol siyahısı
- Pitchfork – veb sorğusunda bir-biri ilə əlaqədar olan bir neçə dəyişikliyin yerinə yetirilməsinə imkan verir.Pratiki nümunəsi kimi istifadəçinin adının onunla əlaqədar olan UİD ilə fuzzing əməliyyatı demək olar.
Burp Suite Pro proqramının İntruder tabının köməyi ilə real olaraq Mutillidae veb tətbiqin login səhifəsinə qarşı brute force hücumunu yerinə yetirək.Bunun üçün ilk növbədə login səhifəsinə daxil olun müəyyən istifadəçi məlumatları daxil edin və veb sorğusunu ələ keçirin. Ələ keçirilən veb sorğusunu kontekst menyusundan Send to Repeater seçimini edin.
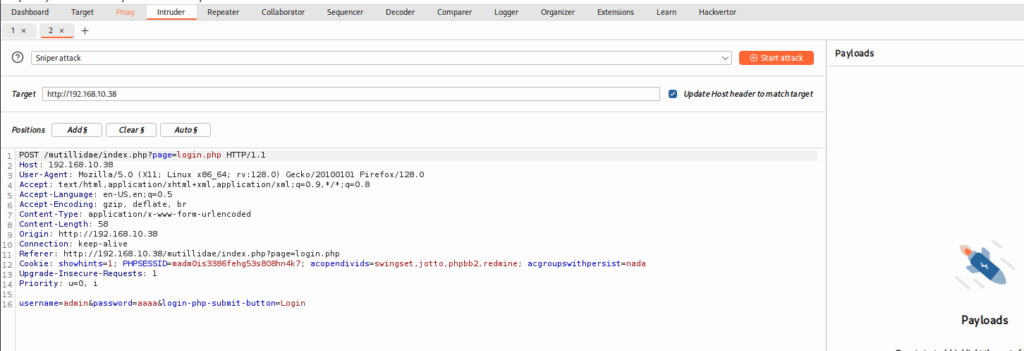
Susmaya görə (Default) hücum metodunu Sniper olaraq gəlib və dəyişiklik olunacaq yerlər hələ seçilməyib. Biz login səhifəsini brute force edəcəyimiz üçün istifadəçi adı və parolu olan parametrlərin tətbiq etmək lazımdır.İstifadəçi adını “admin” olduğunu bilərək sadəcə parol hissəsinə brute force hücumunu yerinə yetirək.Dəyişikliyin olunacaq yeri təyin etmək üçün həmin hissəni seçin və yuxarı hissədən Add seçimindən istifadə edin.
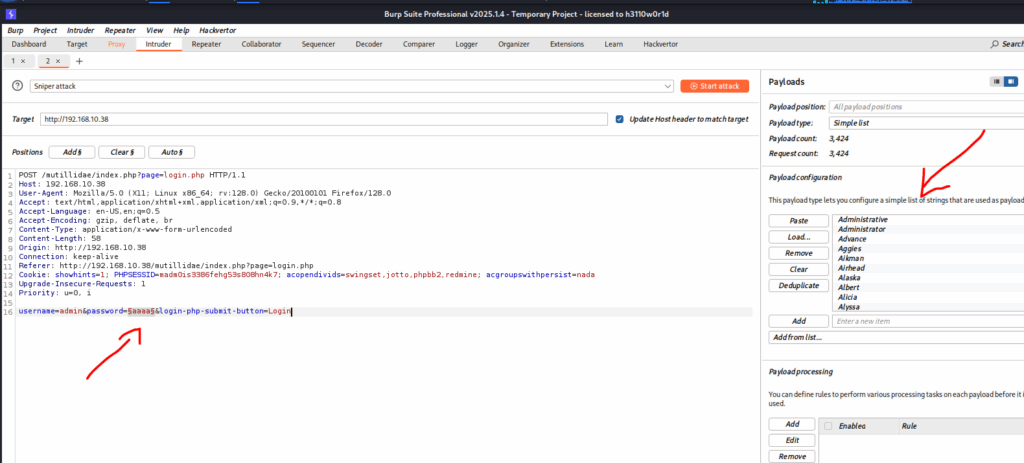
Payloads hissəsindən yalnız bir dəyişiklik olduğu üçün Payload positions seçə bilmirik.Yalnız bir dəyişiklik üçün Simple List seçirik.Sonra isə Add From List və Passwords seçin.Siz öz yaratdığınız və ya özününküləşdirdiyiniz siyahıları da Load seçimi ilə daxil edə bilərsiniz.Siyahılar yükləndikdən sonra hər bir şey qaydasında olduqda Start Attack düyməsinə klikləyərək hücumu başladın.
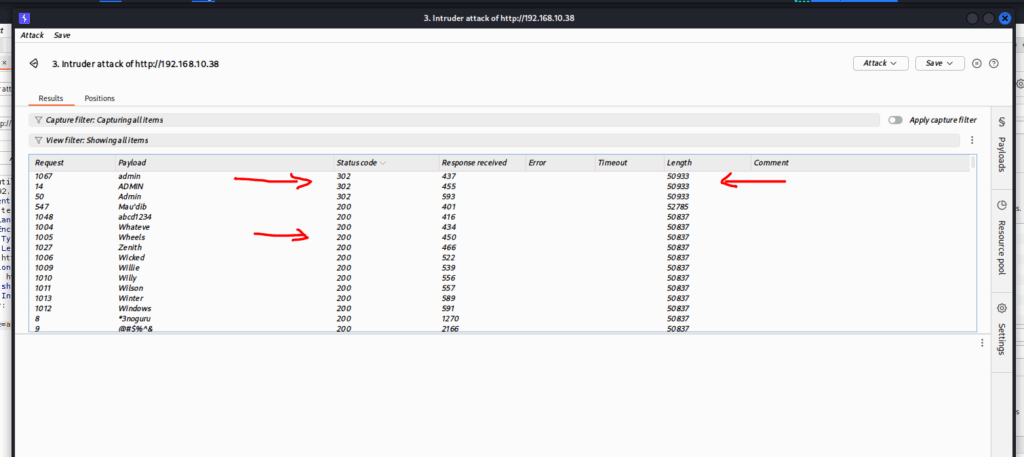
Hücum başlandıqda yoxlanılacaq parollarının cavablarını görmək üçün fərqli bir pəncərə açılacaqdır.Burada görəcəyimiz kimi “admin” parolunun HTTP status kodu 302 (302 yönləndirilib deməkdir) digərlərin isə 200 (200 OK deməkdir)-dür. Məhz buna görə deyə bilərikki burte force hücumundan “admin” parolu bizim həqiqi parolumuzdur.
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat





