
 13rose
Kibertəhlükəsizlik komandaları sistemlərdə görünürlüyü artırsa da, təmir edilmiş boşluqların həqiqətən qalıcı olmasını təsdiqləməkdə çətinlik çəkir. Mandiant hesabatına...
News
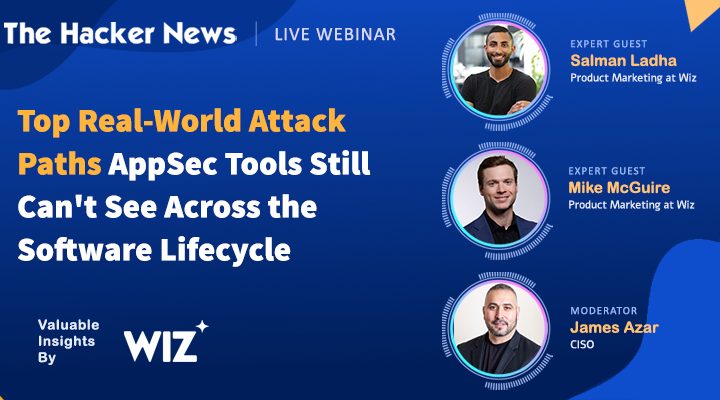
Müasir tətbiq təhlükəsizliyi alətləri minlərlə xəbərdarlıq yaradaraq əsl təhlükələri gözardı etməyə səbəb olur. Wiz və Okta/GitLab mütəxəssisləri,...
GemStuffer kampaniyası 150-dən çox RubyGems paketindən məlumat sızdırmaq üçün istifadə edib
2 min read
Kibertəhlükəsizlik tədqiqatçıları, RubyGems repozitoriyasını hədəf alan GemStuffer adlı yeni kampaniyaya diqqət çəkiblər. 150-dən çox paketin iştirak etdiyi...
Android Mürəkkəb Casus Proqram Təhlili Üçün Yeni ‘Intrusion Logging’ Funksiyasını Təqdim Etdi
2 min read
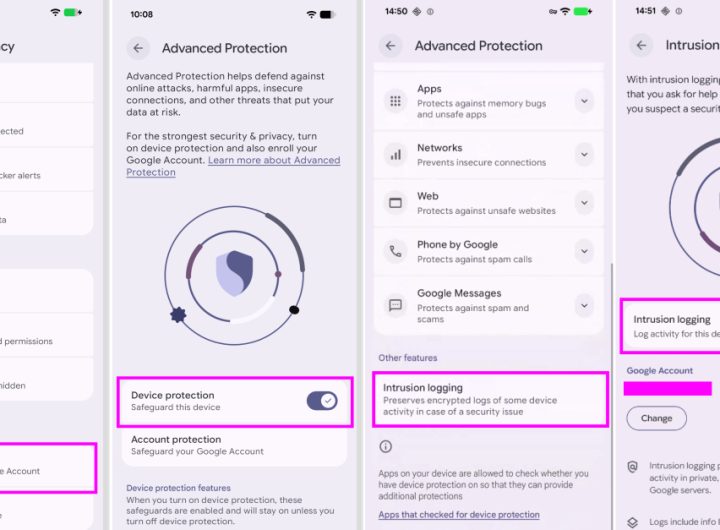
Google, Android əməliyyat sistemində mürəkkəb casus proqram hücumlarını daha yaxşı təhlil etmək üçün yeni "Intrusion Logging" funksiyasını...
Açıq mənbəli Mail Transfer Agent (MTA) Exim-də aşkar edilmiş yeni, kritik təhlükəsizlik boşluğu GnuTLS-dən istifadə edən sistemlərdə...
Open WebUI tətbiqində aşkarlanan kritik fayl yükləmə boşluğu, təcavüzkarlara tək bir kliklə RCE hücumu etməyə, hesablara giriş...
Ruby proqramlaşdırma dili üçün standart paket meneceri olan RubyGems, yüzlərlə zərərli paketin yüklənməsindən sonra yeni istifadəçi qeydiyyatlarını...
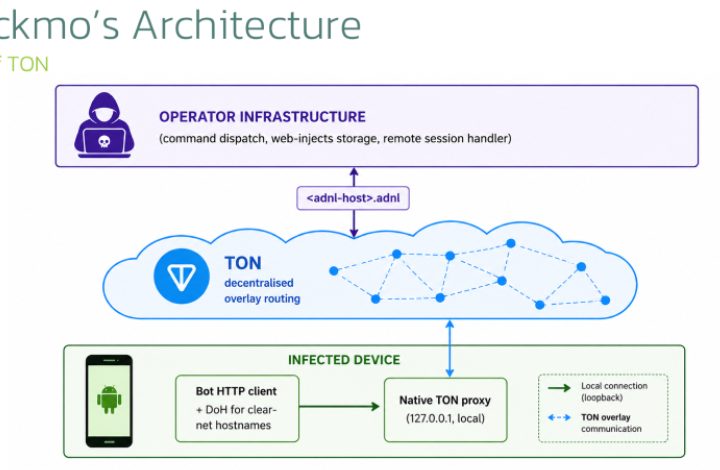
Kibertəhlükəsizlik araşdırmaçıları TrickMo Android banking trojanının əmr və nəzarət (C2) üçün The Open Network (TON) şəbəkəsindən istifadə...
Yüksək Riskli SOC Xəbərdarlıqları Niyə Cavabsız Qalır? Təhlükəsizlik Əməliyyatlarında Kör Nöqtələr
2 min read
Təhlükəsizlik əməliyyatları mərkəzləri (SOC) daim artan xəbərdarlıq həcmi ilə mübarizə aparır ki, bu da ən təhlükəli insidentlərin...
Agentic AI sistemləri bir çox təşkilatda artıq istehsal mühitlərində fəaliyyət göstərir, lakin bu avtonom sistemlər təhlükəsizlik komandalarının...


