13rose
TryHackMe First CTF in OWASP Top 10 (Command İnjection Practical)
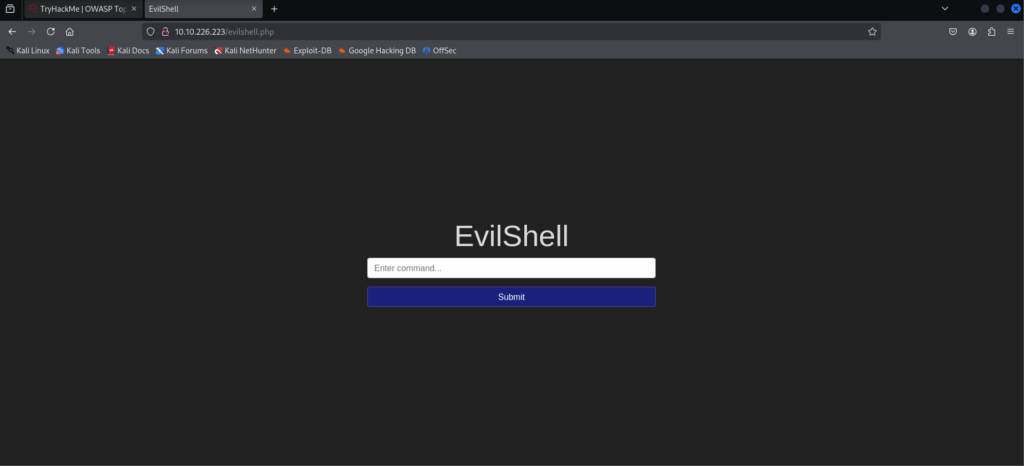
Sizlərlə birlikdə tryhackme saytında olan OWASP Top 10 ctf- nin ilkin olaraq bizə təqdim edilən tapşırıqları həll edəcəyik. Qeyd! : Command Injection o deməkdir ki, verilmiş axtarış barına sistem əmrləri yazaraq onu yönləndirə bilirik. Öncəliklə həll etmək üçün tryhackme-nin bizə verdiyi ip-də /evilshell.php adresine gedirik. Açılan pəncərədə command injection cəhdləri etməklə root yolunda bizə yad olan faylı tampalıyıq.
Daha sonra linux əməliyyat sistemində etdiyimiz kimi cd /root yazaraq root qovluğuna gedirik.
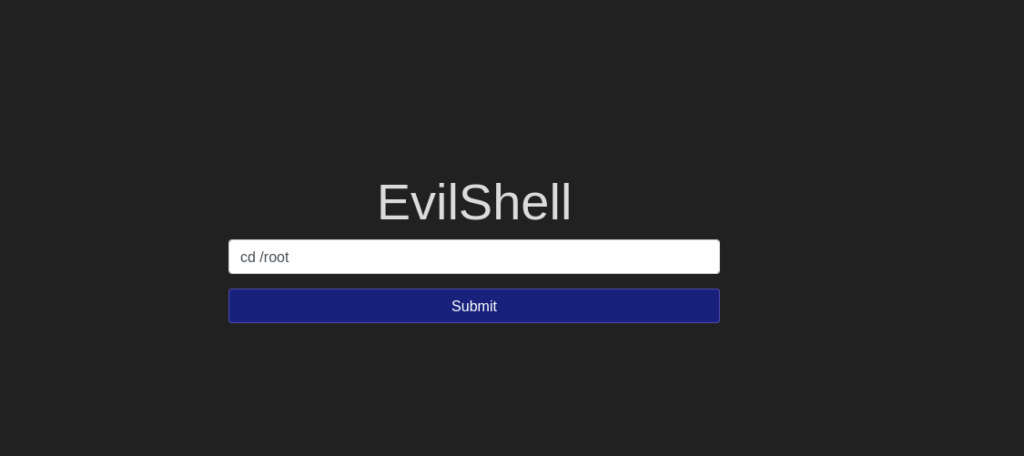
Və nəhayət ls əmri vasitəsilə directory də olan faylları ekrana çıxarırıq.
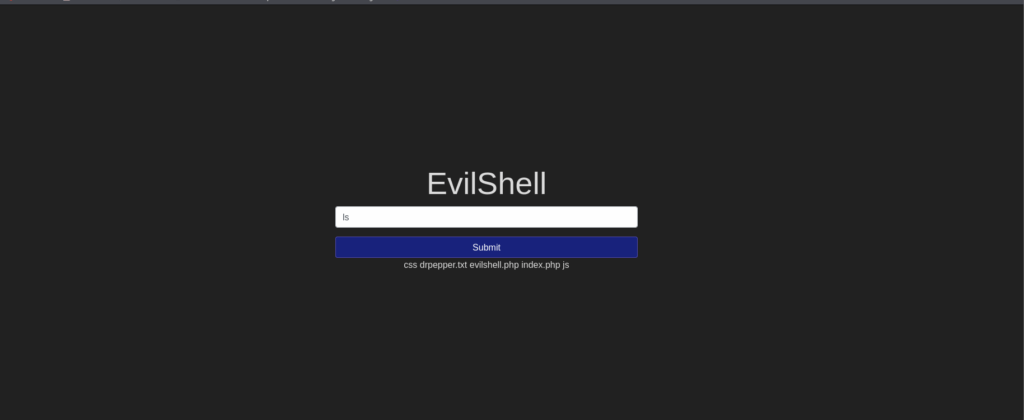
Gördüyümüz kimi root qovluğunda css və digər .php .js faylları var ki bunlar səhifənin əsasını əmələ gətirir. Bizim üçün yeganə şübhəli fayl yəni şərtə uyğun olaraq drpepper.txt faylıdır. Məhz ilk sualımızın da cavabı budur.
İkinci sualımız isə istifadəçi hesabları ilə bağlıdır. Bizdən non-root/non-service/non-daemon istifadəçilərinin neçə ədəd olduğu soruşulur biz bu istifadəçilərin məlumatlarına baxmaq üçün linuxda /etc/passwd qovluğuna getməliyik çünki bütün istifadəçi parolları və əsas məlumatları burda yerləşir dolayısı ilə istifadəçiləri burda axtarmalıyıq.
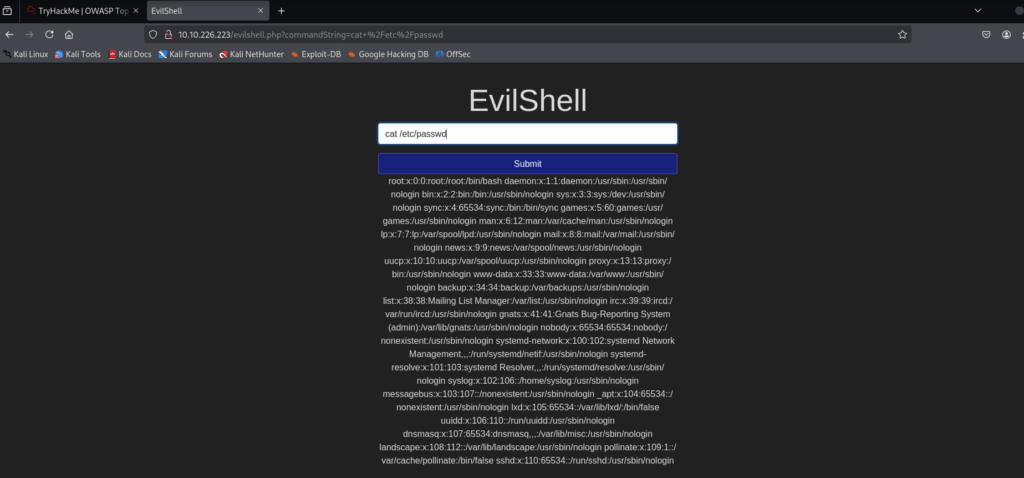
cat əmri vasitəsilə içərəsindəki məlumatları oxuduqda görürük ki bizə verilən istifadəçi adları ilə bağlı heç bir şey yoxdur. Yəni istifadəçi sayı 0-dır.
3-cü sualı həll etmək üçün bizdən sistemdə kim olduğumuzu yazmağı tələb edir. Bunun üçün bildiyimiz whoami əmrindən istifadə etməliyik. Bu əmr bizə sistemdə kim olaraq işlədiyimizi bizə göstərir.
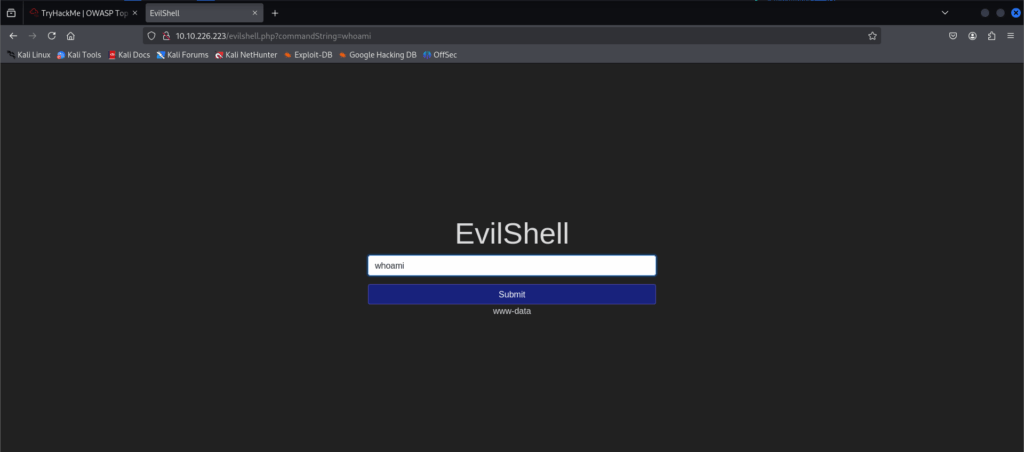
Gördüyünüz kimi əmri yazıb enter edən kimi bizə www-data adlı istifadəçi ilə işlədiyimizi dedi. Buda 3-cü sualımızın cavabıdır.
4-cü Sual biraz maraqlıdır çünki cavabını tapmaq üçün araşdırma aparıb bizi bir-başa istifadəçi shell məlumatlarına aparacaq əmri yazmalıyıq. Əmrin adı getent əmridir hansı ki bu əmri passwd qoşması ilə sistem istifadəçi adımızı yazdıqda bizi bir-başa istifadəçi shell məlumatlarının olduğu yerə aparır.
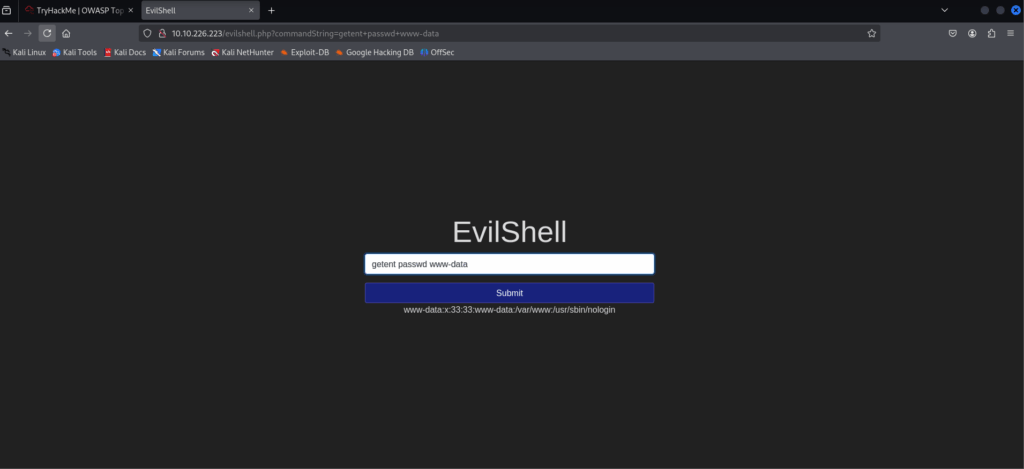
Gördüyümüz kimi bizim cavab formatımıza uyğun olan format /usr/sbin/nologin cavabıdır ki buda 4-cü sualın həlli olur.
5-ci Sualımızı həll etmmək üçün ubuntu versiya məlumatlarını öyrənmək üçün əmr lazımdır. İnternetdə kiçik bir axtarış etdikdə ls_release -d əmrinin ubuntu əməliyyat sistemində versiya nömrəsini veirdiyini öyrənirik.
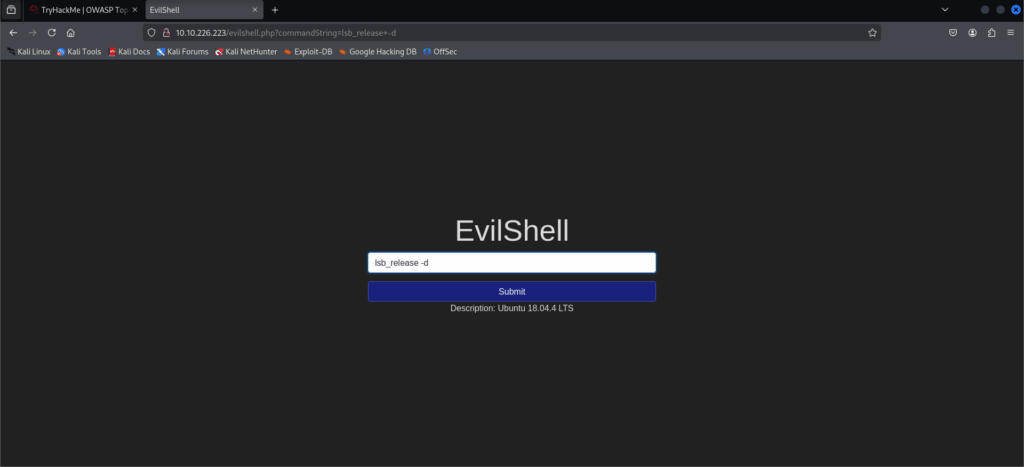
Deməli bizə lazım olan cavab 18.04.4-dır.
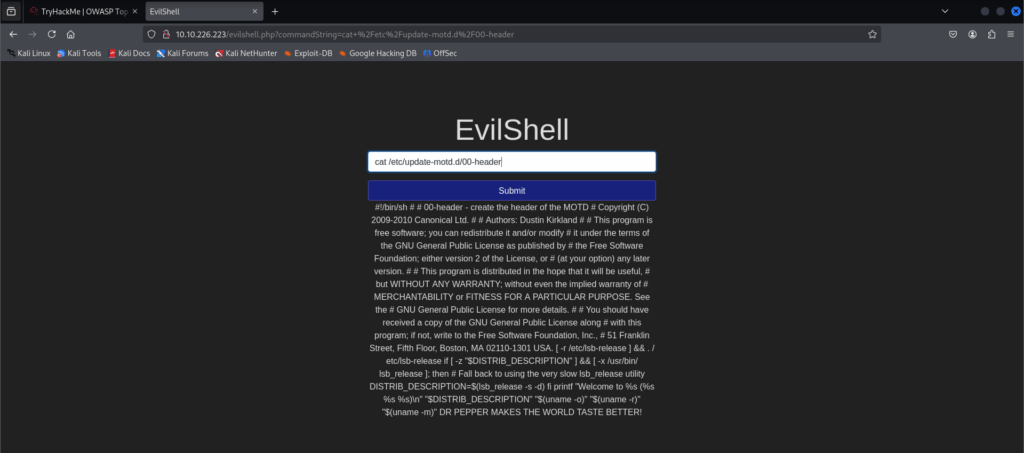
Son sualda isə bizdən sevimli şərabın adını tapmaq tələb olunur. Bizə bu sualda UBUNTU əməliyyat sistemi üçün çap əmri lazımdır, hansı ki o əmri yazdıqda bizə bütün məlumatları oxumağa imkan versin. cat /etc/update-motd.d/00-header əmri ilə çapa çıxardığımız məlumatlar içərisində “DR PEPPER MAKES THE WORLD TASTE BETTER!” yazısını görürük belə çıxır ki dr pepper ən sevimli şərabdır.
Ümid varam faydalı olmuşdur! Oxuduğunuz üçün təşəkkürlər!
CTF Lab-ı https://tryhackme.com/room/owasptop10
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat