
Təhlükə: 800-ə Yaxın Zərərli npm Paketi Çoxplatformalı RAT və Infostealer Yayımlayır
 13rose
2 min read
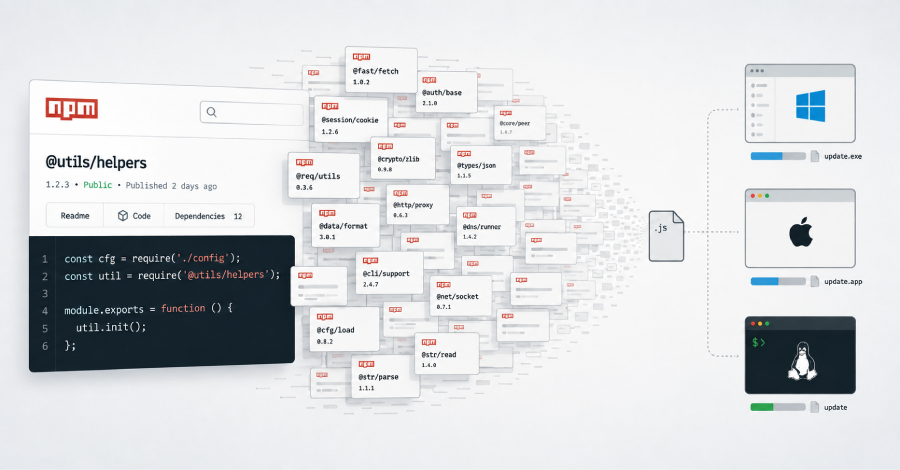
Kütləvi Hücum: npm Reyestrində 800-ə Yaxın Zərərli Paket Aşkarlanıb
Kiberhücumçular, proqram təminatı inkişaf etdiriciləri üçün geniş istifadə olunan npm (Node Package Manager) reyestrini hədəf alaraq, genişmiqyaslı bir kampaniyaya start veriblər. Aşkarlanan məlumatlara görə, təqribən 800 zərərli paket npm reyestrinə yüklənib. Bu paketlər Windows, Mac və Linux əməliyyat sistemlərini hədəf alan çoxplatformalı Malware yaymaq üçün nəzərdə tutulub.
Çoxplatformalı Təhlükə: RAT və Infostealer
Bu zərərli paketlərin əsas məqsədi hədəf sistemlərə güclü RAT (Remote Access Trojan) və Infostealer payload-u yerləşdirməkdir. RAT hücumçulara yoluxmuş sistem üzərində tam uzaqdan nəzarət imkanı verir, Infostealer isə qurbanın həssas məlumatlarını, o cümlədən şəxsi məlumatları, giriş etimadnamələrini və maliyyə məlumatlarını oğurlamaq üçün istifadə olunur.
“AI Slop Squatted” və ya Təsadüfi Adlandırma Taktikası
OpenSourceMalware tədqiqatçısı Paul-un qeyd etdiyi kimi, bu zərərli paketlər “AI slop squatted” və ya təsadüfi yaradılmış typo-squatting paket adlarından istifadə edir. Bu taktika, inkişaf etdiriciləri çaşdırmaq və onları qanuni paketlər əvəzinə zərərli paketləri yükləməyə sövq etmək üçün nəzərdə tutulub. Görünüşcə mənasız və ya səhv yazılmış adlara malik olsalar da, onların hamısı eyni təhlükəli Malware komponentlərini ehtiva edir.
İnkişaf etdiricilər üçün Təhlükəsizlik Çağırışı
Bu kampaniya npm ekosistemindən istifadə edən milyonlarla inkişaf etdirici və sonda istifadəçilər üçün ciddi təhlükə yaradır. Təhlükəsizliyi təmin etmək üçün inkişaf etdiricilərə aşağıdakılar tövsiyə olunur:
- Yüklənmiş paketlərin mənbəyini və reputasiyasını diqqətlə yoxlayın.
- Tanınmayan və ya şübhəli adlara malik paketlərdən çəkinin.
- Təhlükəsizlik tarama alətlərindən istifadə edərək proyektlərinizi mütəmadi olaraq yoxlayın.
- Mümkün qədər paketlərin sha256 hash-larını yoxlayın.
Kibertəhlükəsizlik mütəxəssisləri, bu cür hücumların qarşısını almaq üçün daimi ayıqlıq və proaktiv təhlükəsizlik tədbirlərinin vacibliyini vurğulayır.


