
Yeni ‘Interrupt Injection’ Hücumu Intel və AMD CPU-larında Spectre v2 Müdafiələrini Aşan Təhlükə Yaradır
 13rose
2 min read
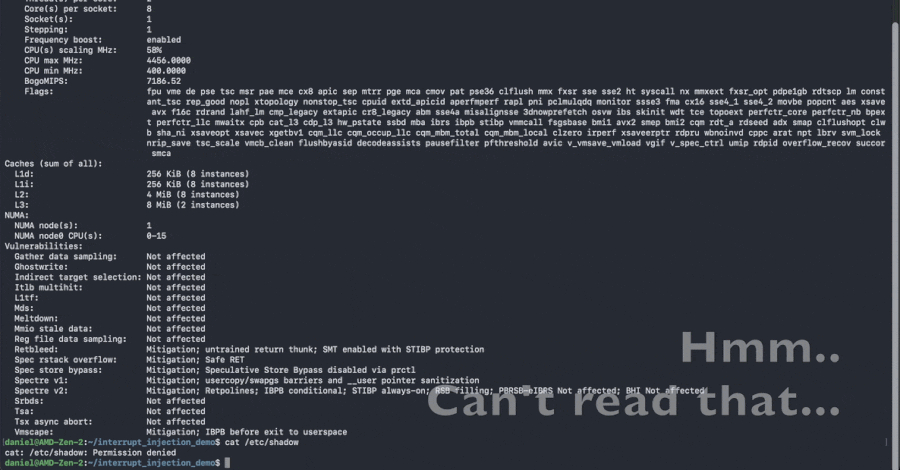
Kibertəhlükəsizlik dünyasında yeni bir təhdid aşkar edilib: ‘Interrupt Injection’ adlanan bu hücum növü Intel və AMD prosessorlarında Spectre v2 zəifliyinə qarşı tətbiq edilən müdafiə mexanizmlərini keçməyi bacarır.
MIT CSAIL-dən tədqiqatçılar Daniël Trujillo və Mengjia Yan tərəfindən aşkar edilmiş bu texnika, imtiyazsız bir Linux proqramına prosessorun budaq prediktorunu (branch predictor) təmizləmə prosesi ilə nüvənin ondan istifadə etməsi arasındakı qısa boşluğa aparat kəsilməsini (hardware interrupt) vaxtında salmaq imkanı verir. Bu yolla, müdafiə mexanizmləri işlədikdən sonra belə, budaq prediktoru yenidən zəhərlənir və Spectre v2-nin istismar edilməsi üçün şərait yaranır.
‘Interrupt Injection’ Necə İşləyir?
‘Interrupt Injection’ hücumunun əsas prinsipiallığı prosessorun daxili işləmə mexanizmlərindəki zəif bir zamanlamadan (timing window) faydalanmaqdır. Spectre v2 kimi spekulyativ icra zəifliklərinin qarşısını almaq üçün müasir CPU-lar budaq prediktorlarını mütəmadi olaraq təmizləyir. Lakin, tədqiqatçılar müəyyən ediblər ki, bu təmizləmə əməliyyatı tamamlandıqdan dərhal sonra, lakin əməliyyat sisteminin nüvəsi (kernel) təmizlənmiş prediktordan istifadə etməzdən əvvəl bir aparat kəsilməsini aktivləşdirmək mümkündür. Bu kəsilmə, budaq prediktorunun yenidən zərərli məlumatlarla doldurulmasına yol açır, nəticədə tətbiq olunan müdafiələri effektiv şəkildə ətrafından keçir.
Demonstrasiya və Təsirlər
Tədqiqatçılar bu hücumu Linux 6.14 əməliyyat sistemi ilə işləyən AMD Zen 2 arxitekturalı bir maşında nümayiş etdiriblər. Əhəmiyyətlisi odur ki, bu sistemdə bütün defolt Spectre v2 müdafiə tədbirləri aktiv idi. Bu, ‘Interrupt Injection’ hücumunun mövcud müdafiələrə qarşı nə qədər effektiv olduğunu göstərir. Zəifliyin istismarı sistemdə imtiyazların artırılmasına və ya həssas məlumatların sızmasına səbəb ola bilər ki, bu da CPU səviyyəsində ciddi bir təhlükəsizlik riskini ortaya qoyur.
Bu kəşf, spekulyativ icra zəifliklərinin nə qədər mürəkkəb olduğunu və onlara qarşı hərtərəfli müdafiə sistemlərinin qurulmasının davamlı bir çətinlik olaraq qaldığını bir daha təsdiqləyir. Prosessor istehsalçıları və əməliyyat sistemi inkişaf etdiriciləri üçün yeni ‘Interrupt Injection’ riskini azaltmaq üçün əlavə addımlar atmaq zərurəti yaranır.


