
Greatness PhaaS: MFA-nı Yan Keçən Yeni Device Code Phishing Təhdidi
 13rose
2 min read
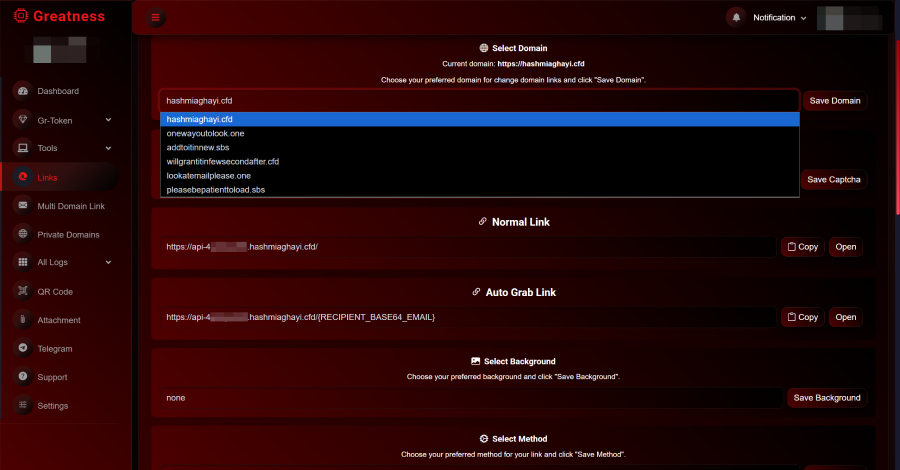
Greatness PhaaS Yeni Device Code Phishing Dəstəyi ilə MFA Müdafiəsini Hədəf Alır
Məşhur ticarət Phishing-as-a-Service (PhaaS) dəsti olan Greatness, Multi-Factor Authentication (MFA) təhlükəsizlik tədbirlərini yan keçərək istifadəçi hesablarını ələ keçirmək məqsədilə sürətlə yayılan device code Phishing metodunu dəstəkləməyə başlayıb. Bu, cinayət proqramları dünyasında son yeniliklərdən biri olaraq qeyd edilir və qanuni OAuth 2.0 Device Authorization Grant prosesindən sui-istifadə edir.
Device Code Phishing Necə İşləyir?
Device code Phishing, istifadəçiləri aldadaraq cihazın qoşulması üçün tələb olunan kodu daxil etməyə vadar edən mürəkkəb bir Phishing üsuludur. Bu üsul, xüsusilə MFA ilə qorunan hesablar üçün ciddi təhlükə yaradır, çünki bu yolla autentifikasiya tokenləri oğurlanaraq hakerlərə hesaba birbaşa giriş imkanı verilir. Greatness PhaaS həmçinin AiTM (adversary-in-the-middle) tipli etimadnamə oğurluğu hücumlarını da dəstəkləyir ki, bu da onun təhlükəlilik dərəcəsini daha da artırır.
Kibertəhlükəsizlikə Təsiri
PhaaS platformalarının bu cür innovativ və təhlükəli funksiyaları inteqrasiya etməsi, kibertəhlükəsizlik mütəxəssisləri üçün yeni çağırışlar yaradır. Şirkətlər və fərdi istifadəçilər bu cür mürəkkəb Phishing hücumlarından qorunmaq üçün ayıq olmalı, şübhəli linklərə daxil olmaqdan çəkinməli və təhlükəsizlik protokollarına ciddi riayət etməlidirlər. Bu cür PhaaS xidmətləri cinayətkarların yüksək səviyyəli hücumlar həyata keçirməsini asanlaşdırır.


