
TELNET servisinin exploit edilməsi
 13rose
3 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Exploit edilməsi başlığı altında TELNET servisinin exploit edilməsini yerinə yetirəcəyik.Əvvəlcə nəzəri sonra isə Metasploitable maşının köməyi ilə əməliyyatları praktiki olaraq görəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
TELNET servisinin exploit edilməsi
Bu elə SSH servisi ilə demək olarki eynidir.TELNET servisi də hədəf sistemə uzaqdan kommanda sətri vasitəsi ilə qoşula bilərik.Telnet servisini exploit edilməsi üçün aşağıdakı məlumatları var olduğunu nəzərə alırıq:
- serverin versiyası: 23/tcp open telnet Linux telnetd
- Telnet servisi üçün düzgün user məlumatları: user:user
Telnet servisinə daxil olmaq
Kali Linux cihazında hədəf sistemin telnet servisinə daxil olmaq və user məlumatların doğruluğunu yoxlmaq üçün “telnet” kommandasından istifadə edək.
└─# telnet 192.168.10.36
Trying 192.168.10.36...
Connected to 192.168.10.36.
Escape character is '^]'.
                _                  _       _ _        _     _      ____
 _ __ ___   ___| |_ __ _ ___ _ __ | | ___ (_) |_ __ _| |__ | | ___|___ \
| '_ ` _ \ / _ \ __/ _` / __| '_ \| |/ _ \| | __/ _` | '_ \| |/ _ \ __) |
| | | | | |  __/ || (_| \__ \ |_) | | (_) | | || (_| | |_) | |  __// __/
|_| |_| |_|\___|\__\__,_|___/ .__/|_|\___/|_|\__\__,_|_.__/|_|\___|_____|
                            |_|


Warning: Never expose this VM to an untrusted network!

Contact: msfdev[at]metasploit.com

Login with msfadmin/msfadmin to get started


metasploitable login: user
Password:
Last login: Tue Apr  8 10:35:17 EDT 2025 from 192.168.10.16 on pts/4
Linux metasploitable 2.6.24-16-server #1 SMP Thu Apr 10 13:58:00 UTC 2008 i686

The programs included with the Ubuntu system are free software;
the exact distribution terms for each program are described in the
individual files in /usr/share/doc/*/copyright.

Ubuntu comes with ABSOLUTELY NO WARRANTY, to the extent permitted by
applicable law.

To access official Ubuntu documentation, please visit:
http://help.ubuntu.com/
user@metasploitable:~$ id
uid=1001(user) gid=1001(user) groups=1001(user)
Terminal nəticəsindən göründüyü kimi biz telnet servisinə daxil ola bildik.Bizim user adında istifadəçi üzərində işləyən bir kommanda sətrimiz var, hansıki bu userin privilegiyaları məhduddur.
Açıq şəkildə göndərilən trafikin Sniffing edilməsi
Əgər sizin yadınızdadırsa əvvəlki paylaşımlarda Telnet servisinin SSH fərqli olaraq məlumatları açıq bir şəkildə göndərdiyini öyrənmişdik.İndi isə bunu Wireshark proqramında necə görsəndiyini baxaq.Biz öz cihazımız olan Kali cihazında paketləri ələ keçirməsi üçün Wireshark proqramını başladırıq.Real hücum ssenarilərində sizin Layer 2 səviyyəsində kommutatorun port kopyalama ilə paketləri sizə kopyalamalı və ya MİTM hücumu ilə paketləri əldə etməyiniz lazımdır.
Wireshark proqramını başlatmaq üçün sadəcə olaraq terminal ekranında onun adını yazmaq lazımdır və ya 09 – Sniffing&Spoofing > Wireshark deyərək həll edə bilərik.
Wireshark ekranı bizim qarşımıza çıxan zaman biz orda hansı interfeys üzrə paketləri ələ keçirəcəyimizi bildirməliyik. Bizim məsələmizdə bu eth0 interfeys adapteridir.İki dəfə kliklədikdən sonra həmin mənbədən gələn paketləri qulaq asa bilərik.
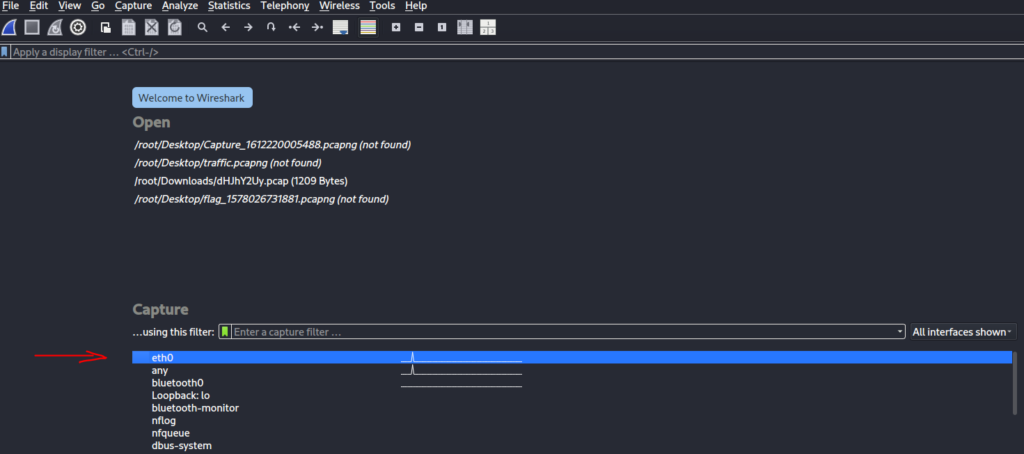
Biz arxa planda hədəf sistemə uzaqdan telnet ilə qoşulmağa çalışırıq.Sonra isə Wireshark alətinin bu paketləri ələ keçirdiyini yoxlamaq lazımdır.Telnet paketlərini daha yaxşı və digər paketlərdən ayrı görmək üçün aşağıdakı filtrdən istifadə etməliyik.
tcp.port == 23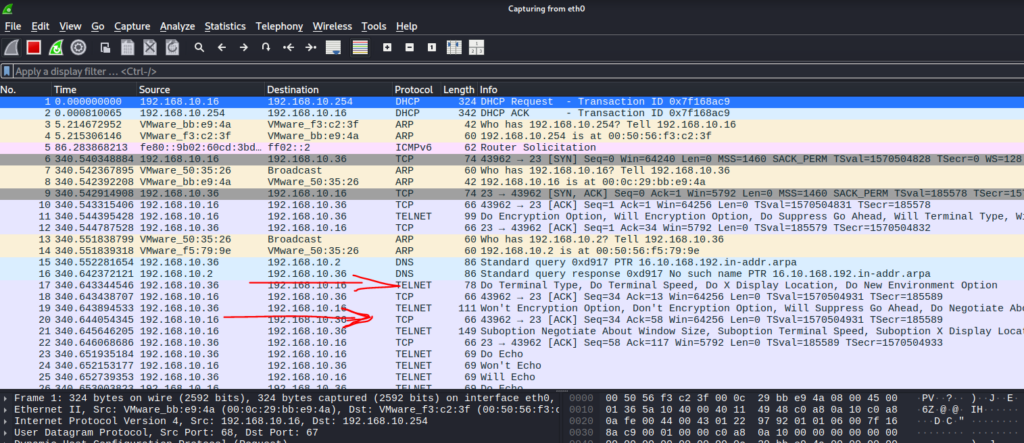
Filtr tətbiq etdikdən sonra Telnet paketinin birinin üzərində Follow- TCP Stream ilə paketləri sanki bir terminal kimi görə bilərik.
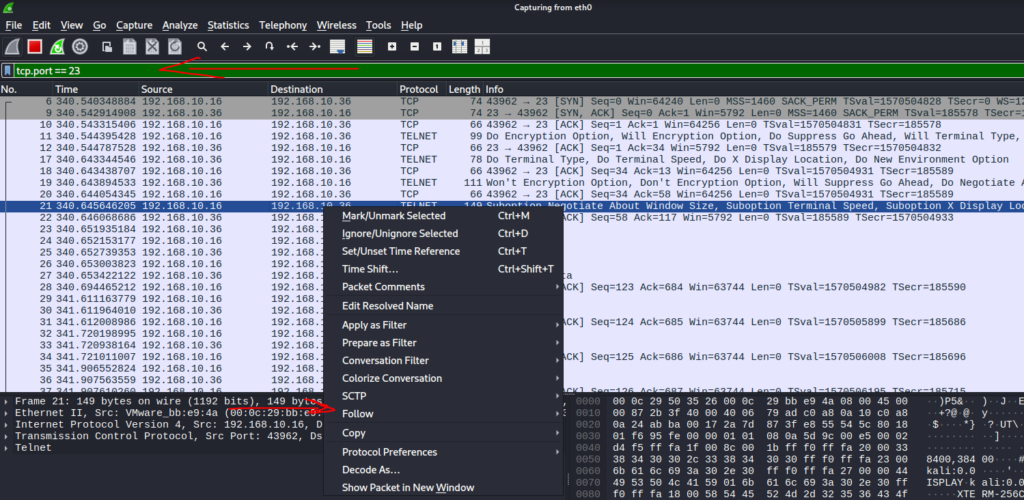
Biz TCP-Stream ilə hədəf sistem ilə kliyent arasında baş verən mübadilə prosesini və kommanda sətrini özünü görə bilərik.
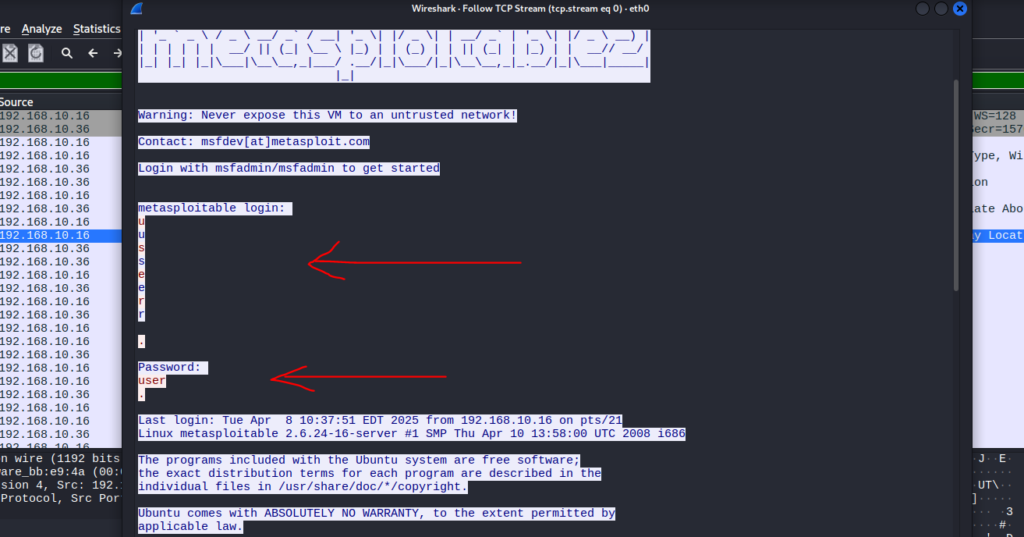
Biz bu texnikadan istifadə edərək öz bağlantılarını açıq bir şəkildə istifadə edən protokolları və servislərin məlumatlarını ələ keçirə bilərik. Bu servislər aşağıdakılardır:
- FTP
- Telnet
- SMTP
- HTTP
- POP3
- İMAPv4
- NetBİOS
- SNMP
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat





