
Minlərlə İnternetə Açıq BMC Girişdən Əvvəl Şifrə Heslərini Sızdırır
 13rose
2 min read
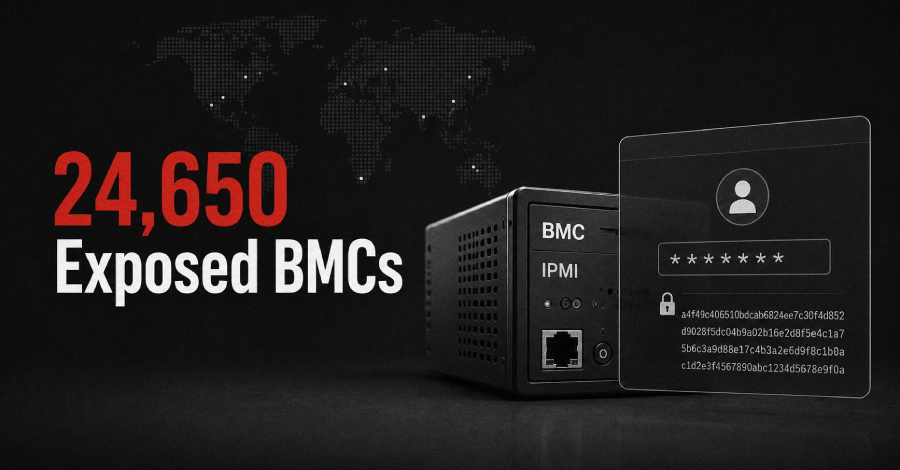
Kibertəhlükəsizlik tədqiqatçıları internetə açıq 36 mindən çox Baseboard Management Controller (BMC) idarəetmə interfeysinin ciddi təhlükə altında olduğunu açıqlayıb. Bu interfeyslər Intelligent Platform Management Interface (IPMI) protokolundan istifadə edərək serverlərin uzaqdan idarə edilməsi üçün nəzərdə tutulub.
Kritik Zəiflik: Şifrə Heslərinin Sızması
Aşkarlanan 36,872 internetə açıq server idarəetmə interfeysindən 24,650-nin giriş prosesi başlamazdan əvvəl şifrə-törəmə autentifikasiya heslərini ifşa etdiyi müəyyən edilib. Bu boşluq, potensial olaraq, kiberhücumçuların qeyri-qanuni yolla daxil olmaq üçün istifadə edə biləcəyi kritik məlumatların sızmasına yol açır.
BMC, serverlərin fiziki idarə edilməsi, monitorinqi və problemlərin aradan qaldırılması üçün istifadə olunan xüsusi bir mikrokontrollerdir. IPMI isə bu idarəetmə funksiyalarını standartlaşdıran bir protokoldur. Bu cür sistemlərin internetə birbaşa açıq olması və üstəlik, girişdən əvvəl həssas məlumatları ifşa etməsi ciddi təhlükəsizlik riskləri yaradır.
Potensial Hücum Senariləri
Bu cür zəifliklərdən istifadə edən hücumçular, sızan password hashes məlumatlarını krak etməyə cəhd edərək BMC sistemlərinə icazəsiz giriş əldə edə bilərlər. BMC-yə daxil olmaqla, hücumçular serverə tam nəzarət edə, əməliyyat sistemini yenidən qura, firmware-i dəyişdirə və ya hətta RCE (Remote Code Execution) kimi daha geniş Exploit-lərdən istifadə edə bilərlər. Bu isə şirkətlər və məlumat mərkəzləri üçün fəlakətli nəticələr doğura bilər.
Təhlükəsizlik Tövsiyələri
Kibertəhlükəsizlik mütəxəssisləri bu cür sistemləri internetdən təcrid etməyi, zəruri hallarda VPN və ya digər təhlükəsiz giriş metodlarından istifadə etməyi, həmçinin ən son təhlükəsizlik yeniləmələrinin tətbiq edilməsini tövsiyə edir. Güclü və mürəkkəb şifrələrdən istifadə etmək və iki faktorlu autentifikasiyanı aktivləşdirmək də potensial hücumların qarşısını almaq üçün vacib addımlardır.


