
Milyonlarla İstifadəçini Təhdid Edən Adobe Acrobat Zəifliyi WhatsApp Məlumatlarını Hədəf Alırdı
 13rose
2 min read
Milyonlarla İstifadəçini Təhdid Edən Adobe Acrobat Zəifliyi WhatsApp Məlumatlarını Hədəf Alırdı
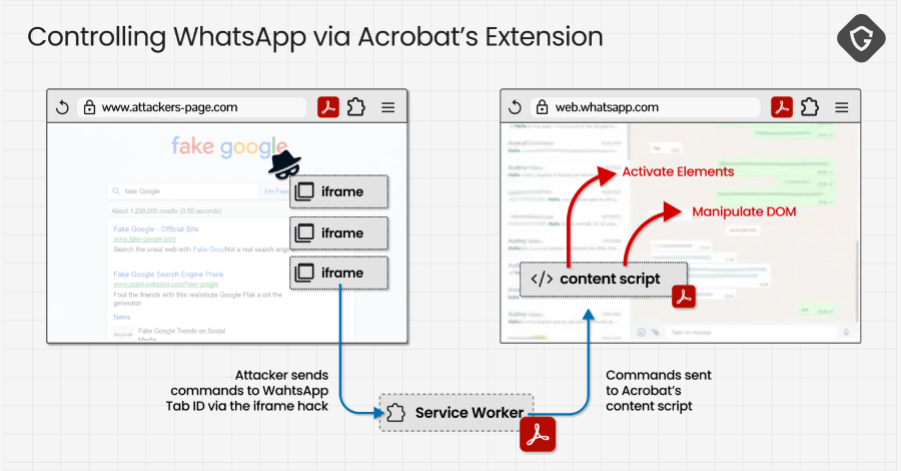
Kibertəhlükəsizlik tədqiqatçıları, Google Chrome brauzeri üçün nəzərdə tutulmuş və 314 milyondan çox aktiv istifadəçisi olan Adobe Acrobat uzantısında kritik bir zəiflik zəncirinin təfərrüatlarını açıqlayıblar. “HermeticReader” kod adı verilən bu boşluq, istismar edildiyi təqdirdə, istifadəçilərin WhatsApp Web məlumatlarının kənar şəxslər tərəfindən səssiz şəkildə oxunmasına və ələ keçirilməsinə şərait yarada bilərdi.
Zəifliyin Detalları və Təsiri
Guardio Labs tərəfindən aşkar edilən bu zəiflik, rəsmi olaraq CVE-2026-48294 kodu ilə izlənilir və CVSS skorunda 7.4 bal olaraq qiymətləndirilir. Tədqiqatçılar, uzantının təhlükəsizlik boşluqları vasitəsilə zərərli veb-saytların, istifadəçinin brauzer sessiyasından WhatsApp Web məlumatlarına icazəsiz daxil ola biləcəyini nümayiş etdiriblər. Bu, sadəcə məlumatların oxunması deyil, həm də sessiyanın tamamilə Hijack edilməsi potensialını daşıyırdı. Belə bir Exploit, istifadəçinin WhatsApp mesajlaşma tarixçəsini, kontaktlarını və digər həssas məlumatlarını təhlükə altına qoya bilərdi.
Aradan Qaldırılma və Tövsiyələr
Xoşbəxtlikdən, sözügedən zəiflik artıq Adobe tərəfindən aradan qaldırılıb və uzantının yenilənmiş versiyaları təhlükəsiz şəkildə yayımlanıb. İstifadəçilərə ən son təhlükəsizlik yeniləmələrini almaq üçün Chrome brauzerlərindəki bütün uzantıları və xüsusilə də Adobe Acrobat uzantısını dərhal yeniləmələri tövsiyə olunur. Bu cür zəifliklər, istifadəçilərin rəqəmsal məxfiliyini qorumaq üçün daimi ayıqlığın və proqram təminatının müntəzəm olaraq yenilənməsinin vacibliyini bir daha vurğulayır.


