
Açıq Mənbəli Android AI Agentləri Görünməz Mətnlərlə PC-lərdə Kod İcrasına Yol Aça Bilər
 13rose
2 min read
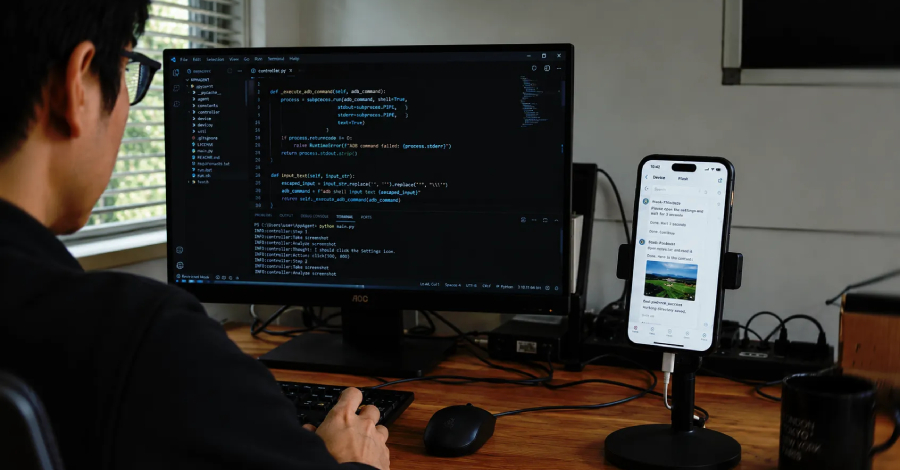
Yeni Təhlükə: AI Agentlərinə Görünməz Təlimatların Ötürülməsi
Kibertəhlükəsizlik tədqiqatçıları açıq mənbəli Android AI agentlərində ciddi bir təhlükəsizlik boşluğu aşkar ediblər. Bu boşluq, müəyyən icazələrə malik zərərli Android tətbiqlərinin insan gözünə görünməyən mətnlərlə telefonu idarə edən AI agentlərinə təlimatlar ötürməsinə imkan yaradır.
Hücum Mexanizmi və Potensial Fəsadlar
Aşkar edilən hücum mexanizminə görə, əgər bir Android tətbiqi digər pəncərələr üzərində çəkmə (draw over other windows) və paylaşılan yaddaşa yazma (write to shared storage) icazələrinə malikdirsə, o, bu imkanlardan istifadə edərək AI agentinə gizli şəkildə komandalar ötürə bilər. Tədqiqatçılar bu zəncirin daha iki addım irəliləyərək, həmin tətbiqin AI agentini idarə edən host PC-də əmrləri icra etməsinə gətirib çıxara biləcəyini nümayiş etdiriblər.
Tədqiqatın Kapsamı və Hədəfləri
Tədqiqatçılar, bu hücum zənciri ilə yanaşı, ümumilikdə altı digər hücum metodunu da nümayiş etdiriblər. Bu təhlükəsizlik zəiflikləri AppAgent və AppAgentX də daxil olmaqla, beş açıq mənbəli mobil agent freymvorkuna qarşı sınaqdan keçirilmiş və təsdiqini tapmışdır.
Nəticə
Bu kəşf, süni intellektin mobil cihazlarda artan rolu ilə bağlı yeni təhlükəsizlik narahatlıqları yaradır. Açıq mənbəli AI agent freymvorklarının inkişaf etdiriciləri və istifadəçiləri üçün bu cür boşluqların erkən aşkarlanması və aradan qaldırılması kritik əhəmiyyət kəsb edir. Zərərli tətbiqlər tərəfindən istismar edilmə potensialı yüksək olan bu boşluq, AI agentlərinin gələcək inkişafında təhlükəsizlik prioritetlərinin yenidən qiymətləndirilməsini zəruri edir.


