
Yeni NadMesh Botneti Açıq Süni İntellekt Xidmətlərindən Bulud Açar Və Kubernetes Tokenlərini Ovlayır
 13rose
3 min read
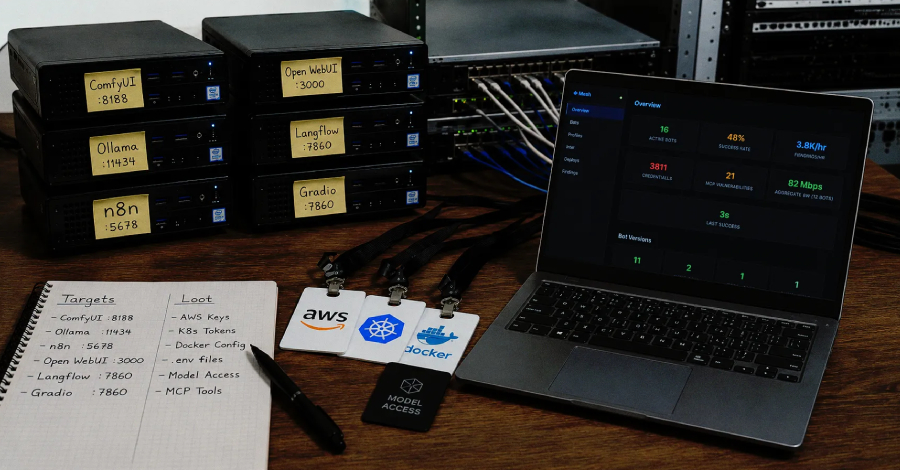
NadMesh Botneti: Yeni Hədəf – Açıq Süni İntellekt Xidmətləri
Kibertəhlükəsizlik dünyasında yeni bir təhlükə olaraq ortaya çıxan NadMesh adlı Go proqramlaşdırma dili əsaslı botnet, iyul ayının əvvəllərindən etibarən aktiv fəaliyyətə keçib. Bu botnetin əsas hədəfi açıq şəkildə internetə çıxışı olan süni intellekt (AI) xidmətləridir. Operatorların öz idarəetmə panellərində verdikləri məlumata görə, artıq 3,811 unikal AWS (Amazon Web Services) açarı ələ keçirilib ki, bu da bulud infrastrukturunun geniş miqyasda komprometasiyası üçün böyük bir potensial yaradır.
Botnetin İşləmə Mexanizmi və Hədəfləri
NadMesh botneti, zəif konfiqurasiya edilmiş və ya heç bir təhlükəsizlik tədbiri görülməmiş AI xidmətlərini tapmaq üçün Shodan kimi açıq mənbəli kəşfiyyat alətlərindən istifadə edir. Skanning növbəsinə yerləşdirilən əsas hədəflər arasında ComfyUI, Ollama, n8n, Open WebUI, Langflow və Gradio kimi platformalar var. Bu platformalar, adətən, təsvir generatorları, lokal model işlədənlər və iş axını qurucuları kimi funksiyaları yerinə yetirir. Təhlükəsizlik mütəxəssislərinin qeyd etdiyi kimi, bu xidmətlər adətən komandalar tərəfindən sürətli şəkildə qurulur və təhlükəsizlik divarlarının (firewall) tətbiqi sonraya saxlanılır. Məhz bu “öncə işə sal, sonra təhlükəsizlik” yanaşması NadMesh kimi botnetlər üçün əlverişli şərait yaradır.
Bulud Təhlükəsizliyinə Yaratdığı Təhlükə
Ələ keçirilən AWS açarları və Kubernetes tokenləri kibercinayətkarlara qurbanların bulud mühitlərinə tam giriş imkanı verir. Bu giriş sayəsində onlar məxfi məlumatları oğurlaya, sistemləri dəyişdirə, yeni resurslar yarada və hətta zərərli proqram təminatları (Malware) yerləşdirə bilərlər. Bu cür komprometasiyalar maliyyə itkilərindən tutmuş, iş proseslərinin pozulmasına və şirkət reputasiyasına ciddi ziyan vurulmasına qədər geniş nəticələrə səbəb ola bilər.
Müdafiə Tədbirləri
Şirkətlər və təşkilatlar öz AI xidmətlərinin təhlükəsizliyinə prioritet verməlidirlər. Bu, aşağıdakıları əhatə edir:
- Bütün internetə çıxışı olan AI xidmətlərinin dərhal təhlükəsizlik divarları (firewall) arxasında yerləşdirilməsi.
- Minimum icazə (Least Privilege) prinsipini tətbiq etməklə AWS açarlarının və Kubernetes tokenlərinin icazələrini məhdudlaşdırmaq.
- Mütəmadi təhlükəsizlik yoxlamalarının və penetrasiya testlərinin aparılması.
- İstifadəçilərin təhlükəsizlik məlumatlılığının artırılması və daxili təhlükəsizlik siyasətlərinə əməl edilməsinin təmin edilməsi.
NadMesh botnetinin fəaliyyəti, rəqəmsal transformasiyanın sürətli tempi ilə təhlükəsizlik tədbirləri arasındakı boşluğun nə qədər ciddi nəticələrə səbəb ola biləcəyini bir daha nümayiş etdirir.


