
Hücumçular Saxta Microsoft Entra Passkey Qeydiyyatı ilə Microsoft 365-ə Sızırlar
 13rose
2 min read
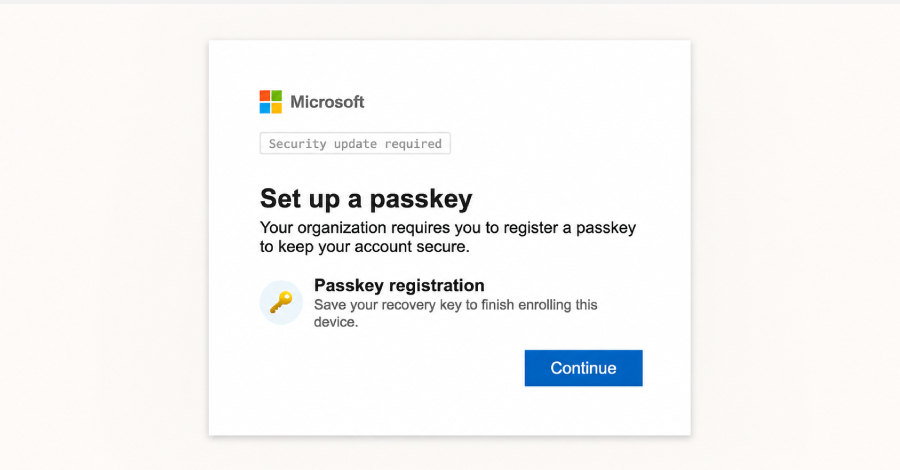
Müxtəlif Sektorlarda Təşkilatlar Hədəfdə
Müxtəlif sektorlarda fəaliyyət göstərən təşkilatlar yeni və mürəkkəb bir kiberhücum növü ilə hədəflənir. Təhdid aktorları səsli saxta təhlükəsizlik sorğularından istifadə edərək Microsoft 365 istifadəçilərini yeni Entra Passkey qeydiyyatdan keçirməyə təşviq edir, əsas məqsəd isə məlumatların şantajı (Data Extortion) hücumları həyata keçirməkdir.
Yeni Phishing Kampaniyasının Mexanizmi
Kibertəhlükəsizlik şirkəti Okta tərəfindən O-UNC-066 kodu ilə izlənilən bu təhdid aktoru, xüsusi olaraq Passkey qeydiyyat prosesini hədəf alan, panel tərəfindən idarə olunan bir Phishing kitini işə salıb. Bu kit hücumçulara Microsoft 365 hesablarına icazəsiz daxil olmaq üçün saxta Entra Passkey-ləri qeydiyyatdan keçirməyə imkan verir.
Hücum metodologiyası sosial mühəndislik elementlərini ehtiva edir. İstifadəçilərə göndərilən səsli bildirişlər və ya zənglər onların təhlükəsizliklərinin pozulduğunu və ya əlavə təhlükəsizlik tədbirləri görmələrinin vacibliyini iddia edir. Bu yolla, istifadəçilər saxta Entra Passkey qeydiyyat səhifəsinə yönəldilir, burada onların etimadnamələri ələ keçirilir və ya hücumçular öz Passkey-lərini qeydiyyatdan keçirərək hesaba daimi giriş əldə edirlər.
Məlumat Şantajı Məqsədi
Bu hücumların əsas məqsədi məlumatların şantajı kampaniyalarını həyata keçirməkdir. Microsoft 365 hesablarına daxil olmaqla, hücumçular həssas məlumatlara, korporativ sənədlərə və e-poçt yazışmalarına giriş əldə edə bilirlər. Daha sonra bu məlumatlardan fidye tələb etmək üçün istifadə olunur.


