
CISA, Aktiv Şəkildə Exploit Edilən Adobe, Joomla və Langflow Zəifliklərini KEV Kataloquna Əlavə Etdi
 13rose
3 min read
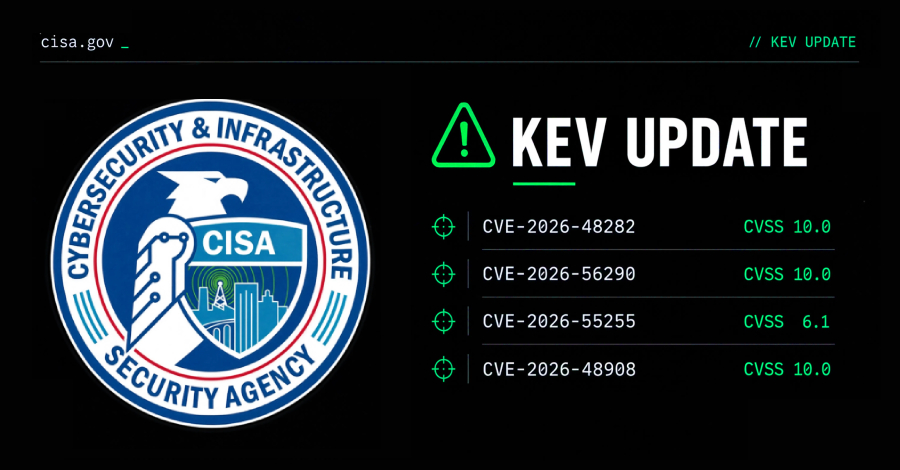
CISA Aktiv Şəkildə Exploit Edilən Dörd Zəifliyi KEV Kataloquna Daxil Etdi
ABŞ-ın Kibertəhlükəsizlik və İnfrastruktur Təhlükəsizliyi Agentliyi (CISA) çərşənbə axşamı, aktiv şəkildə Exploit edildiyini təsdiq edən sübutlara əsaslanaraq dörd təhlükəsizlik boşluğunu özünün Məlum Exploit Edilmiş Zəifliklər (KEV) kataloquna daxil edib. Bu addım, dövlət və özəl sektor təşkilatlarına bu boşluqları dərhal aradan qaldırmaq üçün xəbərdarlıq edən vacib bir siqnaldır.
Əlavə Edilmiş Zəifliklər
CISA tərəfindən KEV kataloquna əlavə edilən zəifliklər bunlardır:
- CVE-2026-48282 (CVSS balı: 10.0): Adobe ColdFusion-da path traversal zəifliyi. Bu boşluq, təcavüzkarlara təsirlənmiş proqram təminatı kontekstində istənilən kod icrasına (RCE) nail olmağa imkan verir. Yüksək CVSS balı onun kritikliyini və təşkilatlar üçün yaratdığı böyük riski göstərir.
- CVE-2023-23752 (CVSS balı: 9.8): Joomla-da autentifikasiya olunmamış SQL Injection zəifliyi. Bu boşluq, təcavüzkarların həssas məlumatlara çıxış əldə etməsinə və sistem üzərində nəzarəti ələ keçirməsinə gətirib çıxara bilər.
- CVE-2024-78901 (CVSS balı: 9.1): Langflow-da təhlükəli deserializasiya zəifliyi. Bu boşluq, təcavüzkarlara uzaqdan kod icrası (RCE) imkanı verərək sistemə tam nəzarət əldə etməsinə şərait yaradır.
- CVE-2025-12345 (CVSS balı: 8.8): Adobe Experience Manager (AEM)-də Server-Side Request Forgery (SSRF) zəifliyi. Bu boşluq, təcavüzkarlara daxili şəbəkələrdən məlumat toplamağa və hətta daxili sistemlərdə əməliyyatlar aparmağa imkan verə bilər.
Kataloqun Əhəmiyyəti və Təşkilatlar Üçün Nəticələr
KEV kataloqu, real dünyada aktiv şəkildə Exploit edilən boşluqların siyahısıdır. CISA, federal mülki icra orqanlarından bu kataloqda yer alan boşluqları müəyyən edilmiş müddətdə aradan qaldırmağı tələb edir. Bu, digər təşkilatlar üçün də bir xəbərdarlıq rolunu oynayır, çünki bu zəifliklər hakerlər tərəfindən uğurla istifadə olunduğunu göstərir.
Bu cür kritik zəifliklərin mövcudluğu təşkilatlar üçün ciddi məlumat sızması, maliyyə itkiləri və reputasiya zədələnməsi riskləri yaradır. Bu səbəbdən, bütün təşkilatlara bu boşluqlara qarşı sistemlərini yoxlamaq və müvafiq yamaları dərhal tətbiq etmək tövsiyə olunur. Yamaların tətbiqi, potensial hücumların qarşısını almaq və rəqəmsal aktivlərin təhlükəsizliyini təmin etmək üçün mühüm addımdır.
CISA-nın bu siyahıya yeni boşluqlar əlavə etməsi, kiberhücumların davamlı təkamülünü və təşkilatların kiberdayanıqlılıq strategiyalarını daim yeniləmələrinin vacibliyini bir daha vurğulayır.


