
Google Dialogflow CX-də ‘Rogue Agent’ Boşluğu: Chatbotlar Vasitəsilə İstifadəçi Məlumatlarının Oğurlanması Riski
 13rose
2 min read
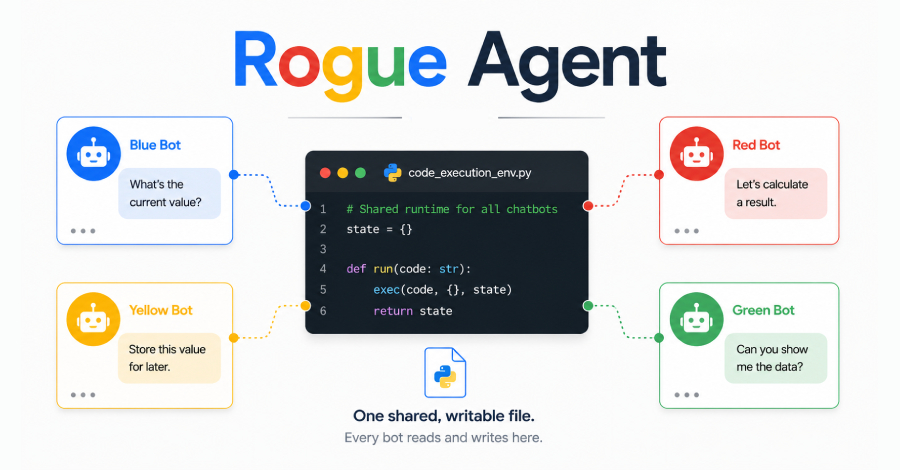
Google Dialogflow CX Platformasında Kritik Boşluq Aşkarlandı
Kibertəhlükəsizlik firması Varonis, Google-un süni intellekt əsaslı söhbət botları (chatbot) platforması olan Dialogflow CX-də ciddi bir təhlükəsizlik boşluğu müəyyən edib. “Rogue Agent Flaw” adlandırılan bu boşluq, hücumçulara eyni Google Cloud layihəsindəki bir Code Block-enabled agent üzərində redaktə hüquqlarına sahib olmaqla digər Code Block-enabled agentləri kompromitə etməyə imkan verə bilərdi.
Hücum Mexanizmi və Potensial Nəticələr
Bu zəiflikdən istifadə edərək, hücumçu əvvəlcə müəyyən bir Code Block-enabled agent üçün redaktə hüquqlarını əldə etməli idi. Bu ilkin girişi təmin etdikdən sonra, onlar eyni Google Cloud layihəsi daxilindəki bütün əlaqəli Code Block-enabled agentlərini tamamilə idarə edə bilərdilər. Bu nəticədə, hücumçuların aşağıdakı kritik əməliyyatları həyata keçirməsinə yol aça bilərdi:
- Chatbotlar vasitəsilə baş verən canlı söhbətləri oxumaq.
- İstifadəçilərin chatbotlarla paylaşdığı şəxsi və həssas məlumatları oğurlamaq.
- Chatbotları manipulyasiya edərək, hücumçu tərəfindən yazılmış mesajlar, o cümlədən parolların yenidən daxil edilməsini tələb edən tələblər göndərməyə məcbur etmək. Bu, sophisticated phishing hücumları üçün effektiv bir vasitə ola bilərdi.
Zəifliyin Ciddiliyi
Bu “Rogue Agent Flaw” xüsusilə təhlükəlidir, çünki o, təkcə məlumat oğurluğuna deyil, həm də chatbotların tamamilə ələ keçirilməsinə və son istifadəçilərin zərərli məqsədlər üçün manipulyasiya edilməsinə imkan yaradırdı. Google Dialogflow CX geniş şəkildə korporativ mühitlərdə müştəri xidmətləri, dəstək və digər avtomatlaşdırılmış qarşılıqlı əlaqələr üçün istifadə edildiyindən, belə bir boşluğun istismarı geniş miqyaslı reputasiya və maliyyə zərərlərinə səbəb ola bilərdi.
Varonis tərəfindən aşkar edilən bu kritik boşluğun məsuliyyətli şəkildə Google-a bildirildiyi və müvafiq tədbirlərin görüldüyü güman edilir.


