
ClickFix Kampaniyaları Yeni Loaderlər və Saxta Yeniləmələrlə Malware Yayılmasını Genişləndirir
 13rose
2 min read
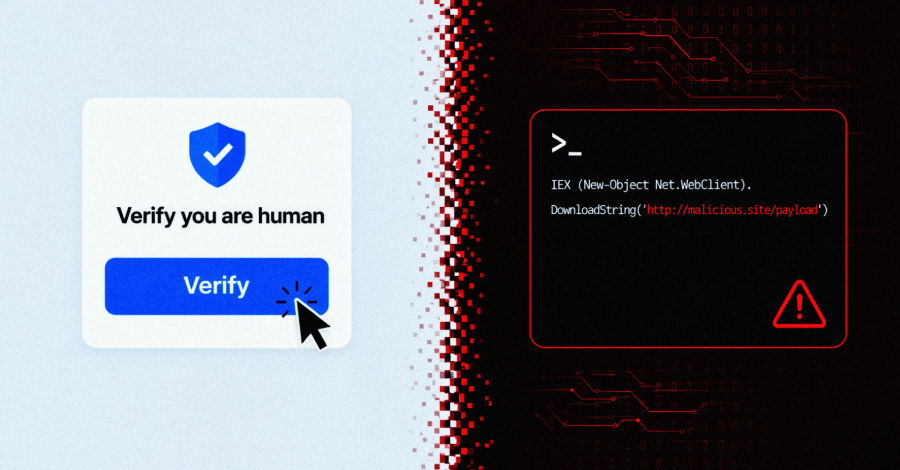
ClickFix Kampaniyalarının Yeni Fəaliyyəti: Üç Yeni Malware Loader Aşkar Edildi
Kibertəhlükəsizlik tədqiqatçıları, Morphisec, BlueVoyant və Huntress tərəfindən aparılan müstəqil araşdırmalara əsasən, ClickFix kampaniyalarının zərərli proqramların (malware) yayılma mexanizmlərini əhəmiyyətli dərəcədə genişləndirdiyini bəyan ediblər. Bu kampaniyalarda BabaDeda Loader, Lorem Ipsum Loader və Potemkin adlanan üç yeni malware loader-dən istifadə edildiyi müəyyən edilib.
Hədəf Təşkilatlar və Hücum Taktikaları
Məlumata görə, BabaDeda Loader-in iştirakı ilə həyata keçirilən hücumlar 2026-cı ilin aprel ayında müşahidə olunub və əsasən təhsil və maliyyə sektorundakı təşkilatları hədəf alıb. Tədqiqatçılar qeyd edirlər ki, əvvəlki BabaDeda fəaliyyəti müəyyən xüsusiyyətləri ilə tanınsa da, indiki kampaniyalar daha təkmil və geniş miqyaslı zərərli proqram yayımına nail olur.
Bu yeni loader-lərin istifadəyə verilməsi, kiberhücumçuların hədəflənmiş sistemlərə zərərli yükü effektiv şəkildə yerləşdirmək üçün daha mürəkkəb üsullardan istifadə etdiyini göstərir. ClickFix kampaniyaları tez-tez saxta yeniləmə bildirişləri və ya digər aldadıcı strategiyalar vasitəsilə istifadəçiləri şübhəli faylları yükləməyə və ya linklərə klikləməyə təşviq edir.
Müdafiə Tədbirləri
Kibertəhlükəsizlik mütəxəssisləri, təşkilatları və fərdi istifadəçiləri bu cür təhlükələrə qarşı sayıq olmağa çağırır. Proqram təminatının mütəmadi olaraq yenilənməsi, etibarsız mənbələrdən gələn şübhəli e-poçtlara və ya bildirişlərə qarşı diqqətli olmaq, eləcə də güclü antivirus və endpoint müdafiə sistemlərindən istifadə etmək zəruri müdafiə tədbirlərindəndir. Hər hansı bir şübhəli fəaliyyət aşkar edildikdə, dərhal kibertəhlükəsizlik komandası ilə əlaqə saxlamaq tövsiyə olunur.


