
Tək Kliklə Microsoft 365 Copilot-dan E-poçt və Faylların Oğurlanması Riski Aşkarlandı
 13rose
2 min read
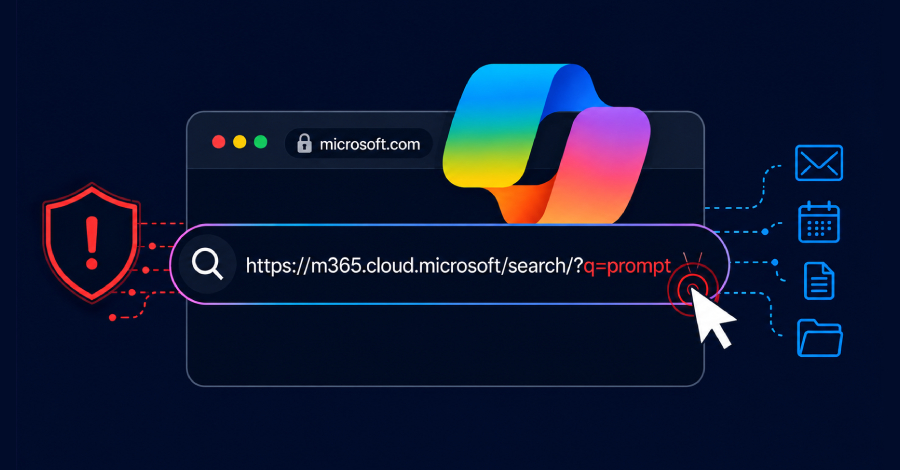
Microsoft 365 Copilot-da Ciddi Təhlükəsizlik Boşluğu
Microsoft 365 Copilot Enterprise Search platformasında aşkar edilən tək kliklik zəiflik, hücum edənlərin istifadəçilərin e-poçtlarını, təqvim məlumatlarını və indekslənmiş fayllarını oğurlamasına imkan verə biləcək potensial təhlükə yaradırdı.
“SearchLeak” Hücum Yolu və Təfərrüatlar
Varonis Threat Labs-ın tədqiqatçıları üç ayrı boşluğu birləşdirərək “SearchLeak” adlandırdıqları bir kliklə məlumat sızması (exfiltration) yolunu müəyyən ediblər. Bu Exploit yolu, qurbanın etibarlı Microsoft linkinə tək bir klik etməsi ilə işə düşə bilərdi.
Hücumun əsas təhlükəli tərəfi ondan ibarətdir ki, istifadəçiyə göndərilən link əsl microsoft.com domenini göstərirdi. Bu xüsusiyyət, ənənəvi Phishing əleyhinə alətlər və URL filtrasiya sistemləri tərəfindən aşkar edilmədən qalmasına səbəb olurdu ki, bu da onu xüsusilə çətin aşkar edilən və effektiv hücum vektoruna çevirirdi.
Potensial Zərər və Risklər
“SearchLeak” vasitəsilə əldə edilə biləcək məlumatlara həssas e-poçt yazışmaları, təqvim girişləri və Copilot platformasında indekslənmiş digər fayllar daxil idi. Bu cür məlumatların ələ keçirilməsi korporativ sirlərin sızmasına, maliyyə fırıldaqlarına və ya daha geniş kiberhücumlara yol aça bilərdi.
Bu cür zəifliklərin aşkar edilməsi, təşkilatların və fərdi istifadəçilərin kiber təhlükəsizlik sahəsində daim sayıq olmalarının vacibliyini bir daha vurğulayır, xüsusən də bulud əsaslı xidmətlərdən istifadə edərkən.


