
DeepLoad Malware-dən Yeni Təhlükə: ClickFix və WMI Vasitəsilə Brauzer Məlumatlarının Hədəfində
 13rose
2 min read
DeepLoad Malware-dən Yeni Təhlükə: ClickFix və WMI Vasitəsilə Brauzer Məlumatlarının Hədəfində
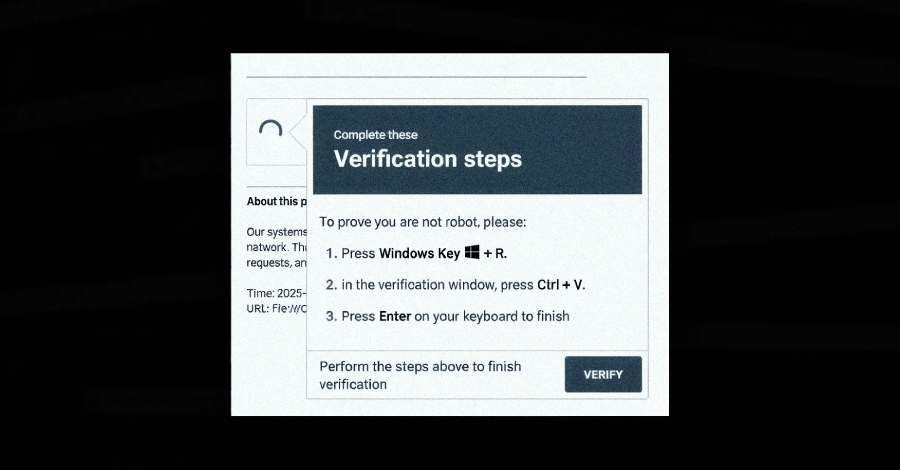
Kiberhücumçular ClickFix sosial mühəndislik taktikası vasitəsilə DeepLoad adlanan, indiyədək sənədləşdirilməmiş yeni bir Malware loader-i yaymaq üçün yeni bir kampaniyaya start veriblər. Bu təhlükə, istifadəçilərin brauzerlərində saxlanılan həssas məlumatları, xüsusilə də şifrələrini və sessiyalarını oğurlamağı hədəfləyir.
ReliaQuest tədqiqatçıları Thassanai və komandasının qeyd etdiyi kimi, DeepLoad öz fəaliyyətini gizlətmək üçün yüksək səviyyəli üsullardan istifadə edir. Proqram təminatı statik skanlamadan yayınmaq üçün süni intellekt (AI) dəstəkli obfuscation və process injection texnikalarını tətbiq edir. Bu, onu ənənəvi antivirus proqramları tərəfindən aşkar edilməsini çətinləşdirir.
Məlumat oğurluğu prosesi, hətta əsas loader bloklansa belə, dərhal işə düşür və şifrələri, həmçinin aktiv sessiyaları ələ keçirir. DeepLoad-ın WMI (Windows Management Instrumentation) vasitəsilə sistemdə davamlılığını təmin etdiyi də müşahidə edilib ki, bu da ona sistemdə aşkar edilmədən uzun müddət qalmasına imkan verir.
Bu yeni kampaniya, kiberhücumçuların sosial mühəndislik üsullarını necə inkişaf etdirdiyini və müasir təhlükəsizlik həllərindən yayınmaq üçün AI-dan istifadə etdiyini bir daha nümayiş etdirir. İstifadəçilərin şübhəli keçidlərə daxil olarkən və ya naməlum mənbələrdən proqram təminatı yükləyərkən diqqətli olmaları tövsiyə edilir. Daimi sistem yeniləmələri və etibarlı təhlükəsizlik proqramlarının istifadəsi bu cür təhdidlərdən qorunmaq üçün vacibdir.


