
Eclypsium Dörd Vendorun IP KVM Cihazlarında Kök Girişə İmkan Verən 9 Kritik Zəiflik Aşkarlayıb
 13rose
2 min read
Giriş
Kiber təhlükəsizlik mütəxəssisləri, İnternet Protokolu üzərindən Klaviatur, Video və Siçan (IP KVM) cihazlarının yaratdığı ciddi risklər barədə xəbərdarlıq ediblər. Eclypsium tərəfindən aparılan təhlükəsizlik araşdırmaları nəticəsində, bu cihazlarda hücumçulara zədələnmiş hostlar üzərində geniş nəzarət imkanı verən doqquz kritik zəiflik aşkar olunub.
Aşkarlanmış Zəifliklər və Vendorlar
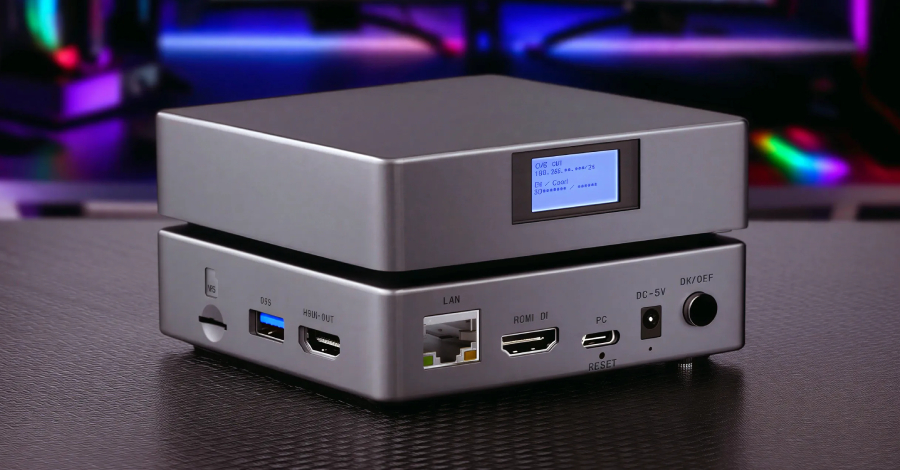
Aşkarlanan doqquz zəiflik dörd fərqli vendorun məhsullarına təsir edir: GL-iNet Comet RM-1, Angeet/Yeeso ES3 KVM, Sipeed NanoKVM və JetKVM. Bu boşluqlardan ən təhlükəliləri, hücumçulara heç bir autentifikasiyadan keçmədən IP KVM cihazlarında root access əldə etməyə imkan verir. Bu isə, hücumçunun cihaz üzərində tam idarəetməyə sahib olması deməkdir.
IP KVM Cihazlarının Həssaslığı
IP KVM cihazları, İT infrastrukturunda serverlərə, şəbəkə avadanlıqlarına və digər kritik sistemlərə uzaqdan fiziki idarəetmə imkanı verdiyi üçün xüsusilə hədəf ola bilər. Onlar, əsasən məlumat mərkəzlərində və müəssisə şəbəkələrində istifadə olunur. Bu zəifliklərdən istifadə edən bir hücumçu, KVM vasitəsilə daxil olduğu serveri tamamilə ələ keçirə, məlumatları oğurlaya, zərərli proqramlar (Malware) quraşdıra və hətta şəbəkədə daha geniş Ransomware hücumları həyata keçirə bilər.
Tövsiyələr
Təhlükəsizlik mütəxəssisləri, bu vendorların IP KVM cihazlarını istifadə edən təşkilatlara dərhal müvafiq tədbirlər görməyi tövsiyə edir. Cihazların firmware-ni ən son versiyaya yeniləmək, lazımsız portları bağlamaq, güclü parollar istifadə etmək və IP KVM cihazlarını digər kritik şəbəkə seqmentlərindən ayırmaq (şəbəkə seqmentasiyası) kimi addımlar təhlükəsizliyi artırmağa kömək edə bilər. Təşkilatlar, potensial hücumları müəyyən etmək üçün bu cihazlardan gələn şəbəkə trafikini diqqətlə izləməlidirlər.


